



Вымогатели пытаются нажиться, распространяя фейк о взломе сайта

Вымогатели пытаются нажиться, распространяя фейк о взломе сайта

Вымогатели пытаются нажиться, распространяя фейк о взломе сайта

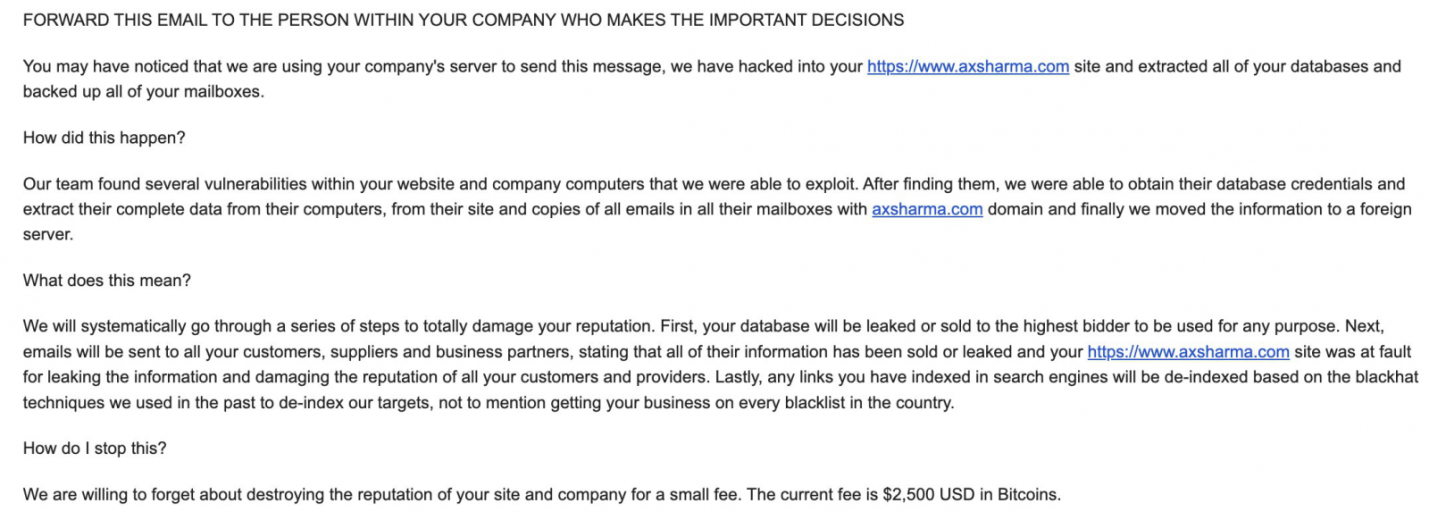
Эксперты предупреждают о мошеннической рассылке: спамеры сообщают, что сайт адресата якобы взломан, а база данных украдена, и обещают опубликовать ее, если не получат выкуп. Потенциальные жертвы должны иметь в виду: это пустые угрозы, вымогатели, именующие себя Team Montesano, просто пытаются нажиться на страхе владельцев сайтов, дорожащих своей репутацией.

По данным BleepingComputer, провокационный cпам рассылается массово в надежде на то, что среди получателей найдутся владельцы сайтов, которые не обратят внимания на отсутствие доказательств взлома.

Выкуп в равной мере требуют от блогеров, правительственных учреждений, владельцев интернет-магазинов. Подобное письмо также получили владелец ИБ-сайта Have I Been Pwnd Трой Хант (Troy Hunt) и ИБ-исследователь Акс Шарма (Ax Sharma), известный по публикациям для BBC, CSO Online и BleepingComputer.

Вымогатели утверждают, что нашли уязвимости на сайте и в корпоративных системах, применили эксплойт и украли учетки, с помощью которых вывели информацию на свой сервер. Жертве дается три дня, чтобы уплатить выкуп — $2500 в биткоинах (неделю назад ставка была выше, $3000); в противном случае краденые данные будут опубликованы или выставлены на продажу, и владелец сайта потеряет добрую репутацию.


Никаких свидетельств кражи со взломом мошенники при этом не приводят. Идентифицировано несколько криптокошельков, используемых в рамках данной вымогательской кампании. На одном из биткоин-адресов зафиксированы транзакции, то есть кто-то все же согласился платить.

Подпишитесь на новости

Аладдин представил LiveTSM для доверенной загрузки Windows и Linux

«Аладдин» вывел на рынок Aladdin LiveTSM — средство доверенной загрузки для рабочих станций, серверов и объектов КИИ. Решение проверяет компоненты загрузки до запуска ОС и не требует изменения прошивки платформы. По данным компании, продукт сертифицирован ФСТЭК России по четвёртому уровню доверия, сертификат № 5124.

Как следует из описания Aladdin LiveTSM, модуль использует UEFI Secure Boot с настройкой ключей в режиме Custom.

Он проверяет собственное состояние, пользователя, аппаратный профиль и заданные объекты загрузки. При нарушении политики запуск блокируется, а событие записывается в журнал.

В Windows 10 и 11 решение проверяет целостность штатного загрузчика и передаёт ему управление. Для Linux предусмотрены два режима: прямая загрузка с проверкой ядра, начальной файловой системы и параметров командной строки либо запуск через проверенный штатный загрузчик. Поддерживается единый образ загрузки Unified Kernel Image.

Линейка включает три модели с интерфейсом USB. Встраиваемая TSMX-T110 предназначена для автоматической загрузки серверов, банкоматов и другого оборудования без локального пользователя. TSMX-E110 устанавливается внутри стационарных рабочих станций и требует аутентификации. Внешняя TSMX-C110 подключается к USB Type-A и рассчитана на ноутбуки и настольные ПК.

Для внутренних моделей доступны исполнения в корпусе JaCarta XL с переходником к USB-разъёму материнской платы и в виде платы M.2 2230 с поддержкой USB 2.0.

Компания подтвердила совместимость с Astra Linux 1.8, РЕД ОС 8, Альт 8 СП, РОСА «Хром», Windows 10 и 11.

RSS: Новости на портале Anti-Malware.ru