



Новый вредонос StrelaStealer крадет учетки из Outlook и Thunderbird

Новый вредонос StrelaStealer крадет учетки из Outlook и Thunderbird

Новый вредонос StrelaStealer крадет учетки из Outlook и Thunderbird

В дикой природе обнаружен не известный ранее инфостилер, которого интересуют только ключи от почтовых ящиков. Вредоносы этого класса обычно крадут данные из различных приложений — браузеров, FTP- и VPN-клиентов, криптокошельков, Steam. Новобранец с кодовым именем StrelaStealer ищет в системе лишь Outlook и Thunderbird.

Кастомного Windows-зловреда раздают в ISO-файлах, вложенных в поддельные письма. Первый образец попал в поле зрения DCSO CyTec в начале этого месяца. Содержимое ISO-вложения может быть различным. Исследователи пока нашли два варианта — исполняемый файл msinfo32.exe, загружающий StrelaStealer подменой DLL, и связку файлов LNK и HTML.

Последний более интересен, так как x.html представляет собой полиглотный (многоформатный) файл, способный ввести в заблуждение антивирус. Сигнатурные анализаторы обычно выполняют извлечение функций, характерных для формата файлов; идентификация формата в данном случае затруднительна, а поведение файла зависит от того, в каком приложении его открыли.

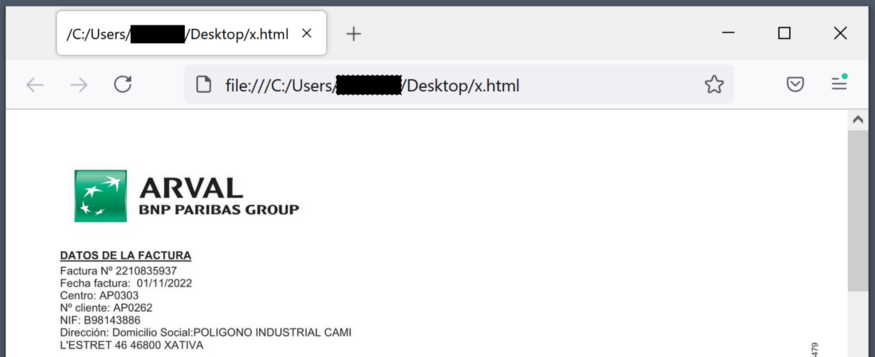
Файл x.html, по словам экспертов, может вести себя как HTML (отображает маскировочный документ в дефолтном браузере) и как DLL-программа, загружающая StrelaStealer.


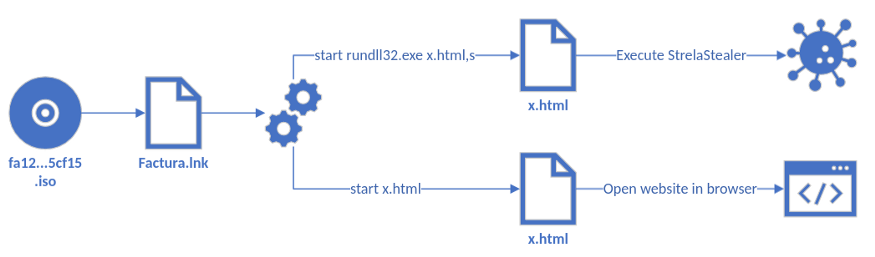
За активацию полиглота отвечает файл Fractura.lnk, который исполняет его дважды — для запуска встроенной DLL инфостилера (с помощью rundll32.exe) и для загрузки документа-приманки в браузер.


Целевой вредонос при запуске ищет в папке %APPDATA%\Thunderbird\Profiles\ файлы logins.json (имя аккаунта, пароль) и key4.db (ключи для шифрования паролей). Их содержимое извлекается и отправляется на C2-сервер.

В случае с Outlook инфостилер читает системный реестр в поисках ключа к почтовому клиенту, а затем выявляет значения IMAP User, IMAP Server и IMAP Password. Пароль в IMAP Password зашифрован; для его получения StrelaStealer использует Windows-функцию CryptUnprotectData и отсылает результат на свой сервер.

Закончив отправку краденых данных, вредонос проверяет успешность доставки (по особому ответу с C2) и завершает свой процесс. Если подтверждение не получено, StrelaStealer выжидает секунду и повторяет вывод данных.

Поскольку маскировочный документ выполнен на испанском языке, а сам зловред специфичен, исследователи предположили, что вредоносные рассылки проводятся в рамках целевых атак. Других свидетельств пока не обнаружено.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru