



Фишеры выкрали внутренние данные Dropbox благодаря халатному сотруднику

Фишеры выкрали внутренние данные Dropbox благодаря халатному сотруднику

Фишеры выкрали внутренние данные Dropbox благодаря халатному сотруднику

Представители компании Dropbox, владеющей одноимённым файловым хостингом, сообщили о киберинциденте. Злоумышленникам удалось выкрасть код из 130 репозиториев и получить доступ к GitHub-аккаунту с помощью украденных у сотрудника учётных данных.

По словам компании, атакующие взломали учётную запись 14 октября. Именно в этот день сервис GitHub уведомил Dropbox о подозрительной активности, которая была зафиксирована днём ранее.

«На данный момент наше расследование показало, что в коде, к которому получили доступ киберпреступники, содержались учётные данные и API-ключи разработчиков», — говорится в уведомлении Dropbox.

«Среди скомпрометированных данных также присутствуют несколько тысяч имён сотрудников и адресов электронной почты, а также сведения о текущих и бывших клиентах, лидирующих позициях по продажам и вендорах».

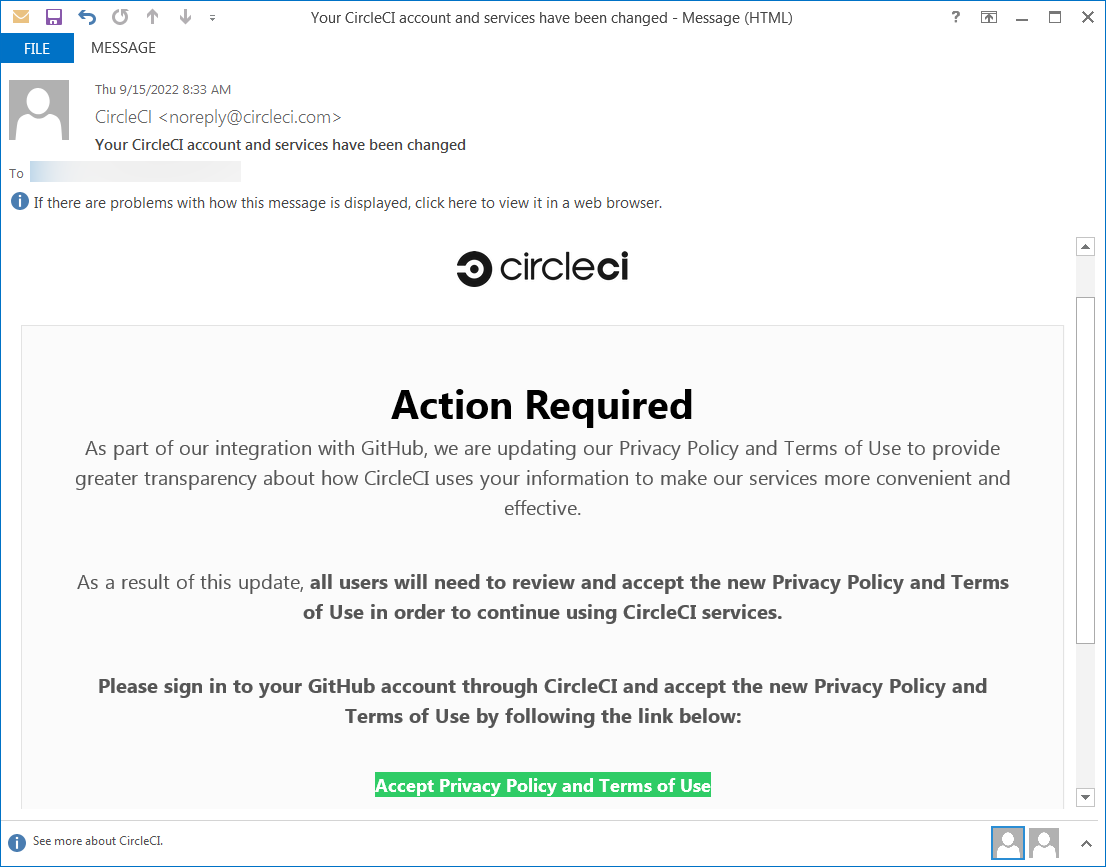
Атака увенчалась успехом благодаря фишингу, нацеленному на сотрудников Dropbox. В соответствующих электронных письмах злоумышленники выдавали себя за представителей CircleCI. Ссылка вела на фишинговую страницу, где нужно было ввести логин и пароль от аккаунта в системе GitHub.


Как только учётные данные попали в руки фишеров, они получили доступ к аккаунту и выкрали внутренние данные компании.

Подпишитесь на новости

Госуслуги позволят отзывать согласия на обработку данных

Нажали «Согласен», подписали бумагу и забыли, кому разрешили обрабатывать свои данные? Минцифры предлагает собрать такие разрешения на единой платформе в «Госуслугах». Инициатива входит в третий пакет мер против кибермошенников.

Законопроект опубликован для общественного обсуждения. На платформе гражданин сможет увидеть согласия, которые ранее выдавал онлайн и офлайн.

По замыслу ведомства, сервис позволит узнать, кто, как и зачем обрабатывает персональные данные. У привычной галочки появится история, которую можно проверить.

Посмотреть список — только часть идеи. Пользователям также хотят дать возможность отзывать ранее выданные согласия и сообщать о возможных нарушениях в уполномоченные органы.

Срок запуска и подробности переноса старых согласий в опубликованном описании инициативы не названы. Главная задача будущего сервиса — сделать отношения с обработчиками данных понятнее.

RSS: Новости на портале Anti-Malware.ru