



Сотрудник New York Post выложил на сайт газеты оскорбительные статьи

Сотрудник New York Post выложил на сайт газеты оскорбительные статьи

Сотрудник New York Post выложил на сайт газеты оскорбительные статьи

На странице консервативного таблоида New York Post опубликовали материалы с жесткой критикой демократов. В одной из статей конгрессмен Ли Зелдин якобы призывал убить Джо Байдена. Фейки выложил сотрудник газеты.

Провокационные материалы появились на сайте и в твиттере New York Post накануне. И хотя редакция быстро удалила несанкционированный контент, скриншоты успели разойтись по сетям. В них содержались резкие высказывания о демократах, сделанные якобы членом Палаты представителей от Республиканской партии Ли Зелдиным.

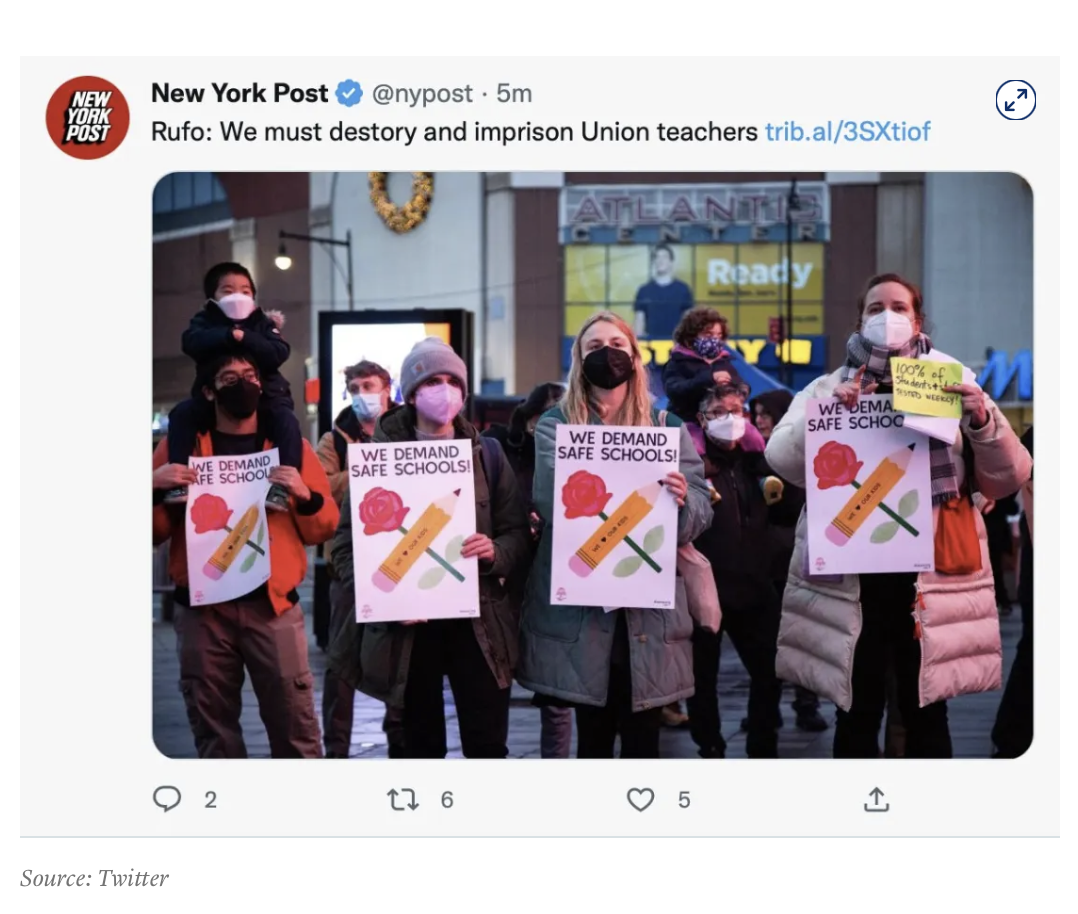
Заголовки на статьи выкладывали с фотографиями, но ссылки на материалы не вели. Помимо жестоких и откровенных призывов в отношении Байдена, его сына Хантера и конгрессвумен Окасио-Кортес, от имени газеты опубликовали расистский заголовок против мэра Нью-Йорка Эрика Адамса и пост, оскорбляющий профсоюз учителей.


Материалы быстро удалили. Сначала представитель New York Post сообщил, что сайт и аккаунт в твиттере взломали хакеры. Оперативное расследование показало, что к инциденту причастен сотрудник издания. Его уже уволили.

“Утром мы убрали мерзкий и предосудительный контент с нашего веб-сайта и аккаунтов в социальных сетях”, — говорится в заявлении пресс-службы газеты.

The New York Post принадлежит корпорации News Corp., имеет большой тираж и популярный веб-сайт. В твиттере у издания почти 3 млн подписчиков.

Компания Automattic, владелец и оператор системы управления контентом WordPress VIP, которая позволяет публиковать материалы на сайте New York Post, заявила, что не будет “комментировать расследование”.

Добавим, месяц назад популярный американский бизнес-журнал Fast Company был вынужден на неделю закрыть свой сайт после взлома. Хакеры разослали подписчикам Apple News непристойные и расистские уведомления. Преступники проникли в систему, использовав слабый пароль, который был установлен почти во всех учетках сотрудников.

Подпишитесь на новости

Эксплойт BigDiskBuster оставляет Microsoft Defender без обновлений

Исследователь в области кибербезопасности Абдельхамид Насери, известный как Nightmare Eclipse, опубликовал новый эксплойт для дыры в для Microsoft Defender. Инструмент BigDiskBuster блокирует обновление платформы и антивирусных сигнатур, оставляя защиту Windows с уже установленной базой угроз.

По словам Насери, эксплойт работает на всех поддерживаемых версиях Windows, но должен постоянно выполняться в фоновом режиме.

Сам исследователь признаёт, что текущая реализация содержит ошибки и нуждается в доработке. Исходный код BigDiskBuster уже выложен на GitHub.

Новая техника похожа на UnDefend — опубликованный в апреле инструмент, который также мешал Defender получать обновления. Опасность здесь в следующем: антивирус продолжает выглядеть живым и бодрым, но постепенно превращается в музей старых сигнатур и может пропустить свежие угрозы.


BigDiskBuster стал очередной работой Насери в затянувшейся серии публичных раскрытий уязвимостей Windows. С апреля исследователь опубликовал почти дюжину PoC, затрагивающих Microsoft Defender, BitLocker и другие компоненты системы. Среди них ShieldCrash, ShieldBreak, RoguePlanet, LegacyHive, BlueHammer, RedSun, YellowKey и несколько вариантов Plasma.

Часть проблем Microsoft уже устранила, однако для некоторых публичных уязвимостей официальные патчи пока не вышли. Корпорация ранее критиковала подобные публикации без предварительной координации, заявляя, что готовые эксплойты создают ненужный риск для пользователей. Microsoft также предупредила о возможном преследовании тех, чьи действия причиняют клиентам реальный вред.

На момент публикации компания не прокомментировала BigDiskBuster и не сообщила о доступном исправлении. Поэтому администраторам стоит контролировать успешность обновления сигнатур Defender, а не ограничиваться зелёной галочкой в интерфейсе.

RSS: Новости на портале Anti-Malware.ru