



В паблике найдены два миллиона Git-хранилищ с метаданными проектов

В паблике найдены два миллиона Git-хранилищ с метаданными проектов

В паблике найдены два миллиона Git-хранилищ с метаданными проектов

Исследователи из Cybernews обнаружили в интернете около 2 млн активных хостов с общедоступной директорией .git. Подобная оплошность грозит утечкой исходных кодов и облегчает задачу злоумышленникам, стремящимся получить доступ к системе.

Директория .git хранит информацию о развитии проекта — адреса удаленных репозиториев, историю версий и другие критически важные метаданные. Оставлять такие сведения в паблике рискованно, когда речь идет о безопасности пользователей и чистоте репутации компании.

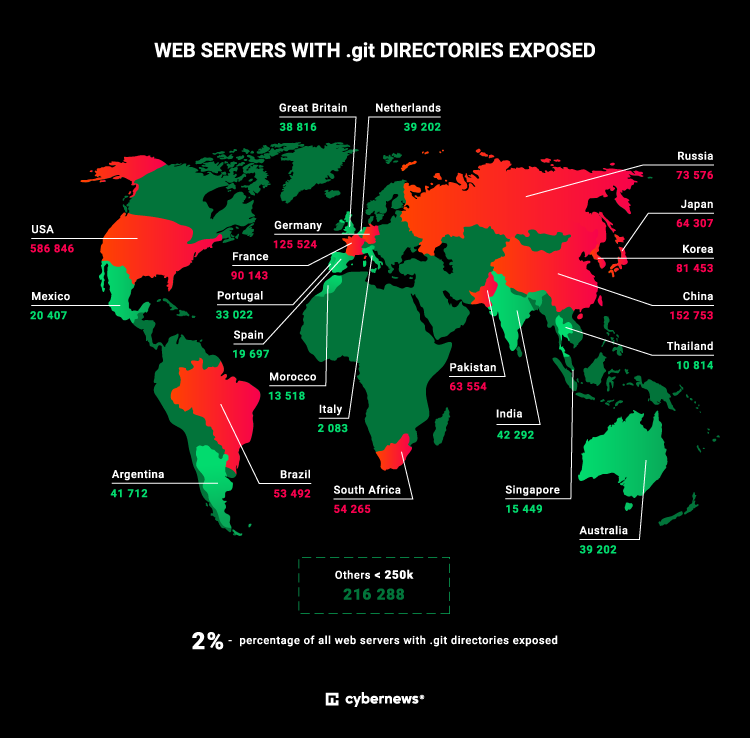
Сканирование портов 80 и 443, обычно используемых веб-службами, выявило 1 931 148 «живых» IP-адресов, сливающих структуру каталогов проекта.

«Публичный доступ к директории .git ставит под удар сохранность исходников, — поясняет эксперт Cybernews Мартинас Варейкис (Martynas Vareikis). — Инструменты, необходимые для получения фрагментов или полного кода из папки .git, бесплатны и хорошо известны, что может спровоцировать еще больше внутренних утечек или облегчить получение доступа к системе в случае атаки».

Более 31% общедоступных директорий .git находятся в США, вторую позицию в непочетном списке занимает Китай (8%), третью — Германия (6,5%).


Исследователи также обнаружили, что порядка 6,3% публично доступных файлов конфигурации Git содержат учетные данные, позволяющие просматривать, создавать или удалять коммиты в репозиториях. Такое положение дел, по словам Варейкиса, открывает возможность для внедрения вредоносной рекламы, неавторизованного изменения контента, сбора платежных данных с помощью веб-скиммеров.

Эксперт рекомендует разработчикам в обязательном порядке использовать файл .gitignore для сокрытия конфиденциальных данных при фиксации изменений в проекте на GitHub. Также стоит озаботиться защитой доступа к публичным веб-серверам по IP-адресу, о которой часто забывают. В сложившейся практике правила контроля доступа устанавливаются только для основного домена, который юзеры быстро запоминают и обычно используют в запросах. Отсутствие такой же защиты для соответствующего IP позволяет, в числе прочего, изменить домен и настройки правил доступа.

Подпишитесь на новости

ЦОД судного дня предложили разместить в Арктике

У отработанных арктических шахт может появиться новая специальность — хранить данные вместо полезных ископаемых. Такие подземные сооружения предложили использовать для ЦОДа судного дня, который поможет восстанавливать сервисы при потере основной инфраструктуры.

Идею в разговоре с РИА Новости озвучил координатор экспертного совета проектного офиса развития Арктики, доцент РАНХиГС Александр Воротников. Среди потенциальных площадок он выделил шахты Воркуты.

По мнению эксперта, под землей можно размещать не только резервные, но и основные дата-центры. В частности, они могли бы обслуживать задачи Северного морского пути — помогать отслеживать и контролировать обстановку.

Еще один аргумент Воротникова — арктический холод, который способен сократить эксплуатационные расходы.

Поводом для обсуждения стало заявление зампреда правления «Ростелекома» Валерия Ермакова о необходимости резервной площадки судного дня — места, откуда можно восстановить работу сервисов, если основные мощности станут недоступны.

В приведённом сообщении нет ни выбранной шахты, ни бюджета, ни сроков строительства. Пригодность конкретных объектов ещё предстоит оценить.

RSS: Новости на портале Anti-Malware.ru