



В паблике найдены два миллиона Git-хранилищ с метаданными проектов

В паблике найдены два миллиона Git-хранилищ с метаданными проектов

В паблике найдены два миллиона Git-хранилищ с метаданными проектов

Исследователи из Cybernews обнаружили в интернете около 2 млн активных хостов с общедоступной директорией .git. Подобная оплошность грозит утечкой исходных кодов и облегчает задачу злоумышленникам, стремящимся получить доступ к системе.

Директория .git хранит информацию о развитии проекта — адреса удаленных репозиториев, историю версий и другие критически важные метаданные. Оставлять такие сведения в паблике рискованно, когда речь идет о безопасности пользователей и чистоте репутации компании.

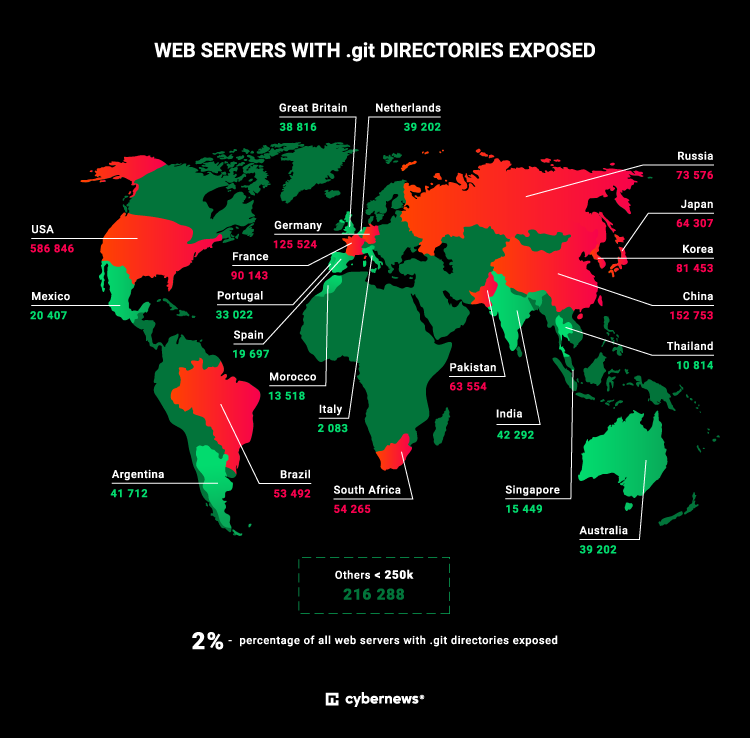
Сканирование портов 80 и 443, обычно используемых веб-службами, выявило 1 931 148 «живых» IP-адресов, сливающих структуру каталогов проекта.

«Публичный доступ к директории .git ставит под удар сохранность исходников, — поясняет эксперт Cybernews Мартинас Варейкис (Martynas Vareikis). — Инструменты, необходимые для получения фрагментов или полного кода из папки .git, бесплатны и хорошо известны, что может спровоцировать еще больше внутренних утечек или облегчить получение доступа к системе в случае атаки».

Более 31% общедоступных директорий .git находятся в США, вторую позицию в непочетном списке занимает Китай (8%), третью — Германия (6,5%).


Исследователи также обнаружили, что порядка 6,3% публично доступных файлов конфигурации Git содержат учетные данные, позволяющие просматривать, создавать или удалять коммиты в репозиториях. Такое положение дел, по словам Варейкиса, открывает возможность для внедрения вредоносной рекламы, неавторизованного изменения контента, сбора платежных данных с помощью веб-скиммеров.

Эксперт рекомендует разработчикам в обязательном порядке использовать файл .gitignore для сокрытия конфиденциальных данных при фиксации изменений в проекте на GitHub. Также стоит озаботиться защитой доступа к публичным веб-серверам по IP-адресу, о которой часто забывают. В сложившейся практике правила контроля доступа устанавливаются только для основного домена, который юзеры быстро запоминают и обычно используют в запросах. Отсутствие такой же защиты для соответствующего IP позволяет, в числе прочего, изменить домен и настройки правил доступа.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru