



16 Android-приложений с 20 млн загрузок скрывали вредонос Clicker

16 Android-приложений с 20 млн загрузок скрывали вредонос Clicker

16 Android-приложений с 20 млн загрузок скрывали вредонос Clicker

В магазине Google Play Store нашли и «обезвредили» 16 приложений с общим числом загрузок — более 20 миллионов. Причиной послужила вредоносная активность и вовлеченность в схемы мошенничества с рекламой.

Эти программы объединили под именем Clicker. С виду это вполне безобидные утилиты вроде считывателей QR-кодов, заметок, словарей и софта для конвертации валют.

Однако в отчете McAfee специалисты предупреждают, что за якобы легитимной оберткой скрываются вредоносные приложения. Исследователи даже привели список этих программ, чтобы пользователи случайно не попались на удочку кибермошенников:

  • High-Speed Camera (com.hantor.CozyCamera) - 10 000 000+ загрузок
  • Smart Task Manager (com.james.SmartTaskManager) - 5 000 000+ загрузок
  • Flashlight+ (kr.caramel.flash_plus) - 1 000 000+ загрузок
  • 달력메모장 (com.smh.memocalendar) - 1 000 000+ загрузок
  • K-Dictionary (com.joysoft.wordBook) - 1 000 000+ загрузок
  • BusanBus (com.kmshack.BusanBus) - 1 000 000+ загрузок
  • Flashlight+ (com.candlencom.candleprotest) - 500 000+ загрузок
  • Quick Note (com.movinapp.quicknote) - 500 000+ загрузок
  • Currency Converter (com.smartwho.SmartCurrencyConverter) - 500 000+ загрузок
  • Joycode (com.joysoft.barcode) - 100 000+ загрузок
  • EzDica (com.joysoft.ezdica) - 100 000+ загрузок
  • Instagram Profile Downloader (com.schedulezero.instapp) - 100 000+ загрузок
  • Ez Notes (com.meek.tingboard) - 100 000+ загрузок
  • 손전등 (com.candlencom.flashlite) - 1000+ загрузок
  • 계산기 (com.doubleline.calcul) - 100+ загрузок
  • Flashlight+ (com.dev.imagevault) - 100+ загрузок

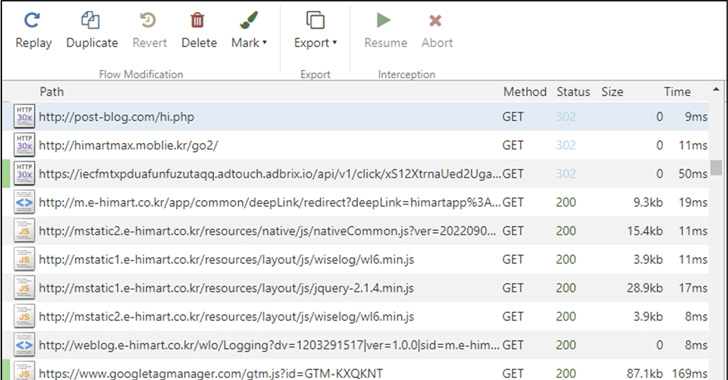
После установки и запуска Clicker может в фоновом режиме посещать нежелательные сайты и имитировать клики на рекламных объявлениях. Все это происходит без ведома владельца мобильного устройства на Android.

«Активность вредоноса может привести к нетипичному расходу заряда аккумулятора девайса, а также к росту потребляемого трафика. В это время авторы приложений зарабатывают за счет пользователей», — объясняют в McAfee.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru