



Невидимый PowerShell-бэкдор маскируется под процесс обновления Windows

Невидимый PowerShell-бэкдор маскируется под процесс обновления Windows

Невидимый PowerShell-бэкдор маскируется под процесс обновления Windows

Эксперты наткнулись на ранее не упоминавшийся PowerShell-бэкдор, который крайне сложно детектировать в системе Windows. Успех незаметной работы вредоноса объясняется маскировкой под часть процесса обновления Windows.

Томер Бар, возглавляющий команду исследователей в SafeBreach, описывает киберугрозу следующим образом:

«Незаметно работающая вредоносная программа, а также связанный с ней командный сервер (C2) являются делом рук неизвестной, но хорошо подготовленной группировки. В настоящее время известно, что эта группа атаковала приблизительно 100 жертв».

В атаках с участием упомянутого PowerShell-бэкдора фигурирует вредоносный документ в формате Microsoft Word (детект на VirusTotal). Его метаданные позволяют предположить, что злоумышленники начинают атаку с целевого фишинга, ориентированного на пользователей LinkedIn.

При запуске Word-документа на компьютере жертвы выполняется скрипт PowerShell со встроенным макрокодом.


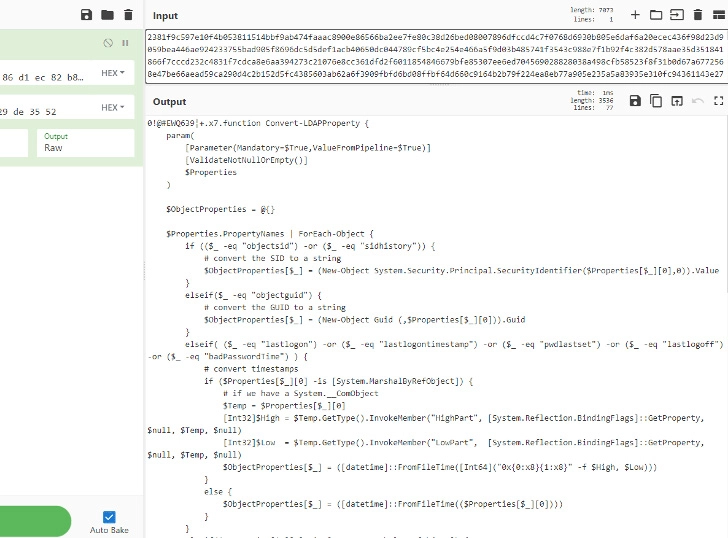
Script1.ps1 (детект на VirusTotal) предназначен для подключения к C2 и получения команд. Далее в ход вступает второй скрипт — temp.ps1, пытающийся выполнить эти команды в системе. Интересно, что авторы вредоноса допустили ошибку, которая позволила восстановить команды, поступающие от сервера:

  • извлечение списка запущенных процессов;
  • перечисление файлов в определённых директориях;
  • запуск whoami;
  • удаление файлов.
Подпишитесь на новости

Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства

Власти обсуждали возможность выделить субсидии одному-двум российским разработчикам NGFW, но решили не назначать любимчиков и не вмешиваться в рыночную борьбу. Об этом глава Минцифры Максут Шадаев рассказал на конференции «День ТризТех: звезда родилась».

По словам министра, соблазн выдать отдельным вендорам деньги на разработку межсетевых экранов нового поколения был большим.

Однако государственный карт-бланш сам по себе не создаёт успешный продукт и не гарантирует, что на выходе получится решение, которое действительно нужно рынку.

Рекомендация разработчикам прозвучала так: искать заказчика, готового инвестировать в создание продукта. Если бизнес согласен вкладываться ещё до выхода решения, значит, у технологии есть не только презентация и дорожная карта, но и реальный спрос.

Выступление прошло в рамках конференции ТризТех, посвящённой российскому рынку NGFW и сетевой безопасности. Сам вендор ранее заявил о намерении занять 15-20% рынка межсетевых экранов уже в 2026 году.

Шадаев также назвал информационную безопасность одним из российских ИТ-направлений с наибольшим экспортным потенциалом. Зарубежные заказчики, по его словам, не хотят полностью зависеть от западных производителей и стремятся балансировать поставщиков.

Для российских компаний это открывает окно возможностей, но заходить в него придётся с конкурентным продуктом.

Государство готово не мешать, но оплачивать разработку за всех не собирается. Сначала найдите клиента, потом спасайте его периметр.

RSS: Новости на портале Anti-Malware.ru