



Google выкатывает поддержку беспарольных Passkey для Android и Chrome

Google выкатывает поддержку беспарольных Passkey для Android и Chrome

Google выкатывает поддержку беспарольных Passkey для Android и Chrome

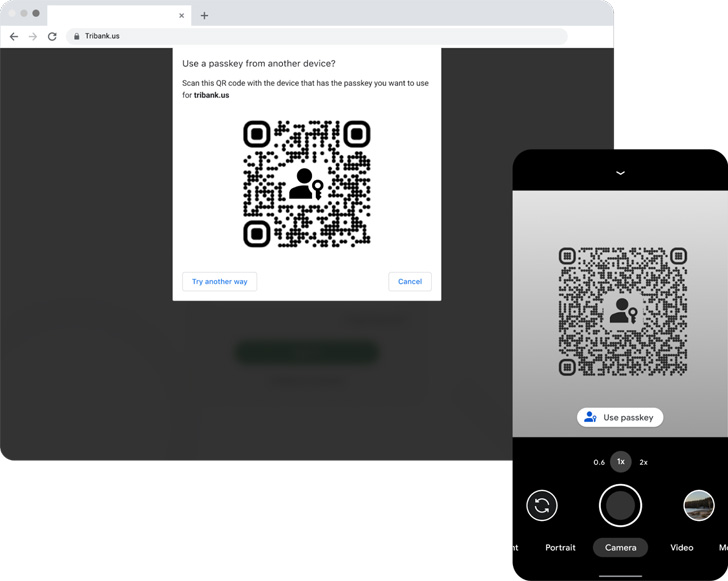
Google объявила о введении поддержки Passkeys, стандарта аутентификации нового поколения, для Android и Chrome. Впервые функцию представили в мае 2022 года и подали её под соусом движения в сторону беспарольной аутентификации.

«Passkeys — гораздо более безопасная альтернатива паролям и другим факторам аутентификации, которые легко перехватить с помощью фишинга. Passkeys нельзя повторно использовать, они не утекают при взломе серверов и защищают пользователей от фишеров», — заявили в Google.

Старт технологии Passkeys дал альянс FIDO, после чего её поддержали Apple и Microsoft. Задача  Passkeys в сухом остатке — заменить пароли специальными цифровыми ключами, которые будут храниться на устройстве.


Создание ключа доступа требует подтверждение пользователя конкретного аккаунта, который будет использоваться для входа в онлайн-сервисы. Аутентификация будет происходить с помощью биометрии или пасс-кода, который хранится на девайсе.

Огромный плюс Passkeys в их независимости от браузеров и операционных систем. Другими словами, пользователь Android-устройства может зайти на веб-сайт, использующий passkey, в Safari на iOS или macOS. То же самое сработает и в Chrome на Windows.

Google подчеркнула, что сгенерированные ключи доступа безопасно хранятся и синхронизируются в облаке с помощью Password Manager. В 2022 году интернет-гигант планирует выпустить соответствующий API для родных приложений Android, что позволит пользователям выбрать между ключом доступа и сохранённым паролем.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru