



ThermoSecure: ваши пароли узнают по тепловым следам ваших пальцев

ThermoSecure: ваши пароли узнают по тепловым следам ваших пальцев

ThermoSecure: ваши пароли узнают по тепловым следам ваших пальцев

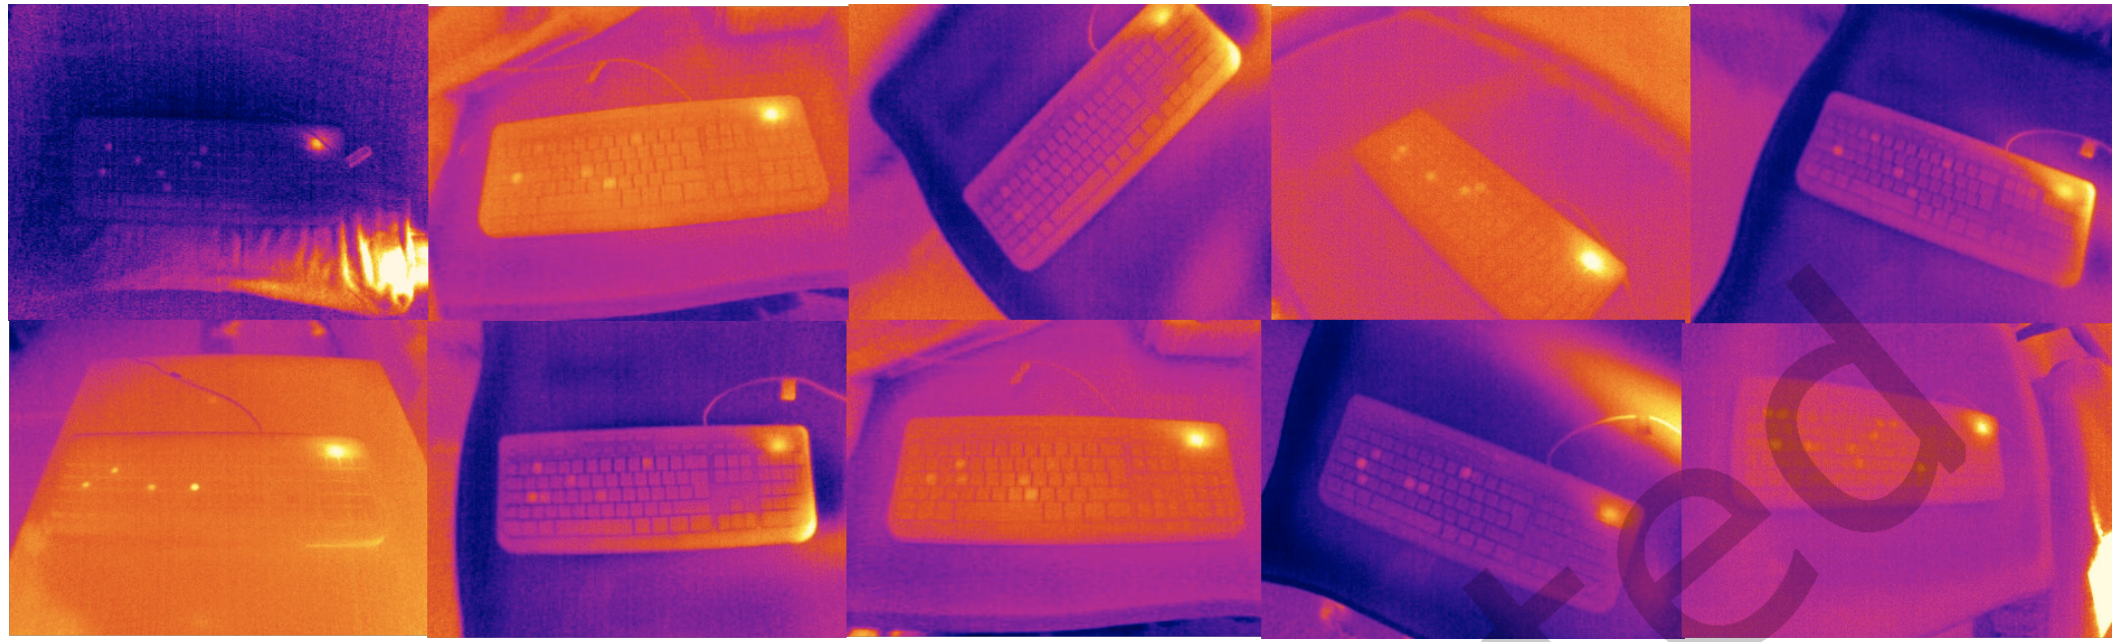
Исследователи заявили, что им удалось разработать основанную на ИИ систему, которая может угадывать пароли от компьютеров и смартфонов за считаные секунды. Принцип ее работы строится на анализе тепловых следов, которые оставляют пальцы пользователя на клавиатуре или дисплее.

В школе информатики, принадлежащей Университету Глазго, новую технику назвали “ThermoSecure”. В сущности, она демонстрирует, насколько доступность тепловизионных камер и алгоритмов машинного обучения может создать новые векторы для кибератак.

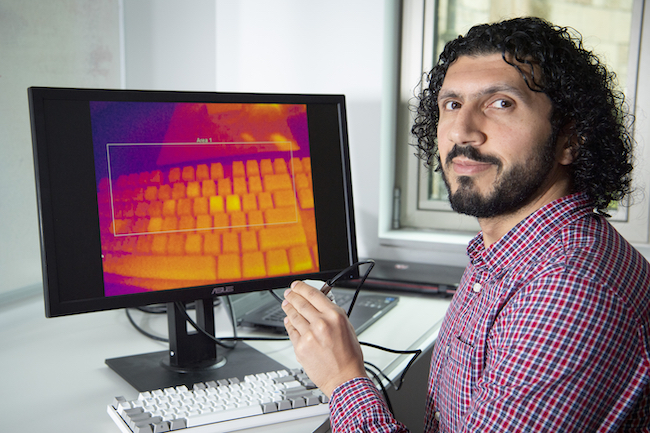
Используя такие камеры, условный злоумышленник может исследовать клавиатуру, дисплей смартфона или панель управления банкоматом. В результате получается зафиксировать картинку, на которой будут запечатлены тепловые следы пользователя, который последним подходил к устройству.

Чем ярче тепловизор показывает следы, тем более свежими они являются. Именно так ThermoSecure поможет выявить пароль или Пин-код для дальнейшего развития атаки.


По словам специалистов, в ходе тестирования с помощью искусственного интеллекта им удалось получить 86% паролей, если снимки термоследов были сделаны в течение 20 секунд после использования устройства. 30 секунд давали 76% корректных паролей, а 60 секунд — 62%.

Стоит учитывать, что более длинные пароли будут угадываться гораздо сложнее, но и их тоже можно извлечь. Например, метод ThermoSecure смог получить две трети паролей, длина которых доходила до 16 символов. Если пароли были в пределах 12 символов, их ломали в 82% случаев, восьмизначные комбинации угадывались в 93% случаев.

Учитывая длину, можно сделать вывод, что легче всего злоумышленникам будет использовать ThermoSecure для получения Пин-кодов и паролей для разблокировки смартфонов. Полное исследование экспертов опубликовано по этой ссылке (PDF).

Подпишитесь на новости

Positive Technologies собрала 64 проверки Kubernetes в единый стандарт

Positive Technologies разработала PT CRIS Kubernetes — прикладной набор проверок конфигурации Kubernetes. Компания называет его первым российским стандартом такого типа: он переводит требования и рекомендации по защите контейнерной инфраструктуры в 64 конкретных технических теста.

Проверки охватывают API-сервер, Kubernetes Controller Manager, планировщик, хранилище etcd, роли и кластерные разрешения, пространства имён, Service Account и рабочие нагрузки.

Система ищет анонимный доступ, избыточные права, проблемы с TLS и сертификатами, небезопасный securityContext, запуск контейнеров от root, возможность повышения привилегий и другие подарки потенциальному взломщику.

Каждому отклонению присваивается уровень опасности — от низкого до критического. В итоге команда получает не мешок разрозненных предупреждений, а список проблем с понятными приоритетами: что можно оставить до пятницы, а что лучше чинить прямо сейчас.

Для стандарта подготовили матрицу соответствия CIS Kubernetes Benchmark 2.0.0, NIST SP 800-190, PCI DSS 4.0 и приказу ФСТЭК России № 118. Она связывает общие требования документов с конкретными настройками кластера.

При этом сама Positive Technologies подчёркивает: наличие такого сопоставления ещё не означает автоматического соответствия всем перечисленным стандартам.

Практическая реализация PT CRIS Kubernetes уже появилась в PT Container Security 1.2. Новый компонент проверяет конфигурации центрального и подключённых дочерних кластеров, показывает найденные отклонения и их критичность. Разработчики также обещают меньшее потребление памяти и более быстрый анализ.

RSS: Новости на портале Anti-Malware.ru