



ThermoSecure: ваши пароли узнают по тепловым следам ваших пальцев

ThermoSecure: ваши пароли узнают по тепловым следам ваших пальцев

ThermoSecure: ваши пароли узнают по тепловым следам ваших пальцев

Исследователи заявили, что им удалось разработать основанную на ИИ систему, которая может угадывать пароли от компьютеров и смартфонов за считаные секунды. Принцип ее работы строится на анализе тепловых следов, которые оставляют пальцы пользователя на клавиатуре или дисплее.

В школе информатики, принадлежащей Университету Глазго, новую технику назвали “ThermoSecure”. В сущности, она демонстрирует, насколько доступность тепловизионных камер и алгоритмов машинного обучения может создать новые векторы для кибератак.

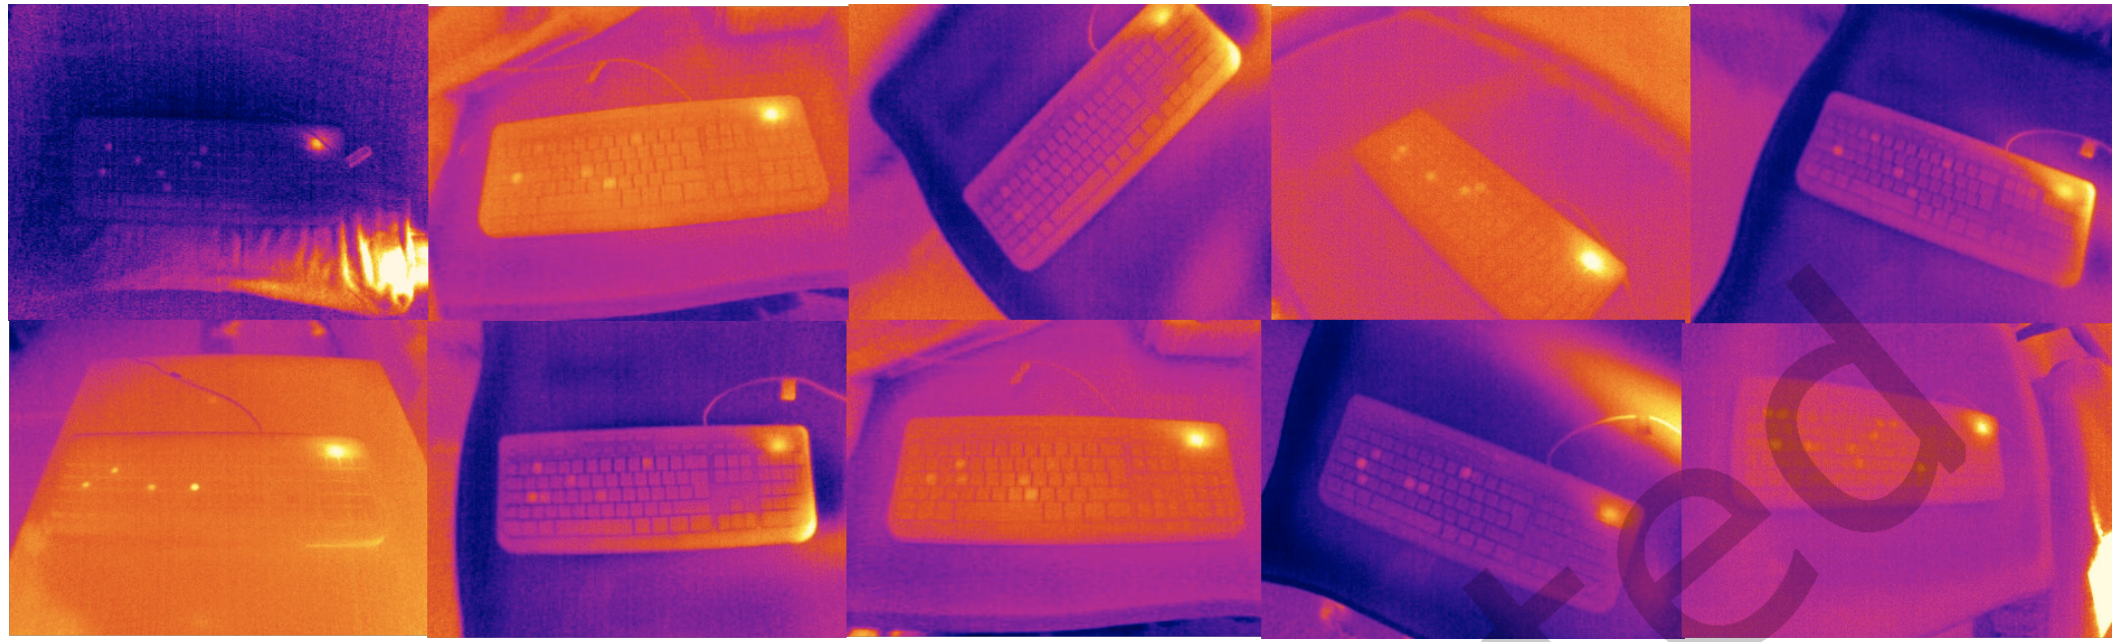
Используя такие камеры, условный злоумышленник может исследовать клавиатуру, дисплей смартфона или панель управления банкоматом. В результате получается зафиксировать картинку, на которой будут запечатлены тепловые следы пользователя, который последним подходил к устройству.

Чем ярче тепловизор показывает следы, тем более свежими они являются. Именно так ThermoSecure поможет выявить пароль или Пин-код для дальнейшего развития атаки.


По словам специалистов, в ходе тестирования с помощью искусственного интеллекта им удалось получить 86% паролей, если снимки термоследов были сделаны в течение 20 секунд после использования устройства. 30 секунд давали 76% корректных паролей, а 60 секунд — 62%.

Стоит учитывать, что более длинные пароли будут угадываться гораздо сложнее, но и их тоже можно извлечь. Например, метод ThermoSecure смог получить две трети паролей, длина которых доходила до 16 символов. Если пароли были в пределах 12 символов, их ломали в 82% случаев, восьмизначные комбинации угадывались в 93% случаев.

Учитывая длину, можно сделать вывод, что легче всего злоумышленникам будет использовать ThermoSecure для получения Пин-кодов и паролей для разблокировки смартфонов. Полное исследование экспертов опубликовано по этой ссылке (PDF).

Подпишитесь на новости

UDV NTA 2.0 подключила генеративный ИИ к анализу сетевых атак

UDV Group выпустила UDV NTA 2.0 — новую версию системы анализа сетевого трафика с ИИ-ассистентом. Он должен помочь аналитикам SOC быстрее понимать, что именно происходит в сети и насколько обнаруженная активность опасна для конкретной компании.

Обычная NTA видит подозрительные соединения, отклонения и признаки атак, но не всегда понимает, что перед ней: вторжение или очередной хитрый бизнес-процесс, о котором забыли предупредить безопасников.

Новый ассистент учитывает внутренние регламенты, критичность активов, особенности инфраструктуры и работы организации, после чего помогает расставить приоритеты и предлагает варианты реагирования.

UDV Group называет разработку первым российским NTA-решением с генеративным ИИ. По замыслу компании, ассистент должен сократить поток нерелевантных срабатываний и избавить специалистов от части ручной рутины.

Одним ИИ обновление не ограничилось. UDV NTA 2.0 научилась проверять IP-адреса, домены, URL и хеши по встроенным или пользовательским репутационным спискам.

Сигнатурный анализ теперь учитывает положение узла относительно периметра, а переработанная логика обнаружения DNS-туннелей должна выдавать меньше ложных тревог.

Разработчики также ускорили проактивный поиск угроз. На нагруженных инсталляциях список сетевых сессий загружается в десятки раз быстрее, подсчёт по фильтрам ускорился на 20%, а потребление оперативной памяти сократилось вдвое.

Кроме того, система получила поиск по частичному совпадению доменов и поддержку новых корпоративных и промышленных протоколов, включая Modbus RTU over TCP, Regul, SSDP, mDNS, LLMNR, RTSP, PTP и протоколы Zabbix.

RSS: Новости на портале Anti-Malware.ru