



ThermoSecure: ваши пароли узнают по тепловым следам ваших пальцев

ThermoSecure: ваши пароли узнают по тепловым следам ваших пальцев

ThermoSecure: ваши пароли узнают по тепловым следам ваших пальцев

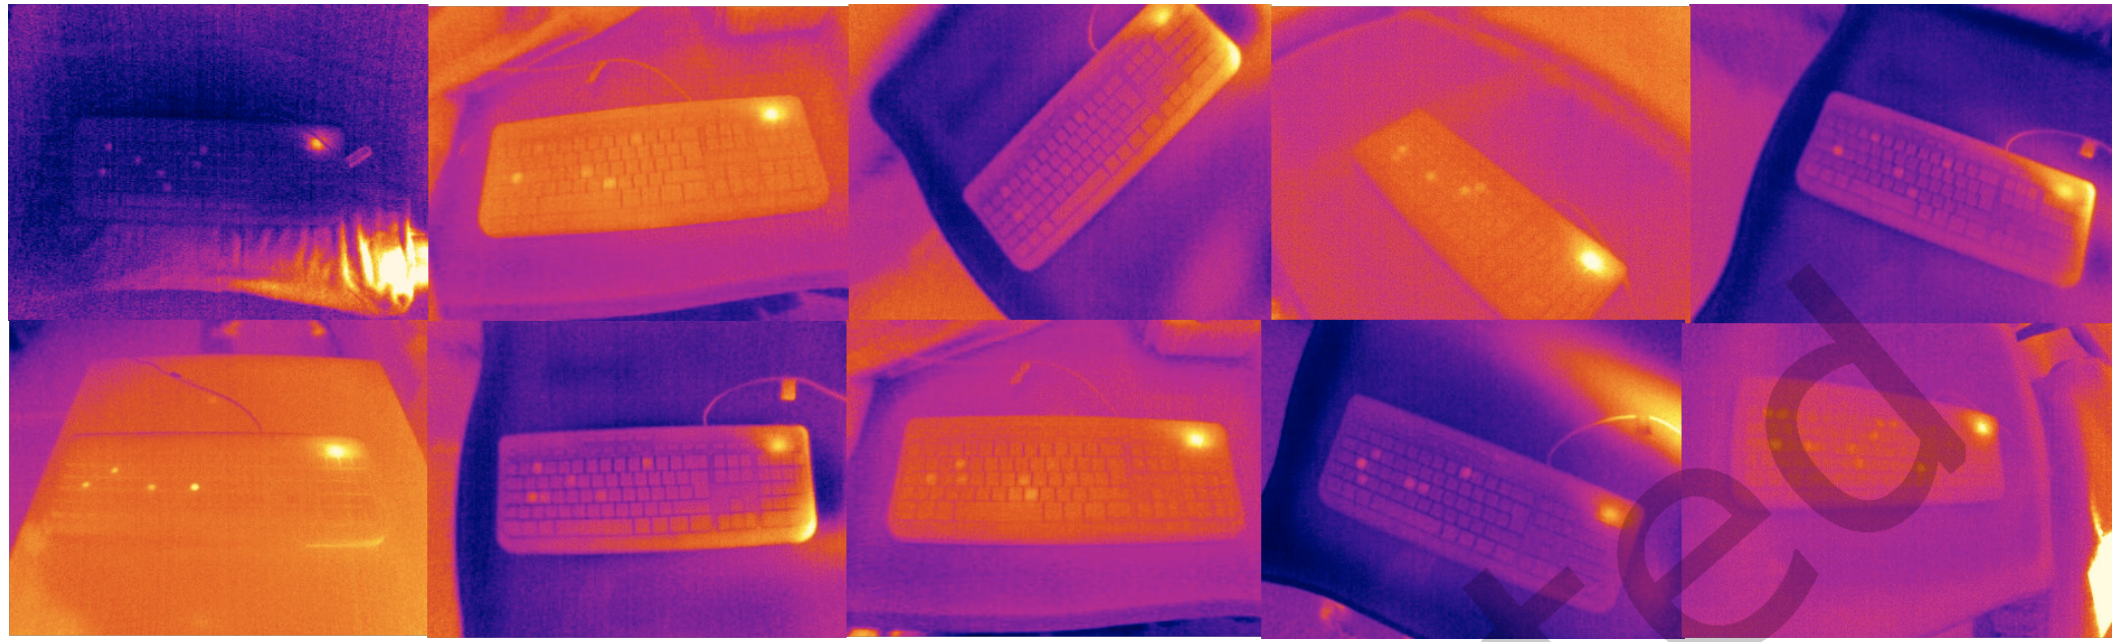
Исследователи заявили, что им удалось разработать основанную на ИИ систему, которая может угадывать пароли от компьютеров и смартфонов за считаные секунды. Принцип ее работы строится на анализе тепловых следов, которые оставляют пальцы пользователя на клавиатуре или дисплее.

В школе информатики, принадлежащей Университету Глазго, новую технику назвали “ThermoSecure”. В сущности, она демонстрирует, насколько доступность тепловизионных камер и алгоритмов машинного обучения может создать новые векторы для кибератак.

Используя такие камеры, условный злоумышленник может исследовать клавиатуру, дисплей смартфона или панель управления банкоматом. В результате получается зафиксировать картинку, на которой будут запечатлены тепловые следы пользователя, который последним подходил к устройству.

Чем ярче тепловизор показывает следы, тем более свежими они являются. Именно так ThermoSecure поможет выявить пароль или Пин-код для дальнейшего развития атаки.


По словам специалистов, в ходе тестирования с помощью искусственного интеллекта им удалось получить 86% паролей, если снимки термоследов были сделаны в течение 20 секунд после использования устройства. 30 секунд давали 76% корректных паролей, а 60 секунд — 62%.

Стоит учитывать, что более длинные пароли будут угадываться гораздо сложнее, но и их тоже можно извлечь. Например, метод ThermoSecure смог получить две трети паролей, длина которых доходила до 16 символов. Если пароли были в пределах 12 символов, их ломали в 82% случаев, восьмизначные комбинации угадывались в 93% случаев.

Учитывая длину, можно сделать вывод, что легче всего злоумышленникам будет использовать ThermoSecure для получения Пин-кодов и паролей для разблокировки смартфонов. Полное исследование экспертов опубликовано по этой ссылке (PDF).

Подпишитесь на новости

Эксплойт BigDiskBuster оставляет Microsoft Defender без обновлений

Исследователь в области кибербезопасности Абдельхамид Насери, известный как Nightmare Eclipse, опубликовал новый эксплойт для дыры в для Microsoft Defender. Инструмент BigDiskBuster блокирует обновление платформы и антивирусных сигнатур, оставляя защиту Windows с уже установленной базой угроз.

По словам Насери, эксплойт работает на всех поддерживаемых версиях Windows, но должен постоянно выполняться в фоновом режиме.

Сам исследователь признаёт, что текущая реализация содержит ошибки и нуждается в доработке. Исходный код BigDiskBuster уже выложен на GitHub.

Новая техника похожа на UnDefend — опубликованный в апреле инструмент, который также мешал Defender получать обновления. Опасность здесь в следующем: антивирус продолжает выглядеть живым и бодрым, но постепенно превращается в музей старых сигнатур и может пропустить свежие угрозы.


BigDiskBuster стал очередной работой Насери в затянувшейся серии публичных раскрытий уязвимостей Windows. С апреля исследователь опубликовал почти дюжину PoC, затрагивающих Microsoft Defender, BitLocker и другие компоненты системы. Среди них ShieldCrash, ShieldBreak, RoguePlanet, LegacyHive, BlueHammer, RedSun, YellowKey и несколько вариантов Plasma.

Часть проблем Microsoft уже устранила, однако для некоторых публичных уязвимостей официальные патчи пока не вышли. Корпорация ранее критиковала подобные публикации без предварительной координации, заявляя, что готовые эксплойты создают ненужный риск для пользователей. Microsoft также предупредила о возможном преследовании тех, чьи действия причиняют клиентам реальный вред.

На момент публикации компания не прокомментировала BigDiskBuster и не сообщила о доступном исправлении. Поэтому администраторам стоит контролировать успешность обновления сигнатур Defender, а не ограничиваться зелёной галочкой в интерфейсе.

RSS: Новости на портале Anti-Malware.ru