



Маркетплейс BidenCash бесплатно раздает данные 1,2 млн банковских карт

Маркетплейс BidenCash бесплатно раздает данные 1,2 млн банковских карт

Маркетплейс BidenCash бесплатно раздает данные 1,2 млн банковских карт

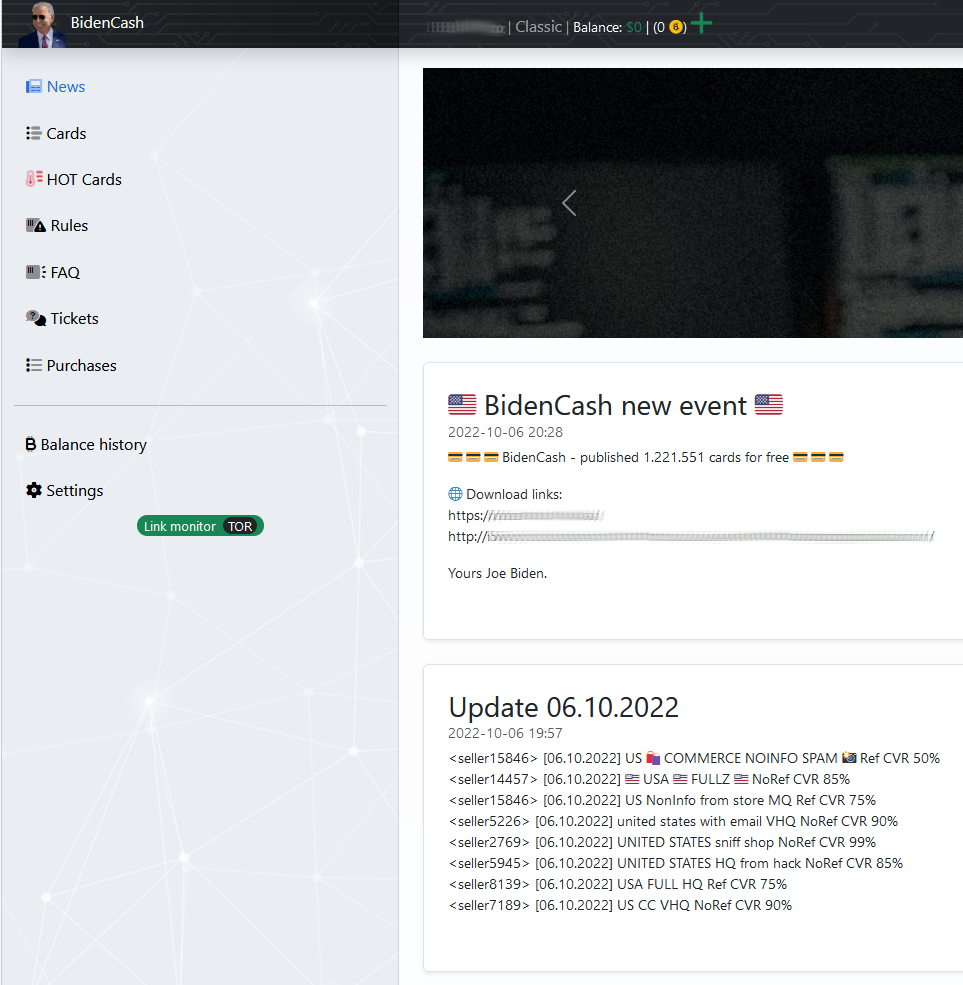
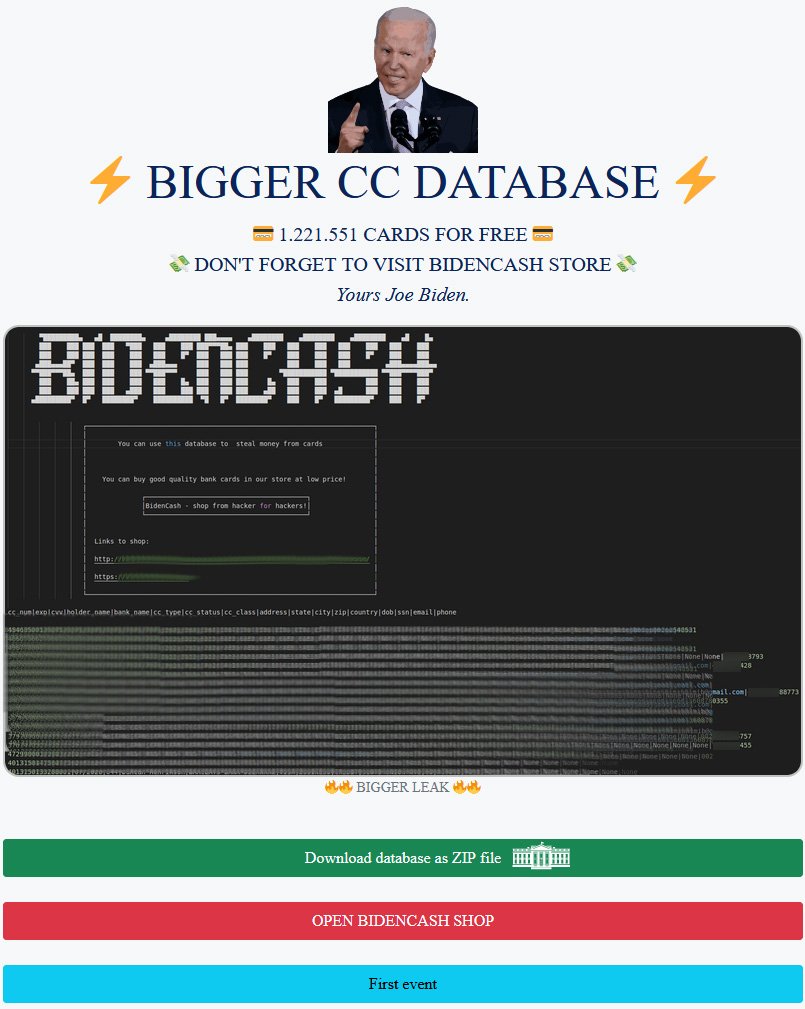
Одна из торговых площадок дарквеба — BidenCash, на которой пасутся кардеры, опубликовала данные о 1 221 551 банковской карте. Администраторы BidenCash предлагают скачать эту информацию бесплатно и таким образом рекламируют свой маркетплейс.

Кардингом называют торговлю и незаконное использование данных банковских карт, украденных с помощью вредоносных программ, в ходе атак на веб-сайты и т. п.

Авторы площадки BidenCash запустили ее в июне 2022 года, изначально пытаясь продвигать за счет слива данных нескольких тысяч карт. Теперь же администраторы решили усилить промоакцию с помощью ещё более масштабной утечки.


Чтобы получить как можно больший охват, злоумышленники распространяют скомпрометированные данные через домены в обычном сегменте Сети, а также на других хакерских и кардерских форумах.


Выложенный архив содержит достаточно свежую информацию — в нем лежат данные карт, срок действия которых истекает между 2023 и 2026 годами. В общей сложности в БД перечислены 1,2 млн карт и связанные с ними персональные сведения:

  • Номера карт
  • Сроки действия
  • Номера CVV
  • Имена держателей
  • Наименования банков
  • Тип карт и их статус
  • Адреса держателей и почтовые индексы
  • Адреса электронной почты
  • Номера социального страхования
  • Телефонные номера

Аналитики BleepingComputer и итальянской компании D3Lab проверили достоверность выложенных данных. Оказалось, что слив вполне реальный.

Подпишитесь на новости

1,8 ТБ и вагон ошибок: как выгрузка с Яндекс Диска превратилась в квест

Пользователь «Яндекс Диска» решил сделать резервную копию 1,8 ТБ файлов, а также примерно 160 ГБ фотографий и получил приключение с ошибками API, зависшими загрузками и собственными скриптами.

По его словам, после октябрьских проблем с дата-центрами привычное скачивание папок через веб-интерфейс стало недоступно.

Подробности инженер Сергей Терёхин, известный как KenGuru66, описал  в собственном разборе на Хабре.

План был такой: rclone, сервер в Нидерландах, копия в Google Drive. Но стандартная аутентификация позволяла получить сведения о диске, а обращения к файлам возвращали ошибку 410. Доступ удалось наладить с другим OAuth-токеном.

Фотографии из безлимитной автозагрузки добавили веселья: для копирования через выбранный API их пришлось переместить в обычную папку. После этого они начали занимать место в тарифе. Более 30 тысяч снимков переносились около шести часов.

В выборке из 300 случайных файлов автор смог получить начало только 146. По важной папке с документами он скопировал и проверил по MD5 2315 файлов; ещё 3079 на момент публикации оставались недоступны.

Потерю данных автор не утверждает, он продолжает повторные загрузки. Скрипты опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru