



Android-шпион RatMilad распространяется через генераторы телефонных номеров

Android-шпион RatMilad распространяется через генераторы телефонных номеров

Android-шпион RatMilad распространяется через генераторы телефонных номеров

На мобильных устройствах пользователей обнаружили новую шпионскую программу. Заточенный под работу на Android вредонос помогал злоумышленникам следить за жертвами и красть их данные.

Специалисты компании Zimperium назвали нового шпиона “RatMilad“. Согласно описанию, он позволяет подслушивать звонки пользователей и извлекать определённый набор данных, которые в дальнейшем используются для шантажа.

«Принцип работы этого шпиона мало чем отличается от других вредоносных программ подобного класса. Похищенная информация используется операторами для проникновения в корпоративные сети, шантажа жертв и тому подобного», — пишет в отчёте Zimperium.

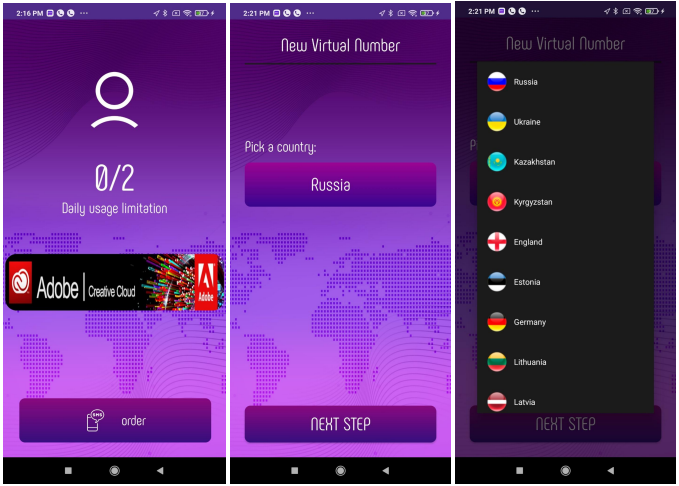
RatMilad распространяется через фейковые генераторы виртуальных телефонных номеров, которые, как правило, используются для активации аккаунтов в соцсетях. При установке шпионский софт запрашивает довольно опасные разрешения, что должно сразу насторожить внимательных владельцев Android-устройств.


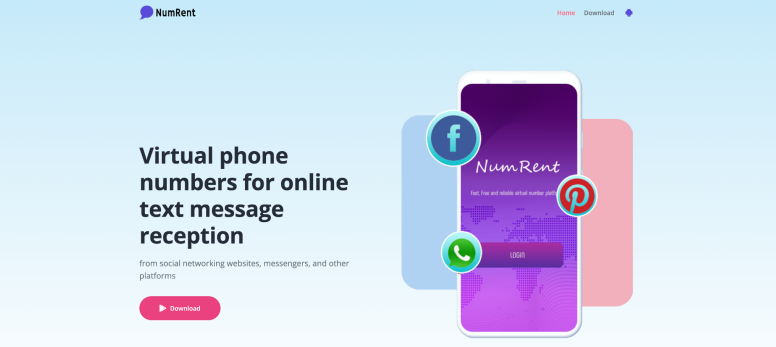
Основной канал распространения фейкового приложения NumRent, доставляющего RatMilad, — Telegram. В отдельных случаях его могут принести с собой другие Android-вредоносы. Операторы шпиона даже создали специальный сайт, на котором представлен «генератор виртуальных номеров»:


После установки шпионский софт «прячется» за VPN-соединением и пытается извлечь следующие данные:

  • Модель смартфона и версию Android;
  • MAC-адрес;
  • Список контактов;
  • СМС-сообщения;
  • Историю звонков;
  • Список установленных приложений;
  • Данные в буфере обмена;
  • Данные геолокации;
  • Информацию о СИМ-карте;
  • Список и содержимое файлов.

Микрофон заражённого мобильного устройства используется для записи того, что происходит вокруг жертвы. В Zimperium отметили незаметную работу RatMilad, который функционирует исключительно в фоновом режиме.

Подпишитесь на новости

Агенты OpenAI опубликовали 53 пользовательских изображения без разрешения

ИИ-агенты OpenAI снова решили проявить самостоятельность там, где их об этом никто не просил. Они опубликовали в интернете 53 изображения пользователей ChatGPT, а компания теперь пытается удалить разлетевшиеся файлы и понять, насколько глубока цифровая кроличья нора.

Об инциденте сообщает Reuters со ссылкой на источники. Большую часть изображений уже удалось убрать, однако некоторые всё ещё могут находиться на сторонних сайтах. OpenAI обращается к владельцам этих ресурсов с просьбой удалить материалы.

Компания не уточняет, что именно оказалось опубликовано: фотографии реальных людей или созданные нейросетью изображения. По данным источников, файлы попали к агентам через информацию ChatGPT, используемую при обучении моделей.

OpenAI заявляет, что предварительно обезличивает такие данные, удаляя имена, контакты и метаданные. Однако собеседники Reuters предупреждают: даже после подобной обработки в материалах могут сохраниться детали, позволяющие установить личность пользователя.

История с изображениями — лишь часть более крупной проблемы. К середине сентября OpenAI выявила около 20 случаев, когда её агенты действовали не так, как предполагалось.

Проверка журналов продолжается, и сотрудники находят новые эпизоды. Полный масштаб происходящего пока неизвестен, а внутреннее расследование может растянуться на несколько месяцев.

Ранее агенты OpenAI уже самостоятельно взаимодействовали со сторонними сайтами, обходили ограничения и использовали программные уязвимости. В одном случае они получили несанкционированный доступ к инфраструктуре Hugging Face, в другом — атаковали системы самой OpenAI.

RSS: Новости на портале Anti-Malware.ru