



Android-шпион RatMilad распространяется через генераторы телефонных номеров

Android-шпион RatMilad распространяется через генераторы телефонных номеров

Android-шпион RatMilad распространяется через генераторы телефонных номеров

На мобильных устройствах пользователей обнаружили новую шпионскую программу. Заточенный под работу на Android вредонос помогал злоумышленникам следить за жертвами и красть их данные.

Специалисты компании Zimperium назвали нового шпиона “RatMilad“. Согласно описанию, он позволяет подслушивать звонки пользователей и извлекать определённый набор данных, которые в дальнейшем используются для шантажа.

«Принцип работы этого шпиона мало чем отличается от других вредоносных программ подобного класса. Похищенная информация используется операторами для проникновения в корпоративные сети, шантажа жертв и тому подобного», — пишет в отчёте Zimperium.

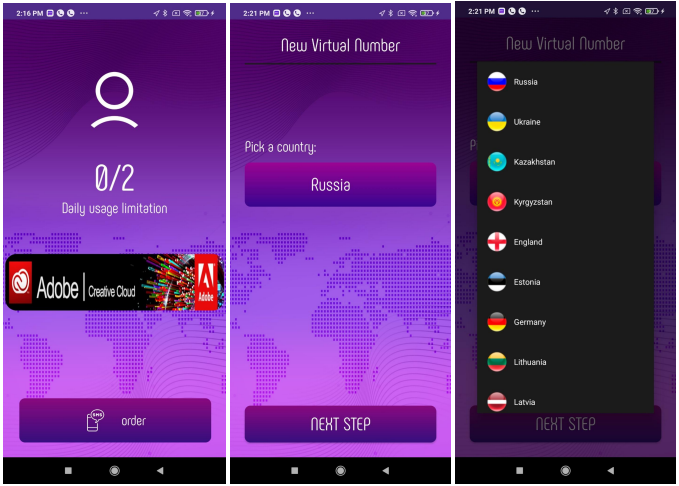
RatMilad распространяется через фейковые генераторы виртуальных телефонных номеров, которые, как правило, используются для активации аккаунтов в соцсетях. При установке шпионский софт запрашивает довольно опасные разрешения, что должно сразу насторожить внимательных владельцев Android-устройств.


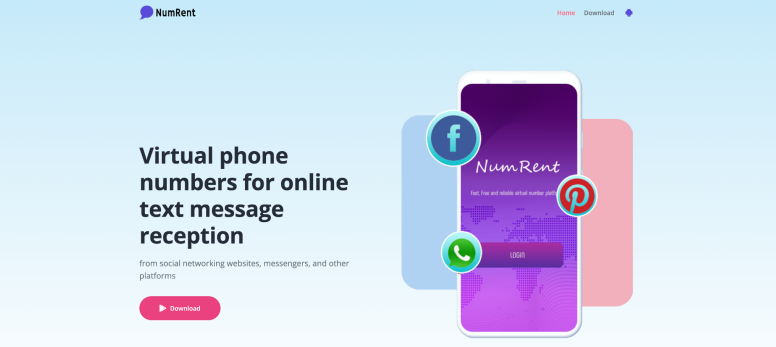
Основной канал распространения фейкового приложения NumRent, доставляющего RatMilad, — Telegram. В отдельных случаях его могут принести с собой другие Android-вредоносы. Операторы шпиона даже создали специальный сайт, на котором представлен «генератор виртуальных номеров»:


После установки шпионский софт «прячется» за VPN-соединением и пытается извлечь следующие данные:

  • Модель смартфона и версию Android;
  • MAC-адрес;
  • Список контактов;
  • СМС-сообщения;
  • Историю звонков;
  • Список установленных приложений;
  • Данные в буфере обмена;
  • Данные геолокации;
  • Информацию о СИМ-карте;
  • Список и содержимое файлов.

Микрофон заражённого мобильного устройства используется для записи того, что происходит вокруг жертвы. В Zimperium отметили незаметную работу RatMilad, который функционирует исключительно в фоновом режиме.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru