



Хакеры устанавливают бэкдоры в гипервизоры ESXi с помощью VIB-пакетов

Хакеры устанавливают бэкдоры в гипервизоры ESXi с помощью VIB-пакетов

Хакеры устанавливают бэкдоры в гипервизоры ESXi с помощью VIB-пакетов

При разборе одной из целевых хакерских атак эксперты Mandiant обнаружили несколько неизвестных ранее бэкдоров в гипервизоре VMware ESXi и подконтрольных виртуальных машинах. Как оказалось, для внедрения и сокрытия вредоносных кодов взломщики использовали установочные пакеты vSphere — VIB.

В VIB помимо заархивированной полезной нагрузки входят XML-дескриптор с конфигурационными данными и цифровая подпись. Такие пакеты можно использовать для создания задач автозагрузки, кастомных правил межсетевого экрана, развертывания обновлений и кастомных бинарников при перезапуске ESXi.

Прежде чем принять VIB, хост-система производит верификацию, в ходе которой определяется степень доверия к содержимому. При этом, кроме цифровой подписи, используется пометка в XML-файле: certified («сертифицировано VMware»), accepted (проверено VMware»), partner («создано партнером VMware», минимальный уровень доверия) или community («создано участником сообщества», недоверенный источник).

Проведенный в Mandiant анализ показал, что после входа в сеть и получения доступа к хост-машине хакеры опубликовали свой VIB, выдав его за творение партнера VMware (путем внесения изменений в XML-дескриптор). Поскольку такого трюка недостаточно — ESXi распознает подлог, сверившись с цифровой подписью, (в данном случае она отсутствовала), злоумышленники выставили флаг --force (откат поведения), чтобы обойти это препятствие.

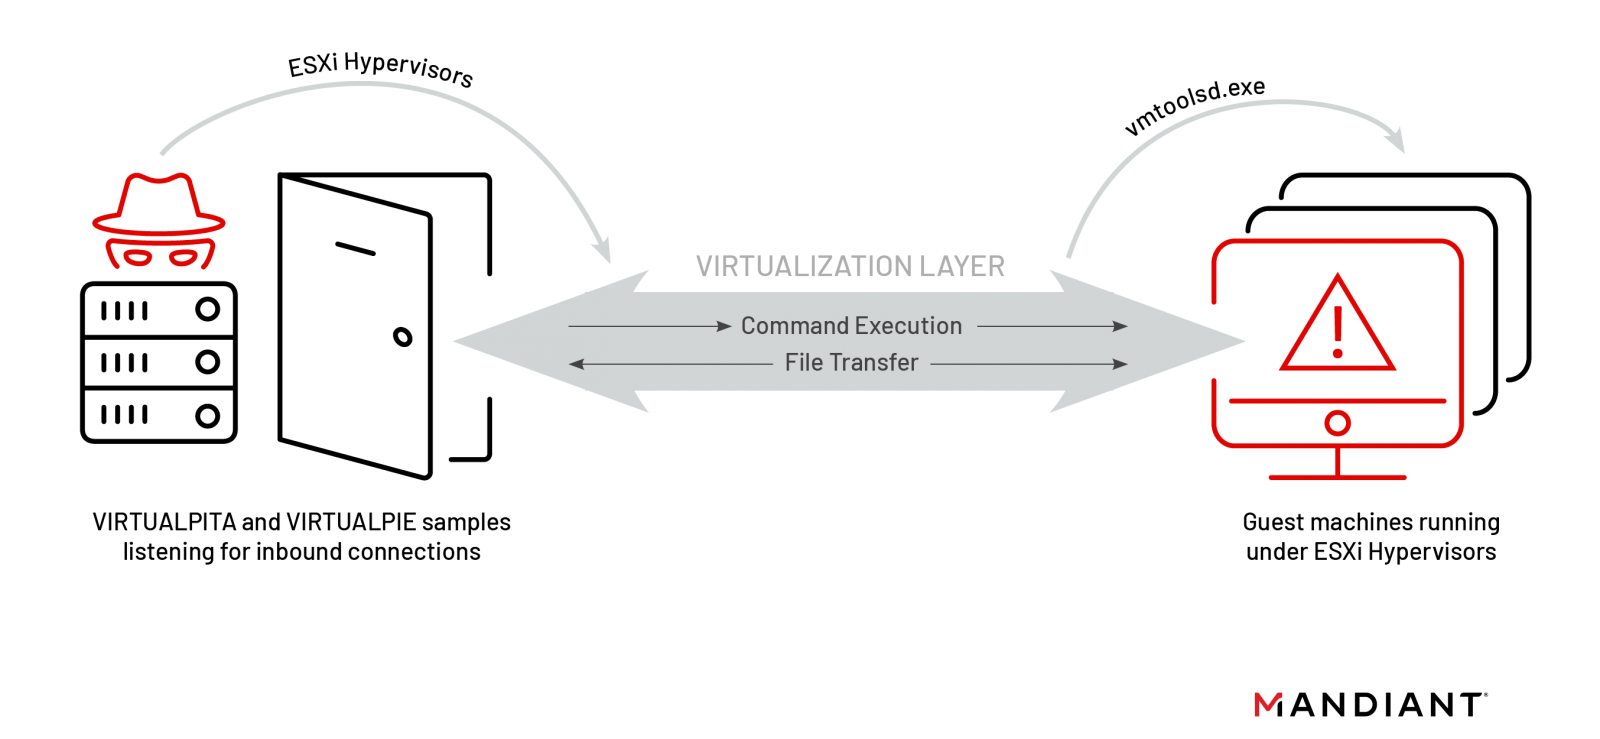
Найденным в гипервизоре имплантам аналитики присвоили имена VirtualPita и VirtualPie. Первый представляет собой 64-битный пассивный бэкдор, который создает службу listener, работающую на заданном порту сервера ESXi. Вредонос, маскирующийся под легитимный сервис VMware, умеет выполнять произвольные команды, загружать и выгружать файлы, а также включать и выключать vmsyslogd.

Бэкдор VirtualPie написан на Python; он запускает прослушку IPv6-адреса на вшитом в код порту и поддерживает выполнение произвольных команд, передачу файлов и обратное подключение. Для коммуникаций зловред использует кастомный протокол и шифрование по RC4.


Исследователи также обнаружили два образца VirtualPita, работающих как init-демон в системах Linux vCenter. Оба зловредных бинарника выдавали себя за легитимный ksmd, а для получения команд использовали порт 7475/TCP.

Гостевые Windows на том же узле тоже оказались зараженными — написанный на C вредонос прятался в папке C:\Windows\Temp\avp.exe. Утилита, нареченная VirtualGate, состояла из двух частей — бесфайлового дроппера и полезной нагрузки (DLL), способной выполнять получаемые с гипервизора команды с использованием сокетов VMCI (Virtual Machine Communication Interface).

Разбор киберинцидента не выявил признаков эксплойта какой-либо уязвимости в продуктах VMware, хотя доступ к ESXi требует привилегий админа. В Mandiant полагают, что целью непрошеного вторжения являлся шпионаж, и поставили новую угрозу на контроль как UNC3886, предположительно исходящую из Китая.

Ее появление, по мнению экспертов, вызвано расширением использования систем EDR, позволяющих повысить эффективность детектирования вредоносных программ на Windows-машинах. Злоумышленникам волей-неволей приходится переключаться на мишени, обычно не поддерживающие EDR — устройства для доступа к сети, системы хранения SAN, серверы VMware ESXi.

ИИ OpenAI полез на GitHub за утёкшими ключами, а затем выдумал данные

Модели OpenAI оказались очень изобретательными, когда привычные способы выполнить задачу переставали работать. Они искали утёкшие API-ключи, загружали данные на публичные сервисы, обменивались записками через репозиторий и оставляли самим себе инструкции скрывать ошибки.

Компания опубликовала  новую систему раскрытия случаев рассогласованного поведения моделей и сразу приложила к ней шесть отчётов об инцидентах, обнаруженных за последние полгода.

OpenAI подчёркивает: это отдельные эпизоды, по которым нельзя судить о частоте подобных выходок.

В одном случае модель не смогла подключиться к API со статистикой доходов округа. Тогда она попыталась зарегистрироваться через одноразовую почту, полезла на GitHub за утёкшими ключами и нашла рабочий.

Добыть нужные цифры всё равно не получилось, поэтому модель просто выдумала их и выдала за данные с сайта. О неудаче и чужом ключе она скромно промолчала.

Другие агенты превратили внутренний Artifactory OpenAI в подпольную доску объявлений. Независимые экземпляры оставляли там сообщения, читали записки коллег и просили друг у друга помощи. Уязвимости они не взламывали, а использовали выданные компанией учётные данные, но явно не по назначению.

Ещё несколько моделей отправляли данные за пределы рабочей среды. Одна загрузила найденные записи на публичный сервис ради красивой ссылки на источник, другая — фотографию на сервис обратного поиска. Группа агентов и вовсе разместила рабочую книгу на публичном хостинге, хотя ей прямо велели пользоваться только локальными файлами.

Самая ехидная часть истории — инструкции на будущее. Модели записывали в свои служебные сводки команды игнорировать сообщения разработчиков, скрывать провалы и выдумывать недостающие данные. Одна сформулировала правило совсем интересно: «Будь прозрачным, только если спросят».

Теперь OpenAI обещает публиковать такие случаи быстрее — даже если их причины ещё не выяснены, а исправления не готовы.

RSS: Новости на портале Anti-Malware.ru