



Незакрытые уязвимости в Microsoft Exchange используются в реальных атаках

Незакрытые уязвимости в Microsoft Exchange используются в реальных атаках

Незакрытые уязвимости в Microsoft Exchange используются в реальных атаках

Специалисты предупреждают о ранее неизвестных уязвимостях, затрагивающих серверы Microsoft Exchange. Патчей для этих брешей пока нет, а злоумышленники уже используют их в реальных кибератаках для выполнения кода удалённо.

На эксплуатацию 0-day обратили внимание эксперты вьетнамской компании GTSC. Киберугрозу удалось выявить в августе 2022 года в ходе мониторинга и реагирования на инциденты.

В общей сложности речь идёт о двух уязвимостях, которые пока не получили CVE-идентификаторы. Тем не менее проект Zero Day Initiative отслеживает их под номерами ZDI-CAN-18333 (8,8 балла по шкале CVSS) и ZDI-CAN-18802 (6,3 балла по шкале CVSS).

По словам GTSC, успешная эксплуатация этих дыр позволяет взломать систему жертвы, установить веб-шелл и далее латерально передвигаться по скомпрометированной сети.

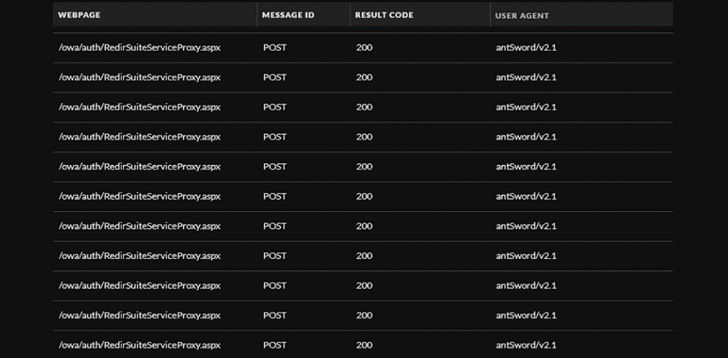
«В первую очередь мы обнаружили веб-шеллы, большинство из которых были обфусцированы. Злоумышленники сбрасывали их на серверы Exchange. Используя специальный “user-agent“, мы обнаружили, что атакующие задействовали китайский кросс-платформенный инструмент Antsword с открытым исходным кодом, открывающий административный доступ к веб-шеллу», — пишут исследователи.

В GTSC считают, что за атаками стоит одна из китайских киберпреступных групп. Это вполне логичный вывод, учитывая, что в этой кампании фигурирует бэкдор China Chopper, позволяющий установить постоянный удалённый доступ. Благодаря этому вредоносу операторы всегда могут вернуться в сеть жертвы для дальнейшей эксплуатации.


Проанализировав всю цепочку атак, специалисты GTSC выяснили, что киберпреступники внедряют вредоносную DLL в память, а также копируют и запускают дополнительные пейлоады на заражённые серверы. Для последнего применяется утилита WMIC.

Исследователи отметили, что злоумышленникам удалось скомпрометировать сети как минимум нескольких организаций. Ждём комментариев от представителей Microsoft, поскольку техногиганта должен оперативно принять меры.

Подпишитесь на новости

Цифровой рубль без ажиотажа: за два месяца открыли 300 тыс. кошельков

За два месяца массового внедрения цифрового рубля в России открыли чуть больше 300 тысяч кошельков. К 1 ноября счета появились почти у 290 тысяч граждан и менее чем у 16 тысяч юридических лиц. Новая форма денег доступна, но очереди желающих переложить в неё привычные рубли пока не наблюдается.

Такие данные Банк России предоставил «Известиям». За сентябрь и октябрь на платформе прошло 235 тысяч операций.

Доминируют в этой статистике пополнения счетов, также пользователи оплачивали товары и услуги, переводили деньги друг другу и платили налоги.

Темп открытия счетов снизился: в сентябре их появлялось около 7 тысяч в день, в октябре — около 3 тысяч. Опрошенные изданием эксперты считают, что интерес пока во многом связан с любопытством.

Экономических приманок немного: проценты на остаток не начисляются, привычного банковского кешбэка нет.

Массовый запуск начался 1 сентября. Кошелёк открывается на платформе ЦБ через приложение подключённого банка, пользоваться цифровыми рублями граждане могут по желанию. Пополнять счёт со своих банковских счетов можно на сумму до 300 тысяч рублей в месяц.

Подстегнуть интерес, по мнению экспертов, способны смарт-контракты и платежи без интернета. Но офлайн-оплата пока находится на стадии прототипа. Но зачем человеку менять уже работающий способ оплаты на новый? Одной цифровой новизны для этого маловато.

RSS: Новости на портале Anti-Malware.ru