



Вредоносные OAuth-приложения используются для взлома серверов Exchange

Вредоносные OAuth-приложения используются для взлома серверов Exchange

Вредоносные OAuth-приложения используются для взлома серверов Exchange

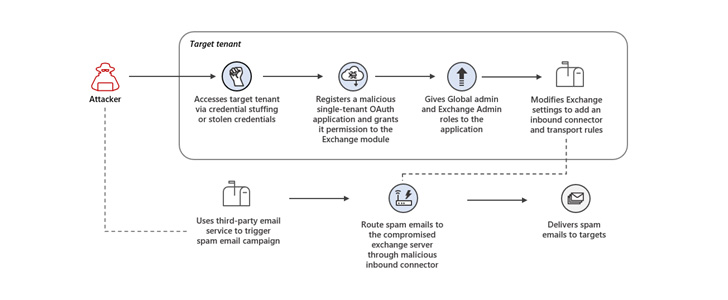
Microsoft предупредила клиентов о кибератаках, в которых используются вредоносные OAuth-приложения. Задача стоящих за этими атаками злоумышленников — получить полный контроль над серверами Exchange и рассылать с их помощью спам.

Как отметила команда Microsoft 365 Defender Research, киберпреступники применили технику credential stuffing (автоматизированная подстановка скомпрометированных учётных данных). Причём атакуются исключительно те аккаунты, которые не активировали многофакторную аутентификацию (MFA).

С помощью аккаунтов с правами администратора злоумышленники получают первоначальный доступ к серверам, а затем регистрируют вредоносное OAuth-приложение и используют его права для модификации настроек Exchange-сервера. Так им удаётся разрешить передачу электронных писем с определённых IP-адресов через скомпрометированный сервер.

«Те изменения, которые атакующие вносят в настройки серверов, позволяют рассылать спамерские письма. Эти письма призваны ввести получателей в заблуждение и оформить на него платные подписки», — объясняет Microsoft.


В частности, в спамерских уведомлениях злоумышленники просят потенциальных жертв пройти по определённой ссылке, чтобы «забрать свой подарок». На соответствующей веб-странице пользователей ждёт форма для ввода данных банковской карты, которая требуется для оплаты небольшой суммы за доставку этого самого подарка.

Подпишитесь на новости

VK Tech обновил VK AI Space для работы ИИ-агентов без интернета

VK Tech выпустила версию 26.3 платформы корпоративного ИИ VK AI Space. Она объединяет семь модулей для подключения моделей, работы с базами знаний и создания ИИ-агентов. Платформу можно развернуть на оборудовании заказчика и использовать без доступа к интернету.

Агенты могут выполнять действия в корпоративных системах: обращаться к API и базам данных, работать с файлами и другими инструментами.

Платформа поддерживает многошаговые сценарии с участием нескольких агентов. Её компоненты можно использовать вместе или по отдельности.

Заказчикам доступны проверка ответов на тестовых наборах данных и ограничения на действия агентов. Можно настроить проверку запросов, ответов и вызовов инструментов. Если операция требует согласования, агент приостанавливает выполнение и запрашивает подтверждение сотрудника.

Для контроля использования платформы предусмотрены ролевое управление доступом, квоты и журнал аудита. По данным VK Tech, версия 26.3 прошла испытания по утверждённой программе и методике, включая проверку работы без внешнего сетевого доступа.

В платформе также доступны многоуровневая память, библиотеки готовых компонентов и хуки — контрольные точки для настройки поведения агентов.

RSS: Новости на портале Anti-Malware.ru