



Вредоносные OAuth-приложения используются для взлома серверов Exchange

Вредоносные OAuth-приложения используются для взлома серверов Exchange

Вредоносные OAuth-приложения используются для взлома серверов Exchange

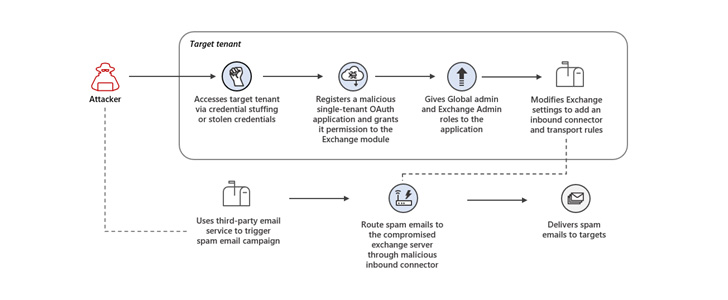
Microsoft предупредила клиентов о кибератаках, в которых используются вредоносные OAuth-приложения. Задача стоящих за этими атаками злоумышленников — получить полный контроль над серверами Exchange и рассылать с их помощью спам.

Как отметила команда Microsoft 365 Defender Research, киберпреступники применили технику credential stuffing (автоматизированная подстановка скомпрометированных учётных данных). Причём атакуются исключительно те аккаунты, которые не активировали многофакторную аутентификацию (MFA).

С помощью аккаунтов с правами администратора злоумышленники получают первоначальный доступ к серверам, а затем регистрируют вредоносное OAuth-приложение и используют его права для модификации настроек Exchange-сервера. Так им удаётся разрешить передачу электронных писем с определённых IP-адресов через скомпрометированный сервер.

«Те изменения, которые атакующие вносят в настройки серверов, позволяют рассылать спамерские письма. Эти письма призваны ввести получателей в заблуждение и оформить на него платные подписки», — объясняет Microsoft.


В частности, в спамерских уведомлениях злоумышленники просят потенциальных жертв пройти по определённой ссылке, чтобы «забрать свой подарок». На соответствующей веб-странице пользователей ждёт форма для ввода данных банковской карты, которая требуется для оплаты небольшой суммы за доставку этого самого подарка.

Подпишитесь на новости

Роскомнадзор встроил машинное обучение в систему фильтрации трафика

Роскомнадзор внедрил механизм фильтрации интернет-трафика на основе машинного обучения и потратил на него 2,27 млрд рублей. Это следует из паспорта ведомственной программы цифровой трансформации на 2026-2028 годы. В документе указано, что РКН использует отечественную модель, развернутую на собственной инфраструктуре.

Ее название не раскрывается, большая языковая модель в системе не применяется.

С паспортом программы ознакомился Forbes. Механизм встроен в автоматизированную систему обеспечения безопасности российского сегмента интернета (АСБИ).

Через нее Роскомнадзор управляет ТСПУ, оборудованием для фильтрации трафика на сетях операторов связи. На установку новых и модернизацию действующих ТСПУ в 2026 году заложено 3,99 млрд рублей основного финансирования и еще 6,2 млрд рублей дополнительного.

О планах использовать ИИ для фильтрации стало известно в январе. В мае ведомство собиралось взять для этого модель Astra AI от «Группы Астра».

VPN в описании механизма прямо не упоминается. Дмитрий Кутейников из RKS Global считает, что модель может оценивать вероятность использования VPN по внешним признакам, например по размеру и ритму пакетов или длительности сессии, без чтения содержимого. По его словам, под ошибочную блокировку могут попасть корпоративные VPN и облачные сервисы.

RSS: Новости на портале Anti-Malware.ru