



Режим Инкогнито в Chrome для Android теперь разблокируется по отпечатку

Режим Инкогнито в Chrome для Android теперь разблокируется по отпечатку

Режим Инкогнито в Chrome для Android теперь разблокируется по отпечатку

Мобильная версия браузера Chrome для смартфонов и планшетов на Android получила новую интересную функциональность: теперь пользователи могут защитить свои вкладки в режиме «Инкогнито» с помощью биометрической аутентификации — сканера отпечатков пальцев.

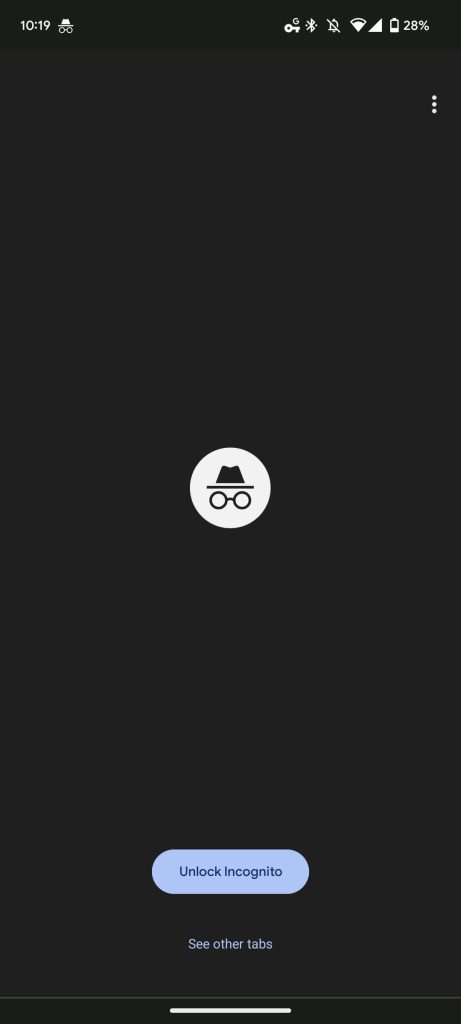
Новая фича работает так: вы сёрфите в режиме «Инкогнито», а потом просто закрываете Chrome — в этом случае браузер сразу же блокирует открытые в этом режиме вкладки, а разблокировать их можно с помощью сканера отпечатка пальца.

Повторный запуск браузера покажет пользователю серый экран с лого «Инкогнито» (очки и шляпа). После этого можно нажать на кнопку «разблокировать Инкогнито», которая открывает интерфейс сканирования отпечатка. У пользователя также есть возможность использовать ПИН-код (в нижнем левом углу).

Другие доступные опции, согласно 9to5google.com: возврат ко вкладкам в обычном режиме, закрыть открытые вкладки в режиме «Инкогнито».


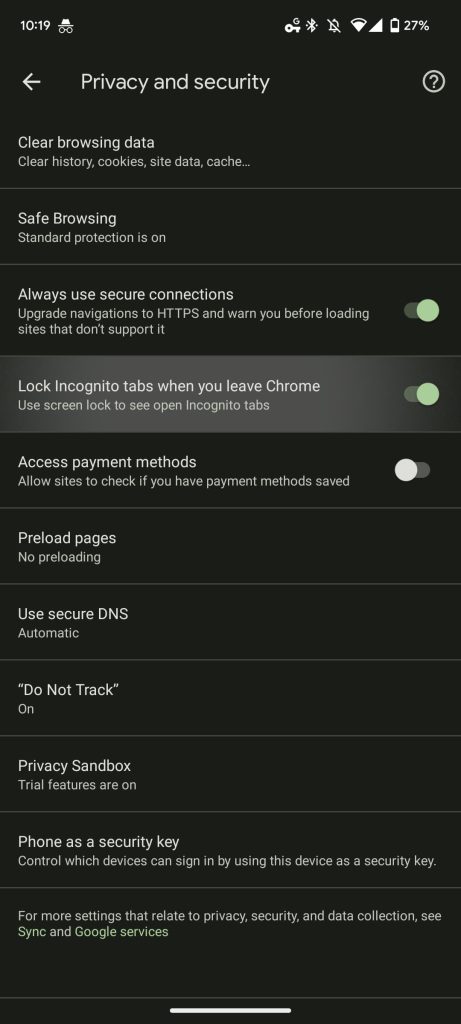
Соответствующую опцию можно найти в настройках, пункт «Безопасность и конфиденциальность» => «Блокировать вкладки в режиме “Инкогнито“ при выходе из Chrome».

Подпишитесь на новости

Ноябрьский патч Android закрывает 216 уязвимостей, включая 0-click

Google выпустила ноябрьский набор патчей для Android и устранила 216 уязвимостей, из которых 23 — критические. Среди самых опасных выделяют бреши, позволяющие удалённо выполнить код без дополнительных привилегий и действий владельца смартфона.

Подробности Google опубликовала в бюллетене от 2 ноября.

В компоненте Framework исправлена критическая CVE-2026-58868. Ещё две критические ошибки удалённого выполнения кода — CVE-2026-58876 и CVE-2026-58936 — находятся в System. В таблицах для них указаны исправления для Android 14-17.

Обновление также устраняет проблемы повышения привилегий, раскрытия информации и отказа в обслуживании. Патчи затрагивают ядро, Bluetooth, виртуализацию и компоненты производителей чипов, включая MediaTek и Qualcomm.

В бюллетене нет отметок об известной эксплуатации этих ошибок в реальных атаках. Но отсутствие такой отметки не делает критическую уязвимость безобидной.

Полный набор исправлений укладывается в набор 2026-11-05 или новее. Проверять стоит именно эту дату в настройках устройства: наличие Android последней версии само по себе не подтверждает установку всех патчей.

Часть исправлений распространяется через системные обновления Google Play. Доступность остальных зависит от производителя смартфона.

RSS: Новости на портале Anti-Malware.ru