



HP устранила опасную уязвимость в предустановленном софте Support Assistant

HP устранила опасную уязвимость в предустановленном софте Support Assistant

HP устранила опасную уязвимость в предустановленном софте Support Assistant

HP предупредила пользователей о новой уязвимости в софте HP Support Assistant, который предустанавливается на все десктопные компьютеры и ноутбуки производителя, включая устройства Omen. К счастью патч уже готов, осталось только установить его.

Инструмент HP Support Assistant используется для отслеживания и решения проблем в работе компьютера. С его помощью можно проводить тесты аппаратного обеспечения, углубляться в различные технические нюансы и даже проверять доступность обновлений BIOS и драйверов.

Об уязвимости представителям HP сообщили специалисты компании Secure D. Ей присвоили идентификатор CVE-2022-38395 и 8,2 балла по шкале CVSS (высокая степень риска). Согласно описанию, эта брешь позволяет атакующим повысить права в целевой системе.

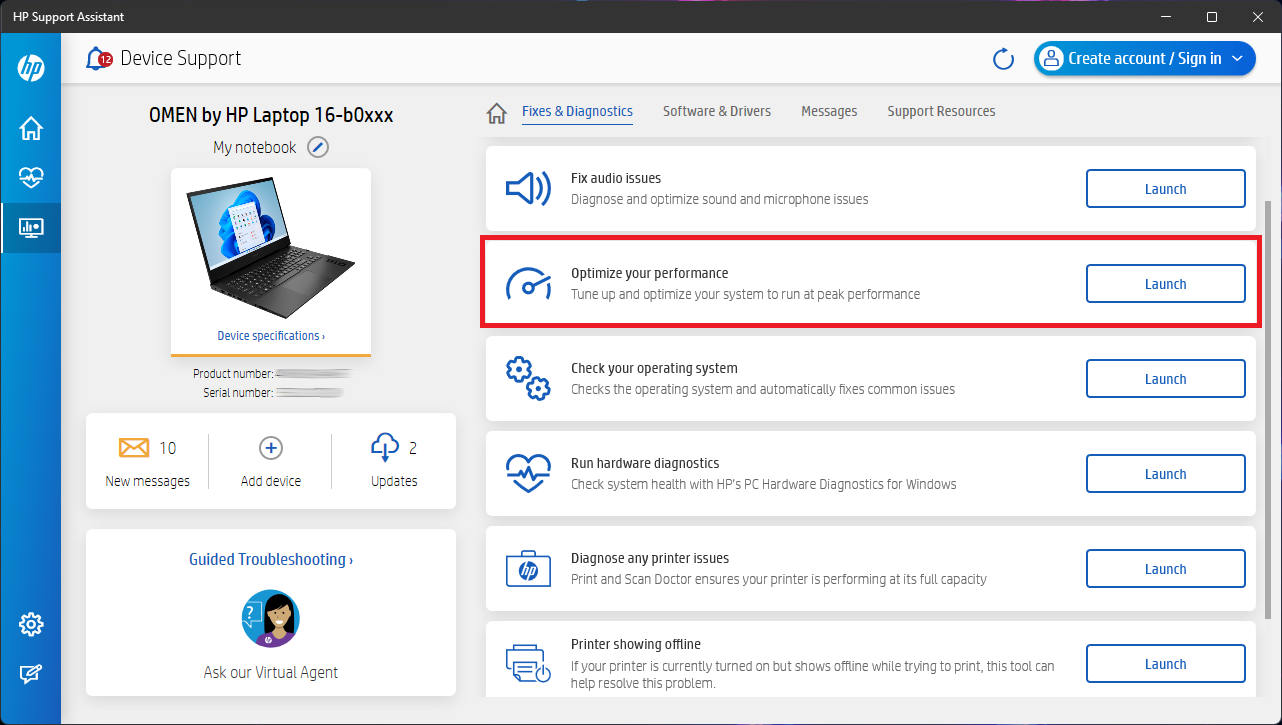
На данный момент техногигант воздерживается от публикации подробностей бага, но в соответствующем уведомлении отмечается, что речь идет о подмене DLL при запуске HP Performance Tune-up в программе HP Support Assistant.

На деле это значит, что условный злоумышленник сможет поместить свою вредоносную DLL в ту же директорию, откуда должна «подтягиваться» безобидная библиотека.


В случае эксплуатации CVE-2022-38395 атакующий может предусмотреть, чтобы загружаемый код работал с правами SYSTEM, как и исполняемый файл HP Support Assistant. Таким образом, брешь отлично подойдет в тех случаях, когда у злоумышленников уже есть доступ к устройству, но с низкими правами.

HP рекомендует всем без исключения, кто использует версии 9.x, установить последний релиз Support Assistant. Сделать это можно через тот же механизм обновления Microsoft Store.

Подпишитесь на новости

Российских владельцев MikroTik предупредили об ограничении трафика

Около 100 тысяч российских маршрутизаторов MikroTik могут работать на уязвимых версиях RouterOS. Теперь их владельцам придётся поторопиться с обновлением: если патчи не установить в течение недели после предупреждения, оператор сможет ограничить трафик через отдельные порты. Интернет не обязательно исчезнет полностью, но работать может начать с сюрпризами.

Как сообщает РБК, Главное радиочастотное управление направило операторам связи рекомендации по защите оборудования MikroTik — как собственного, так и установленного у абонентов.

Причиной стали шесть критических уязвимостей RouterOS, обнаруженных специалистами CERT Polska. Наиболее опасная связка включает CVE-2026-67276 и CVE-2026-86060.

Первая позволяет обойти SSH-аутентификацию, а вторая — повысить привилегии до администратора. При совместном использовании злоумышленник способен полностью захватить роутер без пароля и легитимного закрытого SSH-ключа.

Ещё одна брешь, CVE-2026-67277, затрагивает сервис проверки пропускной способности. Через неё атакующий может получить данные из памяти ядра либо удалённо отправить устройство в сбой или перезагрузку.

MikroTik уже выпустила исправления, однако ждать, пока все пользователи самостоятельно найдут кнопку обновления, регулятор не хочет. Операторам рекомендовали предупредить абонентов, временно закрыть удалённый доступ к настройкам через отдельные порты и следить за подозрительным трафиком.

Если владелец роутера проигнорирует сообщение и не обновит RouterOS за неделю, провайдер может ограничить соединения по некоторым портам. В Роскомнадзоре признают, что мера неидеальная, но считают её временным способом снизить риск атак.

Представители отрасли отмечают, что операторы не обязаны чинить абонентские роутеры своими руками. Но защищать собственные сети всё равно придётся.

RSS: Новости на портале Anti-Malware.ru