



Полиция США собирает локации смартфонов из навигаторов и кофеин

Полиция США собирает локации смартфонов из навигаторов и кофеин

Полиция США собирает локации смартфонов из навигаторов и кофеин

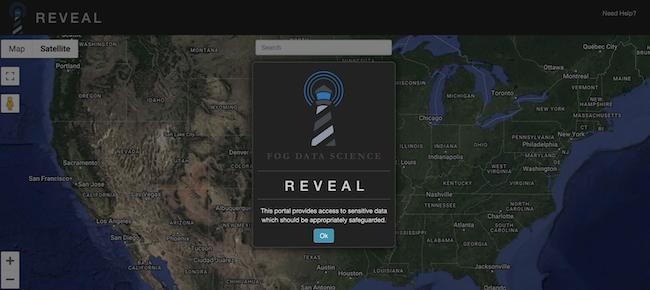
Калифорнийская полиция использует местоположения смартфонов без ведома пользователей и решения суда. Информацию передает сервис Fog Reveal. Он получает данные “идентификаторов рекламы”, которые генерируют бесплатные приложения.

О скандале пишет агентство AP. В распоряжении журналистов оказались документы, в которых фигурируют миллиарды записей о местоположении 250 миллионов смартфонов. Информацию купили у компании Fog Data Science.

Проверка по базе данных государственных расходов GovSpend показывает, что Fog продала свой сервис как минимум 24 силовым учреждениям по 40 контрактам.

Известно, что Fog Reveal использовали для поиска граждан, участвовавших в штурме Капитолия в январе 2021. Журналисты предполагают, что сервис в судебных делах применяют с 2018 года, но умалчивают об этом.

Суть технологии в том, что подобные Fog компании собирают данные геолокации из бесплатных приложений вроде Starbucks или навигатора Waze. Сервисы присваивают каждому гаджету так называемый рекламный идентификатор — тот самый вопрос “отслеживать местоположение?” Эти данные “изучают” ваши передвижения, чтобы улучшить сервис.

В теории рекламные ID не могут идентифицировать владельца смартфона, но если получить доступ к геолокации и видеть, где телефон “ночует”, а где находится в рабочие часы, несложно определить конкретного человека.

На прошлой неделе Федеральная торговая комиссия подала в суд на компанию Kochava, который, как и Fog, предоставляет своим клиентам рекламные идентификаторы. Их можно легко использовать для определения того, где живет пользователь. Сейчас на рассмотрении Конгресса находятся законопроекты по регулированию отрасли.

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru