



В СёрчИнформ КИБ появились водяные знаки для выявления источника утечки

В СёрчИнформ КИБ появились водяные знаки для выявления источника утечки

В СёрчИнформ КИБ появились водяные знаки для выявления источника утечки

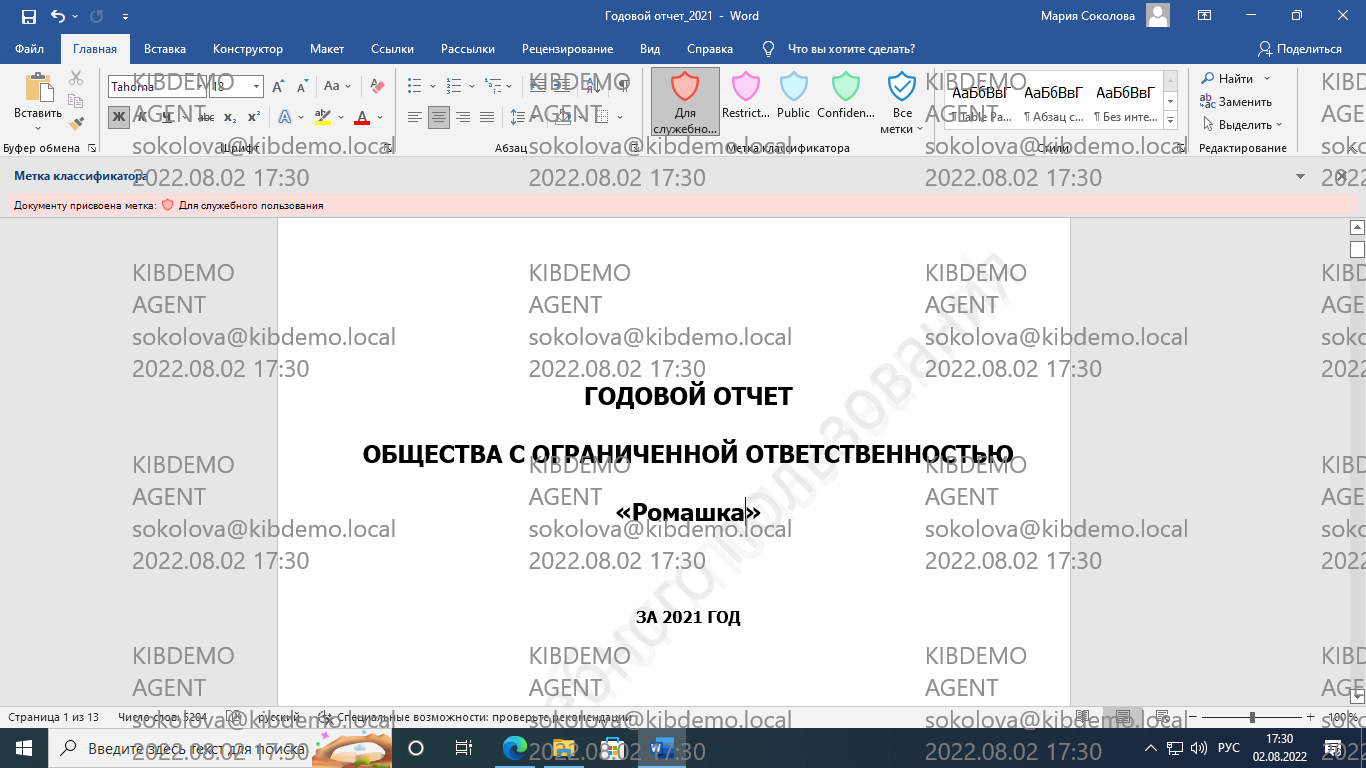
В обновленной DLP-системе «СёрчИнформ КИБ» реализован инструмент создания водяных знаков на экране компьютера. Когда пользователь производит съемку экрана – с помощью скриншота или фото на телефон, на изображении остается защитная маркировка, по которой легко установить виновника в случае утечки.

Водяной знак содержит указание на устройство и сотрудника, который за ним работает. Степень видимости водяных знаков можно настраивать. Например, есть практически невидимый режим: маркировка не помешает обычной работе сотрудников, но останется на скриншотах, если кто-то решит их слить.

При этом ИБ-специалисты, которые обнаружат утекшее изображение, смогут «проявить» знаки в графическом редакторе или прямо в интерфейсе КИБ с помощью специальных фильтров. Таким образом можно однозначно определить источник слива. 


Водяные знаки добавляются, в том числе, если снимок или видеозапись экрана сделан в рамках RDP-сеанса, а также в ситуациях, когда на компьютер с агентом КИБ не установлены графические драйверы.

«С помощью защитных водяных знаков мы продолжаем развивать направление контроля утечек на телефон. Сначала мы научили КИБ распознавать наведение сотрудниками смартфонов с камерой на свой монитор. Система об этом оповещает, так что можно приготовиться к потенциальному инциденту. Водяные знаки же оберегают от ситуаций, когда скриншот или фото рабочего экрана уже утекли в Сеть, но кто за этим стоит – непонятно. Это актуальная проблема, достаточно вспомнить недавний кейс популярного маркетплейса: скриншоты CRM компании с чувствительной внутренней информацией оказались выставлены на продажу в даркнете. Новый функционал КИБ значительно облегчит расследование в подобных ситуациях и позволит привлечь виновников к ответственности», –  говорит руководитель отдела аналитики «СёрчИнформ» Алексей Парфентьев.

На сегодня такой подход к выявлению инсайдеров не имеет аналогов в других DLP. Его дополняют другие релизы разработчика 2022 года: детектирование фотографирования экранов, а также технология распознавания лиц пользователей, которая кроме прочего определяет, если за компьютером работает не владелец.

Вместе они дают ИБ-специалистам возможность уточнить результаты расследования и выявить ситуации, когда утечка произошла с компьютера сотрудника, под учетными данными которого работал посторонний злоумышленник.

Подпишитесь на новости

DeepSeek, Gemini и Qwen вошли в совет директоров Windows-вредоноса

Исследователи из Cisco Talos обнаружили Windows-вредонос, который принимает команды не от хакера и даже не с классического C2-сервера. Следующее действие выбирает совет из четырёх коммерческих ИИ-моделей: DeepSeek, Qwen, Mistral и Google Gemini. CLOSEDQUORUM отправляет моделям сведения о заражённом компьютере: имя устройства, версию Windows и наличие прав администратора.

Затем предлагает проголосовать за одно из четырёх действий: украсть данные, внедрить код в другой процесс, закрепиться в системе или переместиться дальше по сети.

Побеждает вариант, набравший больше голосов. Если ответы не подходят, вредонос ждёт и созывает вече заново.

При выборе кражи CLOSEDQUORUM пытается извлечь учётные данные из памяти LSASS, сохранённые пароли Chrome, Edge и Firefox, а также информацию кошельков MetaMask, Exodus и Ethereum. Результаты голосования, объяснения моделей и похищенные файлы отправляются оператору через Discord.


По данным Cisco Talos, это первый публично описанный Windows-имплант, передающий моделям тактические решения C2. После запуска постоянные команды от человека ему теоретически не нужны: хакер может отойти за кофе, а DeepSeek с Gemini сами решат, пора ли красть пароли.

Впрочем, Talos не наблюдала полноценную атаку от начала до конца, а публичная сборка CLOSEDQUORUM содержит заглушки вместо API-ключей и Discord-вебхука, поэтому в таком виде не работает. Неизвестен и способ доставки вредоноса жертвам.

Эксперимент всё равно показательный: злоумышленники пробуют заменять ИИ не только генерацию кода и фишинга, но и отдельные этапы управления атакой.

RSS: Новости на портале Anti-Malware.ru