



В СёрчИнформ КИБ появились водяные знаки для выявления источника утечки

В СёрчИнформ КИБ появились водяные знаки для выявления источника утечки

В СёрчИнформ КИБ появились водяные знаки для выявления источника утечки

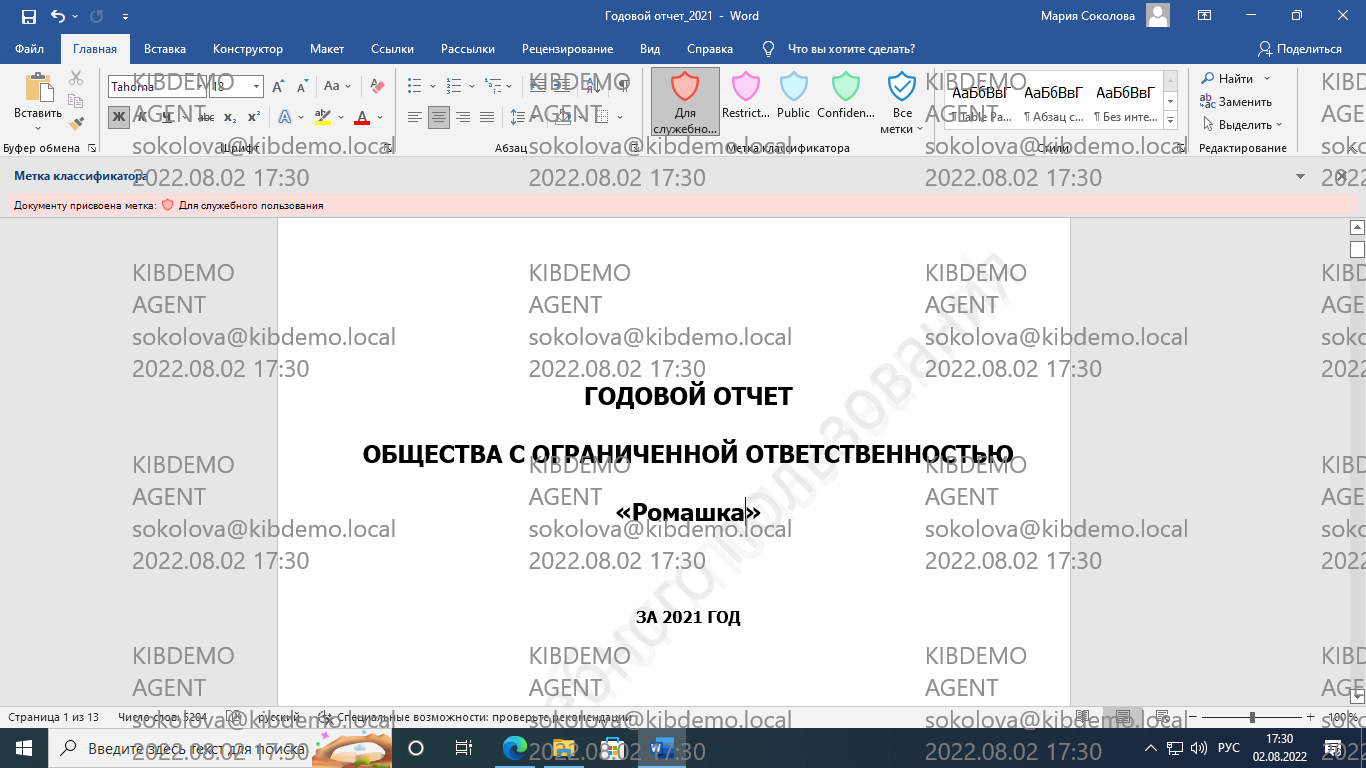
В обновленной DLP-системе «СёрчИнформ КИБ» реализован инструмент создания водяных знаков на экране компьютера. Когда пользователь производит съемку экрана – с помощью скриншота или фото на телефон, на изображении остается защитная маркировка, по которой легко установить виновника в случае утечки.

Водяной знак содержит указание на устройство и сотрудника, который за ним работает. Степень видимости водяных знаков можно настраивать. Например, есть практически невидимый режим: маркировка не помешает обычной работе сотрудников, но останется на скриншотах, если кто-то решит их слить.

При этом ИБ-специалисты, которые обнаружат утекшее изображение, смогут «проявить» знаки в графическом редакторе или прямо в интерфейсе КИБ с помощью специальных фильтров. Таким образом можно однозначно определить источник слива. 


Водяные знаки добавляются, в том числе, если снимок или видеозапись экрана сделан в рамках RDP-сеанса, а также в ситуациях, когда на компьютер с агентом КИБ не установлены графические драйверы.

«С помощью защитных водяных знаков мы продолжаем развивать направление контроля утечек на телефон. Сначала мы научили КИБ распознавать наведение сотрудниками смартфонов с камерой на свой монитор. Система об этом оповещает, так что можно приготовиться к потенциальному инциденту. Водяные знаки же оберегают от ситуаций, когда скриншот или фото рабочего экрана уже утекли в Сеть, но кто за этим стоит – непонятно. Это актуальная проблема, достаточно вспомнить недавний кейс популярного маркетплейса: скриншоты CRM компании с чувствительной внутренней информацией оказались выставлены на продажу в даркнете. Новый функционал КИБ значительно облегчит расследование в подобных ситуациях и позволит привлечь виновников к ответственности», –  говорит руководитель отдела аналитики «СёрчИнформ» Алексей Парфентьев.

На сегодня такой подход к выявлению инсайдеров не имеет аналогов в других DLP. Его дополняют другие релизы разработчика 2022 года: детектирование фотографирования экранов, а также технология распознавания лиц пользователей, которая кроме прочего определяет, если за компьютером работает не владелец.

Вместе они дают ИБ-специалистам возможность уточнить результаты расследования и выявить ситуации, когда утечка произошла с компьютера сотрудника, под учетными данными которого работал посторонний злоумышленник.

Подпишитесь на новости

Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства

Власти обсуждали возможность выделить субсидии одному-двум российским разработчикам NGFW, но решили не назначать любимчиков и не вмешиваться в рыночную борьбу. Об этом глава Минцифры Максут Шадаев рассказал на конференции «День ТризТех: звезда родилась».

По словам министра, соблазн выдать отдельным вендорам деньги на разработку межсетевых экранов нового поколения был большим.

Однако государственный карт-бланш сам по себе не создаёт успешный продукт и не гарантирует, что на выходе получится решение, которое действительно нужно рынку.

Рекомендация разработчикам прозвучала так: искать заказчика, готового инвестировать в создание продукта. Если бизнес согласен вкладываться ещё до выхода решения, значит, у технологии есть не только презентация и дорожная карта, но и реальный спрос.

Выступление прошло в рамках конференции ТризТех, посвящённой российскому рынку NGFW и сетевой безопасности. Сам вендор ранее заявил о намерении занять 15-20% рынка межсетевых экранов уже в 2026 году.

Шадаев также назвал информационную безопасность одним из российских ИТ-направлений с наибольшим экспортным потенциалом. Зарубежные заказчики, по его словам, не хотят полностью зависеть от западных производителей и стремятся балансировать поставщиков.

Для российских компаний это открывает окно возможностей, но заходить в него придётся с конкурентным продуктом.

Государство готово не мешать, но оплачивать разработку за всех не собирается. Сначала найдите клиента, потом спасайте его периметр.

RSS: Новости на портале Anti-Malware.ru