



В СёрчИнформ КИБ появились водяные знаки для выявления источника утечки

В СёрчИнформ КИБ появились водяные знаки для выявления источника утечки

В СёрчИнформ КИБ появились водяные знаки для выявления источника утечки

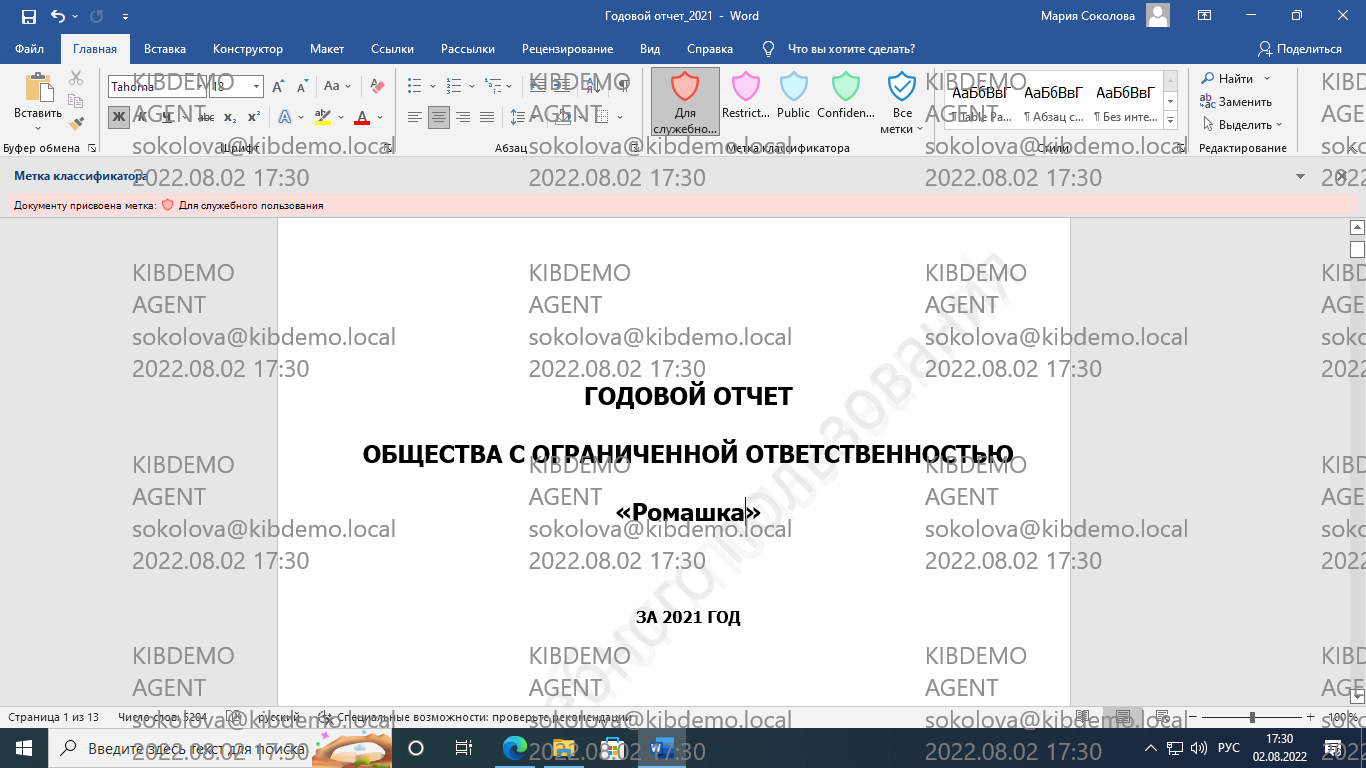
В обновленной DLP-системе «СёрчИнформ КИБ» реализован инструмент создания водяных знаков на экране компьютера. Когда пользователь производит съемку экрана – с помощью скриншота или фото на телефон, на изображении остается защитная маркировка, по которой легко установить виновника в случае утечки.

Водяной знак содержит указание на устройство и сотрудника, который за ним работает. Степень видимости водяных знаков можно настраивать. Например, есть практически невидимый режим: маркировка не помешает обычной работе сотрудников, но останется на скриншотах, если кто-то решит их слить.

При этом ИБ-специалисты, которые обнаружат утекшее изображение, смогут «проявить» знаки в графическом редакторе или прямо в интерфейсе КИБ с помощью специальных фильтров. Таким образом можно однозначно определить источник слива. 


Водяные знаки добавляются, в том числе, если снимок или видеозапись экрана сделан в рамках RDP-сеанса, а также в ситуациях, когда на компьютер с агентом КИБ не установлены графические драйверы.

«С помощью защитных водяных знаков мы продолжаем развивать направление контроля утечек на телефон. Сначала мы научили КИБ распознавать наведение сотрудниками смартфонов с камерой на свой монитор. Система об этом оповещает, так что можно приготовиться к потенциальному инциденту. Водяные знаки же оберегают от ситуаций, когда скриншот или фото рабочего экрана уже утекли в Сеть, но кто за этим стоит – непонятно. Это актуальная проблема, достаточно вспомнить недавний кейс популярного маркетплейса: скриншоты CRM компании с чувствительной внутренней информацией оказались выставлены на продажу в даркнете. Новый функционал КИБ значительно облегчит расследование в подобных ситуациях и позволит привлечь виновников к ответственности», –  говорит руководитель отдела аналитики «СёрчИнформ» Алексей Парфентьев.

На сегодня такой подход к выявлению инсайдеров не имеет аналогов в других DLP. Его дополняют другие релизы разработчика 2022 года: детектирование фотографирования экранов, а также технология распознавания лиц пользователей, которая кроме прочего определяет, если за компьютером работает не владелец.

Вместе они дают ИБ-специалистам возможность уточнить результаты расследования и выявить ситуации, когда утечка произошла с компьютера сотрудника, под учетными данными которого работал посторонний злоумышленник.

Подпишитесь на новости

Минцифры увидело риск блокировки российских приложений на Android

Новый механизм проверки разработчиков Android может осложнить установку российских приложений, особенно уже удалённых из официальных магазинов. Минцифры оценивает угрозу и вместе с отраслью готовит варианты, как не позволить Google превратить установку APK в квест с непредсказуемым финалом.

Об этом заявил глава ведомства Максут Шадаев. По его словам, сейчас приложения на Android можно свободно устанавливать из сторонних источников, но изменение правил верификации способно ограничить такую возможность.

«Мы смотрим на это как на риск того, что, условно, завтра нельзя будет поставить приложения», — сказал Шадаев на конференции «День ТризТех». Министр уточнил, что речь идёт о сценарном анализе, а не об уже объявленном Google запрете.

Google вводит обязательную регистрацию разработчиков и приложений, распространяемых не только через Google Play, но и за его пределами. Новые правила должны заработать 30 сентября 2026 года в Бразилии, Индонезии, Сингапуре и Таиланде, а с 2027 года компания планирует расширить их на сертифицированные Android-устройства по всему миру.

Разработчики, не прошедшие проверку, рискуют лишиться обычного канала установки. При этом Google обещает оставить продвинутый режим загрузки неподтверждённых приложений с дополнительными предупреждениями, а также возможность установки через ADB.

Интересно также, что команда LineageOS решила успокоить своих пользователей: на устройства с этой кастомной прошивкой новая система проверки разработчиков не повлияет.

Наиболее уязвимыми могут оказаться российские банки, маркетплейсы и другие сервисы, ранее удалённые из зарубежных магазинов. Для них установка APK с сайта стала запасным аэродромом.

Напомним, на «День ТризТех» Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства.

RSS: Новости на портале Anti-Malware.ru