



Операторы криптомайнера используют мессенджер Tox в качестве C2

Операторы криптомайнера используют мессенджер Tox в качестве C2

Операторы криптомайнера используют мессенджер Tox в качестве C2

Киберпреступники начали использовать P2P-мессенджер Tox в качестве командного центра (C2). Напомним, что соответствующий протокол обеспечивает сквозное шифрование (E2EE) коммуникаций.

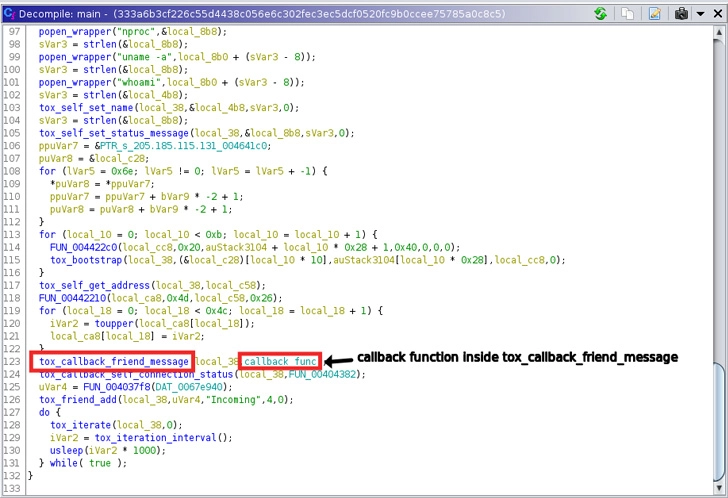
На новую тактику злоумышленников обратили внимание специалисты компании Uptycs. Исследователи изучили ELF-файл “72client“ (детекты на VirusTotal), который выполняет функции бота и может запускать скрипты на скомпрометированных хостах с помощью протокола Tox.

«Мы нашли бинарник “в дикой природе“. После анализа стало понятно, что он написан на C и имеет только статическую привязку к библиотеке c-toxcore», — описывают специалисты свою находку.

К слову, c-toxcore является эталонной имплементацией протокола Tox.


Эксперты Uptycs также провели обратный инжиниринг, показавший, что ELF-файл разработан для записи шелл-скрипта в директорию “/var/tmp/“, которая используется для хранения временны файлов. Скрипт может запускать команды, завершающие процессы криптомайнера.

Помимо этого, выявленный бинарник способен получать различные команды через Tox. Ранее этот сервис мгновенного обмена сообщениями задействовали операторы программ-шифровальщиков для коммуникаций с жертвами, и вот сейчас протокол используется при запуске скриптов на заражённой машине.

Исследователи считают, что обнаруженный семпл может быть частью криптомайнинговой кампании.

Подпишитесь на новости

16-летний исследователь получил права администратора в сервисе Microsoft

Шестнадцатилетний исследователь под псевдонимом Faav обнаружил дыру в защите внутренней аналитической платформы Microsoft Titan. Сервис принимал поддельные токены аутентификации и позволял выдавать себя за администратора, а затем выполнять SQL-запросы к подключённым базам данных.

Причиной стала детская ошибка: Titan проверял указанные в JSON Web Token данные — идентификатор арендатора, приложение и имя пользователя, — но не подтверждал криптографическую подпись.

Как рассказал сам Faav, публично доступный API платформы принимал сфабрикованный токен и связывал указанное в нём имя admin с локальной учётной записью администратора. Для атаки не требовались украденные пароли, подбор учётных данных или компрометация аккаунта Microsoft.


Исследователь нашёл 17 подключённых баз ClickHouse почти с 10 тыс. уникальных таблиц. По их метаданным он оценил общий объём хранилищ в 17,3 трлн строк. Это не означает утечку такого количества записей или данные 17,3 трлн пользователей: показатель мог включать копии, историческую информацию и производные наборы.

Во время ограниченной проверки исследователь увидел метаданные и десятки тысяч записей, связанных с аккаунтами, адресами сотрудников и организациями.

Он также выполнил два запроса к аналитике Bing, вернувших по одной строке, но утверждает, что персональные данные клиентов не изучал и массово ничего не скачивал.

Faav сообщил об уязвимости Microsoft 5 сентября. Уже 9 сентября корпорация закрыла публичный доступ к API, а 17 сентября выплатила исследователю $5000. Доказательств того, что брешь ранее использовали злоумышленники, нет.

RSS: Новости на портале Anti-Malware.ru