



ETHERLED — новый метод кражи данных из физически изолированных систем

ETHERLED — новый метод кражи данных из физически изолированных систем

ETHERLED — новый метод кражи данных из физически изолированных систем

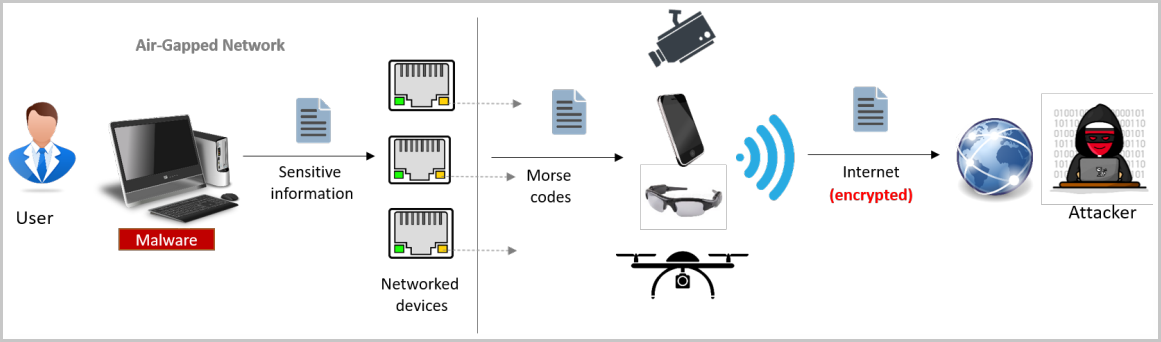
Израильский специалист Мордечай Гури нашёл новый способ извлечь данные из физически изолированных систем (air gap — «воздушный зазор») с помощью светодиодных индикаторов на сетевых картах. Вектор получил имя “ETHERLED“.

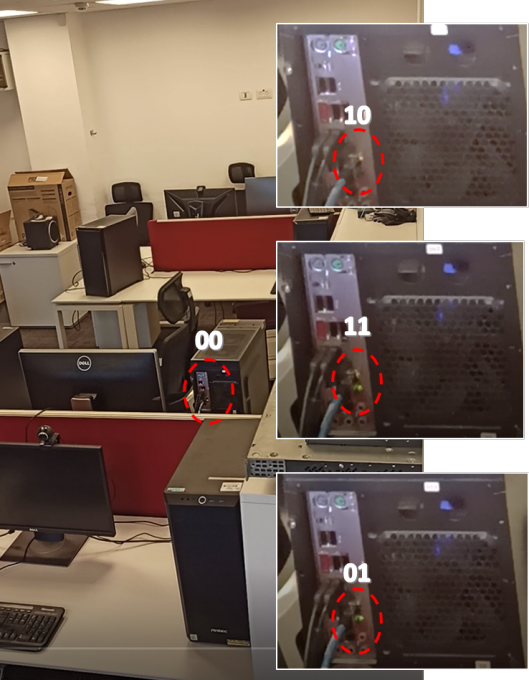
По словам Гури, его метод превращает мигающий свет в азбуку Морзе, который может расшифровать потенциальный атакующий. Для этого злоумышленнику понадобится камера, которая обеспечит прямую видимость светодиодных индикаторов на карте физически изолированного компьютера.

Но сначала на целевое устройство нужно поместить вредоносную программу, которая будет содержать модифицированную версию прошивки сетевой карты.


Несмотря на всю защищённость «воздушного зазора», такие устройства всё равно используют сетевую карту. Киберпреступнику остаётся заразить их специально разработанным вредоносом, который подменит драйвер карты злонамеренной копией, меняющей цвет светодиода и частоту мигания. Это позволяет отправлять атакующему волны закодированных данных.

Более того, ETHERLED может работать и с другим аппаратным обеспечением и периферийными устройствами, нужно лишь, чтобы они использовали светодиоды для передачи статуса. Другими словами, подойдут маршрутизаторы, сетевые хранилища, принтеры, сканеры и другие подключаемые девайсы.

В сравнении с другими методами извлечения данных из изолированных компьютеров ETHERLED (PDF) отличается более скрытым подходом, который с меньшей долей вероятности вызовет подозрения.

Как отметил Мордечай Гури в своём исследовании, вредоносный драйвер может эксплуатировать открытую или недокументированную функциональность аппаратной начинки. В результате появляется возможность манипулировать скоростью сетевого подключения, включать и отключать Ethernet-интерфейс. Это приводит к миганию светодиода и изменению его цвета.


Мордечай также опубликовал материал под названием “GAIROSCOPE“ (PDF), который описывает и другой способ извлечения данных. Эксперт даже записал специальное видео, демонстрирующее его находки:

Подпишитесь на новости

Торвальдс высмеял запрет ИИ: тогда откажитесь и от компиляторов

Линус Торвальдс резко выступил против запрета использовать ИИ для описания изменений в ядре Linux. В ответ на предложение писать сообщения к коммитам вручную он саркастически предложил разработчику отказаться ещё и от компиляторов. Хотите доказать, что понимаете машину? Тогда пишите на ассемблере.

Свою позицию создатель Linux изложил в письме для разработчиков ядра от 13 октября.

Поводом стало предложение Лорана Пиншара: описания коммитов должны составлять люди, пусть и с помощью машинного перевода. По его мнению, это помогло бы отсеивать патчи от тех, кто просто пересылает ответы нейросети, не понимая результата. Если разработчик действительно разобрался в коде, объяснить изменения самостоятельно ему несложно.

Торвальдс такую логику не принял. Продолжая издевательскую аналогию, он предложил запретить и текстовые редакторы: нечего прятать ошибки набора за кнопкой Backspace. Доказывайте компетентность без удобных инструментов — раз уж решили измерять её таким способом.

Его требование к участникам проекта другое: стараться делать работу качественно и понимать, что именно они отправляют. Выбор инструмента сам по себе этого понимания не подтверждает и не отменяет.

При этом письмо не означает, что любой сгенерированный патч теперь можно бездумно тащить в ядро. Торвальдс прямо требует осмысленной работы от автора. Нейросеть может помочь написать код и пояснения, но должность ответственного за результат ей никто не выдавал.

RSS: Новости на портале Anti-Malware.ru