



ETHERLED — новый метод кражи данных из физически изолированных систем

ETHERLED — новый метод кражи данных из физически изолированных систем

ETHERLED — новый метод кражи данных из физически изолированных систем

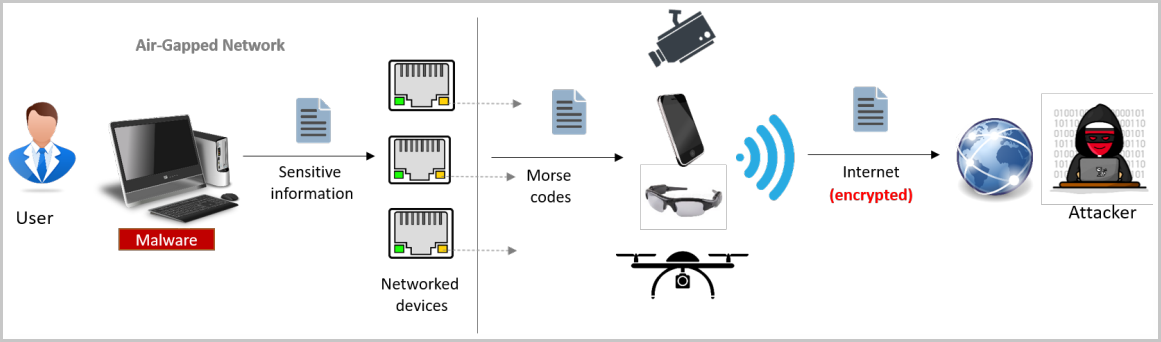
Израильский специалист Мордечай Гури нашёл новый способ извлечь данные из физически изолированных систем (air gap — «воздушный зазор») с помощью светодиодных индикаторов на сетевых картах. Вектор получил имя “ETHERLED“.

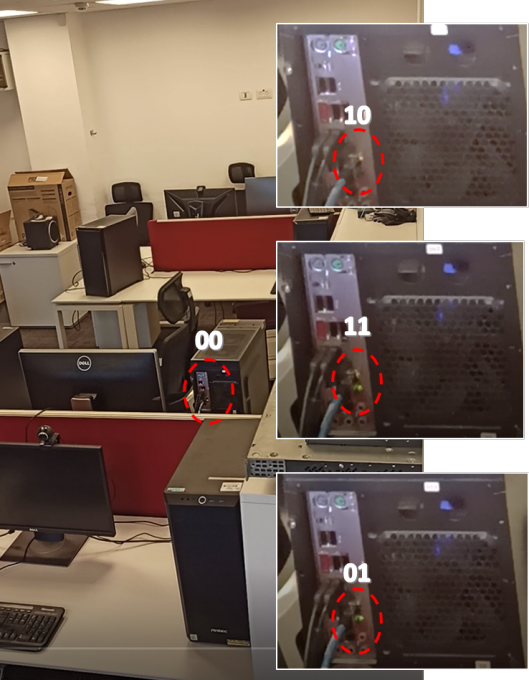
По словам Гури, его метод превращает мигающий свет в азбуку Морзе, который может расшифровать потенциальный атакующий. Для этого злоумышленнику понадобится камера, которая обеспечит прямую видимость светодиодных индикаторов на карте физически изолированного компьютера.

Но сначала на целевое устройство нужно поместить вредоносную программу, которая будет содержать модифицированную версию прошивки сетевой карты.


Несмотря на всю защищённость «воздушного зазора», такие устройства всё равно используют сетевую карту. Киберпреступнику остаётся заразить их специально разработанным вредоносом, который подменит драйвер карты злонамеренной копией, меняющей цвет светодиода и частоту мигания. Это позволяет отправлять атакующему волны закодированных данных.

Более того, ETHERLED может работать и с другим аппаратным обеспечением и периферийными устройствами, нужно лишь, чтобы они использовали светодиоды для передачи статуса. Другими словами, подойдут маршрутизаторы, сетевые хранилища, принтеры, сканеры и другие подключаемые девайсы.

В сравнении с другими методами извлечения данных из изолированных компьютеров ETHERLED (PDF) отличается более скрытым подходом, который с меньшей долей вероятности вызовет подозрения.

Как отметил Мордечай Гури в своём исследовании, вредоносный драйвер может эксплуатировать открытую или недокументированную функциональность аппаратной начинки. В результате появляется возможность манипулировать скоростью сетевого подключения, включать и отключать Ethernet-интерфейс. Это приводит к миганию светодиода и изменению его цвета.


Мордечай также опубликовал материал под названием “GAIROSCOPE“ (PDF), который описывает и другой способ извлечения данных. Эксперт даже записал специальное видео, демонстрирующее его находки:

Подпишитесь на новости

ВС признал переписку с адвокатом в телефоне обвиняемого доказательством

Переписка с адвокатом в смартфоне не получила автоматический пропуск из уголовного дела. Верховный суд РФ признал допустимыми сообщения, найденные в телефоне обвиняемого: мужчина добровольно передал устройство оперативникам и сообщил пароль. Защита ссылалась на адвокатскую тайну, но суд этот довод отклонил.

Позиция изложена в определении ВС от 14 октября 2026 года по делу № 19-УД26-24-А3.

Фигурант утверждал, что заказал из-за границы растительное удобрение, а наркотическое вещество оказалось в посылке по ошибке отправителя. Однако суд счёл, что содержимое телефона подтверждает его осведомлённость ещё до таможенного досмотра.

Среди прочего мужчина отправлял адвокату сведения о предстоящем контроле и ссылку на статью об ответственности за заказ митрагинина.

ВС указал: адвокатская тайна связана с оказанием юридической помощи, а адвокат не вправе разглашать её без согласия доверителя. Но здесь исследовали телефон самого обвиняемого, добровольно выданный вместе с паролем. Оперативно-разыскное мероприятие суд признал законным, отметив наличие судебного разрешения.

При этом явку с повинной и опрос, оформленные без адвоката, исключили из доказательств. Переписка же в деле осталась. Итоговый приговор — 15 лет и шесть месяцев колонии строгого режима — ВС менять не стал.

В этой истории стоит учитывать, что речь шла о добровольной передаче устройства, сообщении пароля и законности ОРМ. Даже такой сомнительный прецедент не даёт оснований считать, что любую переписку с поверенным теперь можно прочитать.

RSS: Новости на портале Anti-Malware.ru