



Новый инструмент проверяет мобильные приложения на JavaScript-трекеры

Новый инструмент проверяет мобильные приложения на JavaScript-трекеры

Новый инструмент проверяет мобильные приложения на JavaScript-трекеры

Знаменитый специалист Феликс Краузе представил онлайн-инструмент под названием “InAppBrowser”, основное назначение которого — анализировать поведение встроенных в мобильные приложения браузеров и выявлять внедрение JavaScript-кода, угрожающего конфиденциальности пользователя.

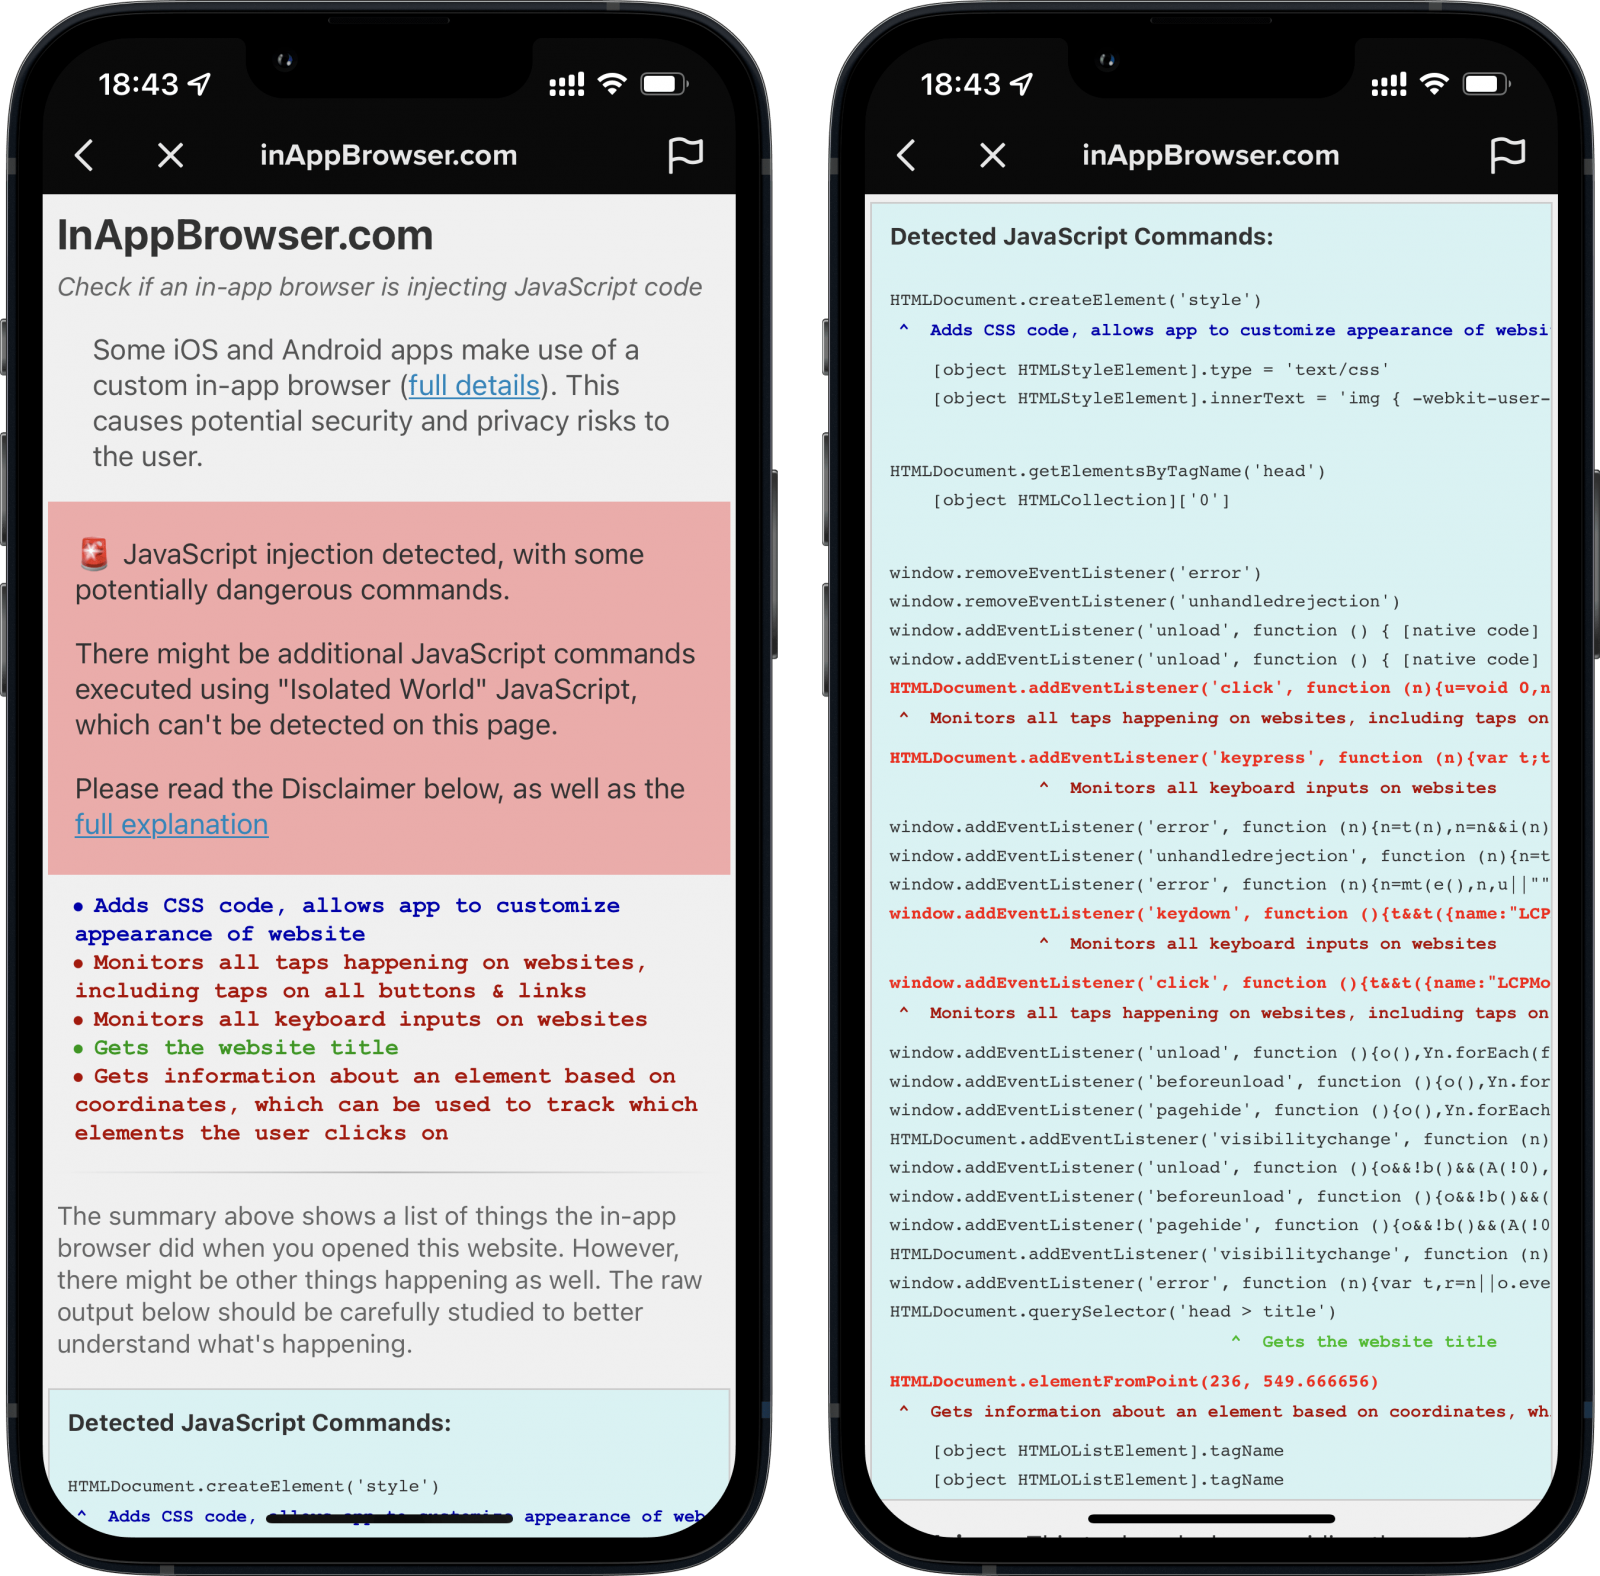
Краузе буквально на днях рассказывал об интересной функциональности встроенного в TikTok браузера, который может фиксировать все действия пользователя, включая вводимые комбинации клавиш.

Все дело в том, что любое приложение для мобильных устройств может использовать встроенный браузер для инъекции JavaScript-трекеров в каждую посещаемую веб-страницу.

В результате разработчики такого софта могут просматривать историю посещений пользователей, записывать нажатия клавиш и «тапы» по дисплею, мониторить снятие скриншотов и даже перехватывать пароли, которые люди вводят в соответствующие формы.

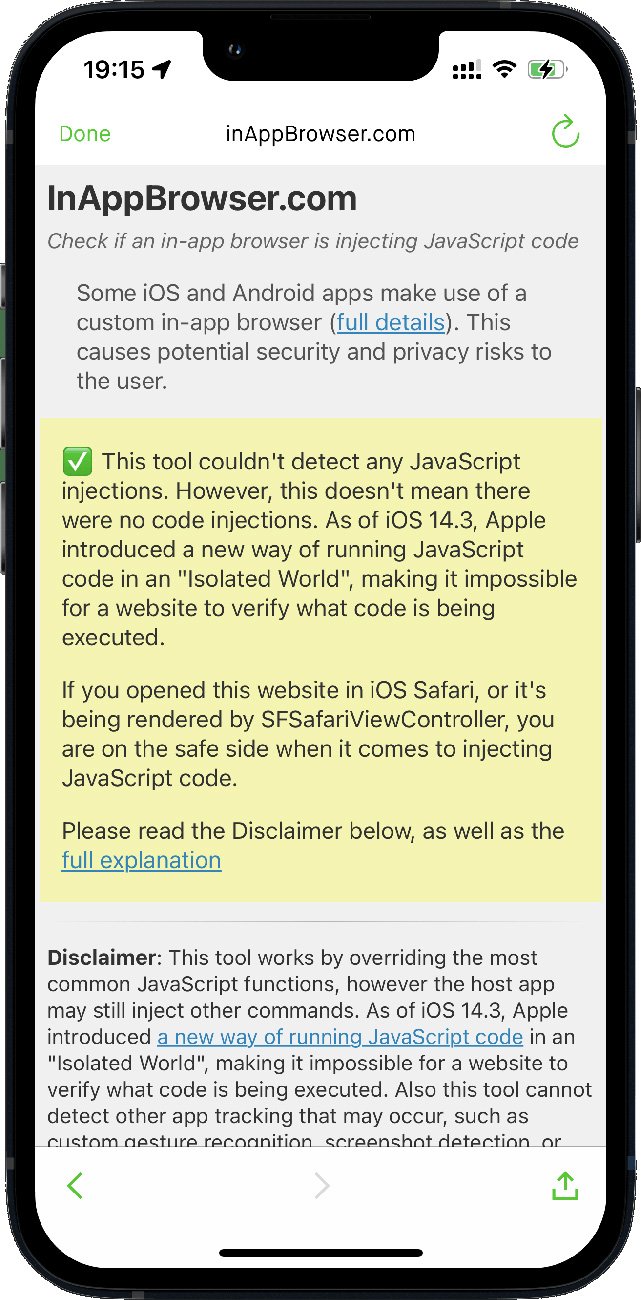
Для борьбы с таким поведением Феликс Краузе разработал инструмент InAppBrowser и открыл его исходный код. Воспользоваться онлайн-тулзой крайне просто: все, что должен сделать пользователь, — перейти на сайт inappbrowser.com во встроенном в приложение браузере. Это работает как с соцсетями, так и с мессенджерами.


«Стоит учитывать, что мой инструмент не сможет детектировать абсолютно все команды JavaScript. Также он не выявит те механизмы отслеживания, которые реализуются с помощью родного кода приложений», — поясняет Краузе.

Кстати, интересно выглядят результаты проверки InAppBrowser встроенного в TikTok браузера:

Подпишитесь на новости

Шадаев: дата-центрам лучше уйти под землю, чем за рубеж

Минцифры хочет, чтобы российские компании оставляли дата-центры в стране, даже если для этого их придется строить под землей. Об этом 12 ноября на CNews Forum 2026 сказал глава ведомства Максут Шадаев. Министр заявил, что предпочел бы, чтобы ЦОДы уходили под землю, а не релоцировались.

Подробнее о заявлении министра пишет «Коммерсантъ». Напомним, в октябре ВСУ атаковали пять дата-центров, среди них объекты «Сбера», VK и Яндекса.

После ударов по ЦОД Яндекса начались масштабные сбои в сервисах компании и у организаций, которые арендуют у нее вычислительные мощности.

В Минцифры ожидают, что спрос на новые дата-центры скоро вырастет, и считают, что их будут строить в защищенных или заглубленных местах.

До конца 2026 года министерство подготовит меры поддержки для строительства ЦОД в регионах. Среди них будет льготное кредитование.

Вынести мощности за границу по закону можно. Ноябрьский указ президента разрешает временно использовать вычислительные мощности за рубежом, но только по согласованию с ФСБ России.

RSS: Новости на портале Anti-Malware.ru