



Защищенный ZIP-архив можно распаковать двумя паролями, объясняют эксперты

Защищенный ZIP-архив можно распаковать двумя паролями, объясняют эксперты

Защищенный ZIP-архив можно распаковать двумя паролями, объясняют эксперты

Запароленные ZIP-архивы часто используются для обмена конфиденциальными документами и даже для доставки вредоносных программ. Что удивительно: распаковать архив можно двумя паролями с одинаковым результатом. Как такое возможно — рассказывает специалист Positive Technologies.

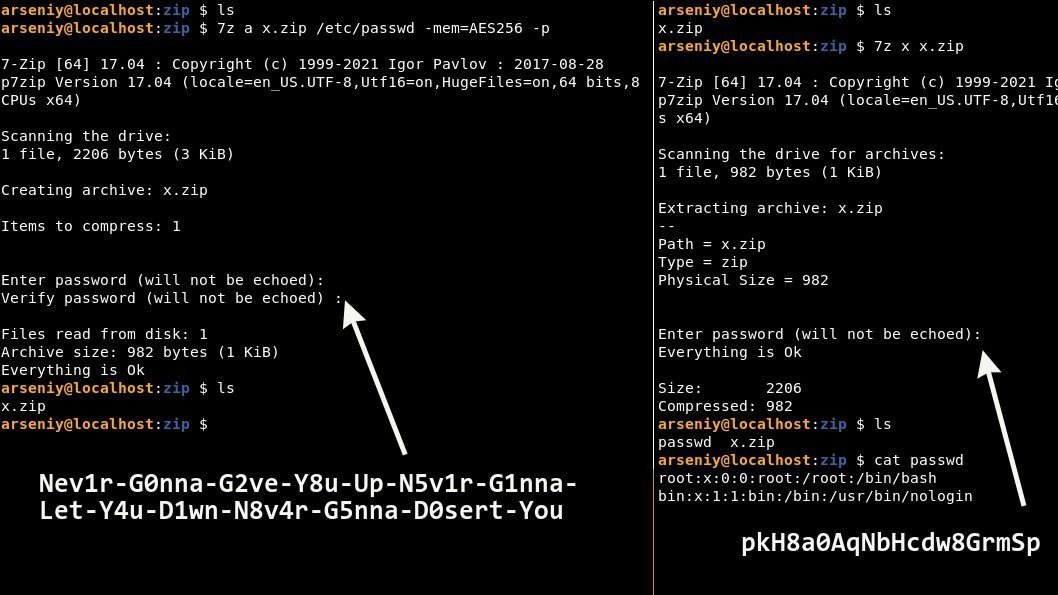
Арсений Шароглазов, эксперт в штате Positive Technologies, поделился результатами интересного эксперимента. Для начала он создал защищенный паролем ZIP-архив с именем “x.zip.”.

В качестве пароля Шароглазов использовал часть текста знаменитой песни Рика Эстли «Never Gonna Give You Up» (тот самый мем), а именно:

Nev1r-G0nna-G2ve-Y8u-Up-N5v1r-G1nna-Let-Y4u-D1wn-N8v4r-G5nna-D0sert-You

Однако в процессе Арсений продемонстрировал, что содержимое архива можно извлечь с помощью совершенно другого пароля, и ошибка при этом не выводится. Пароль, успешно расшифровавший ZIP-файл, представлял следующую комбинацию символов:

pkH8a0AqNbHcdw8GrmSp


Пользователи задали справедливый вопрос: каким образом у Арсения получилось успешно использовать два пароля? Всю «фишку» объяснил пользователь Twitter под псевдонимом Unblvr.

При создании защищенного паролем ZIP-архива с включенным режимом AES-256 формат использует алгоритм PBKDF2 и хеширует пароль пользователя, если он слишком длинный (длиннее 64 символов, подчеркивает Unblvr).

В результате вместо пароля — "Nev1r-G0nna-G2ve-..." — рассчитанный хеш становится самим паролем к файлу. При попытке распаковать архив пользовательский ввод ещё раз хешируется архиватором и сравнивается с правильным паролем (который на тот момент уже являются самим хешем). Совпадение приводит к успешной распаковке файла.

Тот пароль, который задействовал Шароглазов — "pkH8a0AqNbHcdw8GrmSp" — является по факту ASCII-представлением более длинного SHA-1-хеша пароля. Контрольная сумма при конвертации в ASCII действительно выдавала “pkH8a0AqNbHcdw8GrmSp”.

Главным условием здесь является наличие пароля, длина которого превышает 64 символа. Специалисты BleepingComputer провели собственный эксперимент, доказавший состоятельность метода Шароглазова.

Подпишитесь на новости

Власти предложили регистрировать адреса установки умных устройств с симками

Умным счётчикам, сигнализациям и камерам с мобильной связью готовят более строгий учёт. Власти предлагают вносить в ЕСИА номера их сим-карт, адреса владельцев или места установки, а также сведения для идентификации оборудования. Техническая сим-карта должна работать там, где заявлено, а не внезапно превращаться в инструмент мошеннического обзвона.

Меры предусмотрены законопроектом «Антифрод 3.0». Как пояснили Минцифры «Известиям», речь идёт об устройствах межмашинного взаимодействия — M2M, подключённых к мобильным сетям и используемых юрлицами и ИП.

Среди них, например, счётчики, платёжные терминалы и другое оборудование. Операторы должны будут проверять достоверность сведений, а точный состав данных и порядок регистрации определит правительство.

Логика ведомства понятна: номера, оформленные для оборудования, не должны использоваться для незаконных рассылок и звонков. Для актуализации сведений планируют предусмотреть переходный период.

Но на практике начинается квест. По словам представителя Т2 Дарьи Колесниковой, производители часто оформляют встроенные сим-карты на себя. Когда гаджет продают человеку, компания ещё не знает, где он будет установлен.

Бизнесу с тысячами датчиков и терминалов придётся организовать массовый учёт. А сама запись в ЕСИА, как отмечает эксперт НТИ Андрей Приемыхов, мошеннический звонок не остановит и гаджет от взлома не защитит: регистрационные данные нужно сопоставлять с реальным использованием номера.

Пока это законопроект. Массовой регистрации всех домашних гаджетов он не предусматривает, ключевой вопрос здесь в корпоративных сим-картах и оборудовании с мобильной связью.

RSS: Новости на портале Anti-Malware.ru