



VPN на iPhone сливают трафик уже более двух лет

VPN на iPhone сливают трафик уже более двух лет

VPN на iPhone сливают трафик уже более двух лет

Майкл Горовиц, независимый исследователь в области кибербезопасности, утверждает, что смартфоны iPhone при использовании VPN проводят через туннель не весь трафик, что создает потенциальные проблемы для конфиденциальности пользователей.

В своей очередной публикации в блоге Горовиц пишет, что «VPN в iOS сломан». Причем сторонние клиенты какое-то время работают нормально: выдают устройству новый IP-адрес, DNS-серверы и туннель для трафика.

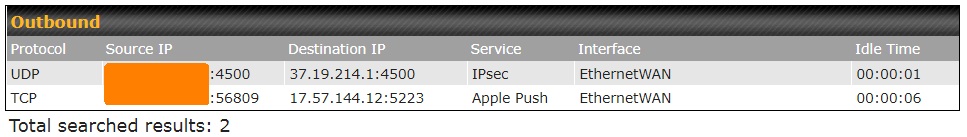
Однако те сессии и соединения, которые были установлены до включения VPN, не прерываются и, следовательно, могут отправлять данные в обход туннеля.

В нормальных условиях пользователь вправе ожидать, что VPN-клиент будет завершать открытые соединения перед установкой защищенного соединения, поскольку они должны открыться уже внутри туннеля. Однако в iOS этого не происходит.

«Данные уходят с iPhone в обход VPN-туннеля. Это нельзя назвать классической DNS-утечкой, это уже конкретная утечка информации. Я убедился в этом, установив разные VPN-клиенты от многих провайдеров. Все это я тестировал на iOS 15.6», — пишет Горовиц.


К сожалению, эксперт не предоставил информации о методах устранения этой проблемы. Тем не менее мы сделали для вас подборку лучших VPN — «Обзор лучших VPN-сервисов». Рекомендуем также ознакомиться с материалом «Топ-10 лучших бесплатных VPN-расширений для браузеров».

Подпишитесь на новости

Заплатка не спасла: защиту Telegram для Android снова обошли через виджеты

Компания NebuSec заявила, что нашла два способа выполнить код за пределами песочницы, в которой Telegram для Android запускает HTML-виджеты. Обход проверили на версии 13.2.2, где Telegram закрыл предыдущую уязвимость в движке QuickJS. На демонстрационном видео виджет с тестового сервера открывает на телефоне системный калькулятор.

Разбор исследователи опубликовали в блоге NebuSec. После первых демонстраций Telegram вынес движок QuickJS в отдельный процесс Android и добавил фильтр seccomp.

Он блокирует около 30 системных вызовов, все остальные, включая ioctl, разрешены. Первый способ NebuSec использует ошибку в виджетах, которую фильтр не покрывает.


Во втором ошибку, которую фильтр перехватывает, объединяют с уязвимостью в ядре Android. Все виджеты работают в одном процессе, поэтому взломанный виджет одного бота получает доступ к памяти виджетов других ботов.

Подробности эксплойтов исследователи не раскрывают, поэтому проверить их заявления независимо пока нельзя. Сообщали ли они об уязвимостях Telegram, тоже неизвестно.


По словам NebuSec, после взлома движка злоумышленник может читать и изменять память процесса. Получит ли он доступ к переписке и что для атаки должен сделать пользователь, в разборе не сказано.

Сейчас отправлять виджеты в Telegram могут только одобренные боты. Павел Дуров (внесен в перечень Росфинмониторинга) до появления видео NebuSec заявлял, что никого нельзя взломать простой отправкой сообщения. Ранее «Лаборатория Касперского» сообщала о предполагаемых атаках через виджеты с трояном WebRAT и советовала не запускать их до выхода патча.

RSS: Новости на портале Anti-Malware.ru