



Злой ПЛК: специалисты нашли новый вектор атаки на ОТ-сети

Злой ПЛК: специалисты нашли новый вектор атаки на ОТ-сети

Злой ПЛК: специалисты нашли новый вектор атаки на ОТ-сети

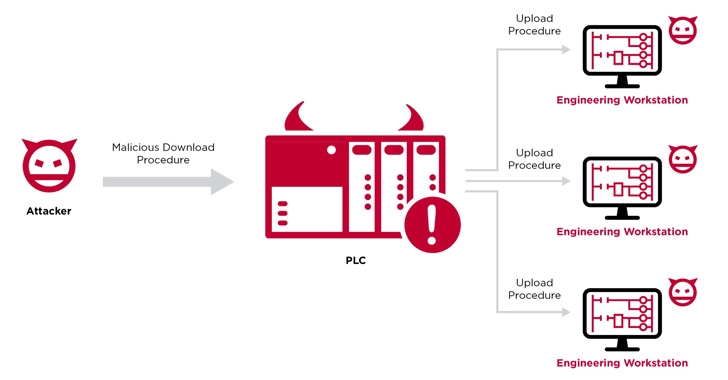
Специалисты по кибербезопасности рассказали о новом векторе кибератаки, в ходе которой программируемые логические контроллеры (ПЛК) используются в качестве точки входа, позволяющей закрепиться на автоматизированных рабочих местах и позже — проникнуть в ОТ-сети.

Этот вектор получил имя “Evil PLC“. Обнаружившие его специалисты компании Claroty отмечают, что проблема затрагивает программное обеспечение для АРМ проектировщиков от таких компаний, как Rockwell Automation, Schneider Electric, GE, B&R, Xinje, OVARRO и Emerson.

ПЛК, само собой, являются критическим компонентов любых промышленных устройств, в задачи которых входит контроль производственного процесса. Особенно это касается критической информационной инфраструктуры (КИИ).

Помимо оркестрации и автоматизации задач, ПЛК способны стартовать и завершать процессы, а также выводить предупреждения. Именно спектр задач ПЛК сделал их лакомым кусочком для киберпреступников, особенно хорошо подготовленных. Можно вспомнить хотя бы PIPEDREAM (INCONTROLLER).

«Уязвимый софт для рабочих станций часто представляет собой своеобразный мостик между ОТ и корпоративными сетями. Если атакующему удаётся использовать уязвимости на АРМ, он может легко проникнуть внутрь сети, двигаться латерально между системами и получать доступ к другим ПЛК», — пишут исследователи из Claroty.

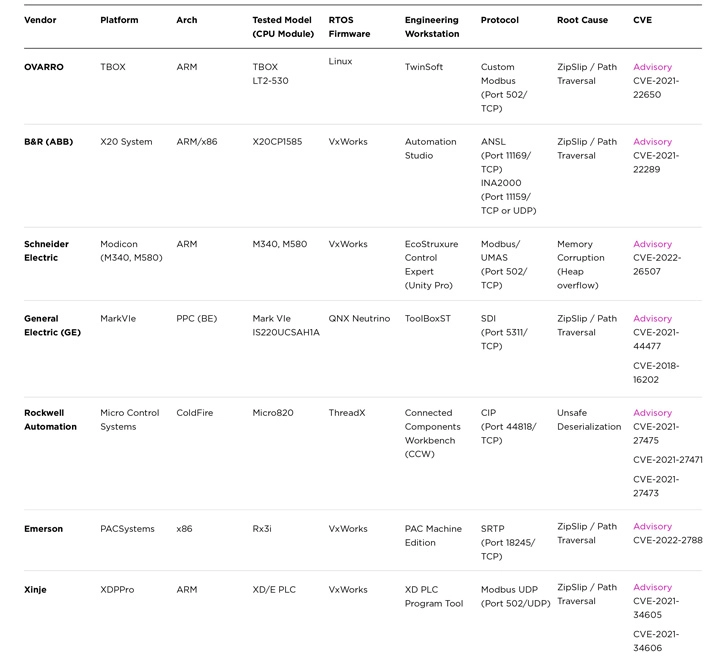
Evil PLC предоставляет условному злоумышленнику возможность взломать рабочую станцию, получить доступ к другим ПЛК в сети и даже вмешаться в логику контроллера. Список затронутых вендоров с идентификаторами уязвимостей выглядит так:


«Поскольку ПЛК хранят дополнительные типы данных, используемые софтом для инженеров, возникает интересная ситуация: неиспользуемые данные, хранящиеся в ПЛК, могут быть модифицированы для управления затронутым софтом», — продолжают объяснять специалисты.

«В большинстве случаев уязвимости существуют из-за того, что ПО полностью доверяет данным, выходящим из ПЛК. Следовательно, никаких дополнительных проверок безопасности не предусмотрено».

Подпишитесь на новости

Гособлако недогрузили на 2,7 млрд рублей, Минцифры объяснило причины

На ресурсы «Гособлака», не достигавшие целевой загрузки, потратили 2,7 млрд рублей. Такой вывод сделала Счётная палата после проверки работы платформы в 2023-2026 годах. В отдельных случаях мощности были загружены менее чем наполовину.

Как пишут «Ведомости», ознакомившиеся с отчётом аудиторов, один из примеров — виртуальная оперативная память в тестовой среде Социального фонда.

Её загрузка большую часть исследованного периода оставалась ниже установленного порога в 80%.

Минцифры возражает: низкая загрузка ещё не означает, что ресурсы бесполезны. Мощности резервируют для отказоустойчивости, нагрузка меняется из-за сезонности и разработки систем. Убрать запас — значит рисковать сбоями при её резком росте.

В отчёте есть и другая претензия: Минцифры предъявило «Ростелекому» неустойки на 1,35 млрд рублей. Замечания касались доступности систем, сведений о соисполнителях и отчётности об использовании ресурсов. Поставщик от комментариев отказался.

При этом аудиторы зафиксировали экономию: управление ресурсами позволило сократить первоначально запланированные заказы на 16,6 млрд рублей, или 30,2%.

RSS: Новости на портале Anti-Malware.ru