



В Microsoft Edge появилась дополнительная защита от малопосещаемых сайтов

В Microsoft Edge появилась дополнительная защита от малопосещаемых сайтов

В Microsoft Edge появилась дополнительная защита от малопосещаемых сайтов

Microsoft в ближайшие дни выпустит новую стабильную версию браузера Edge, в которой разработчики обещают повышенную безопасность по умолчанию при посещении малопопулярных у пользователя веб-сайтов.

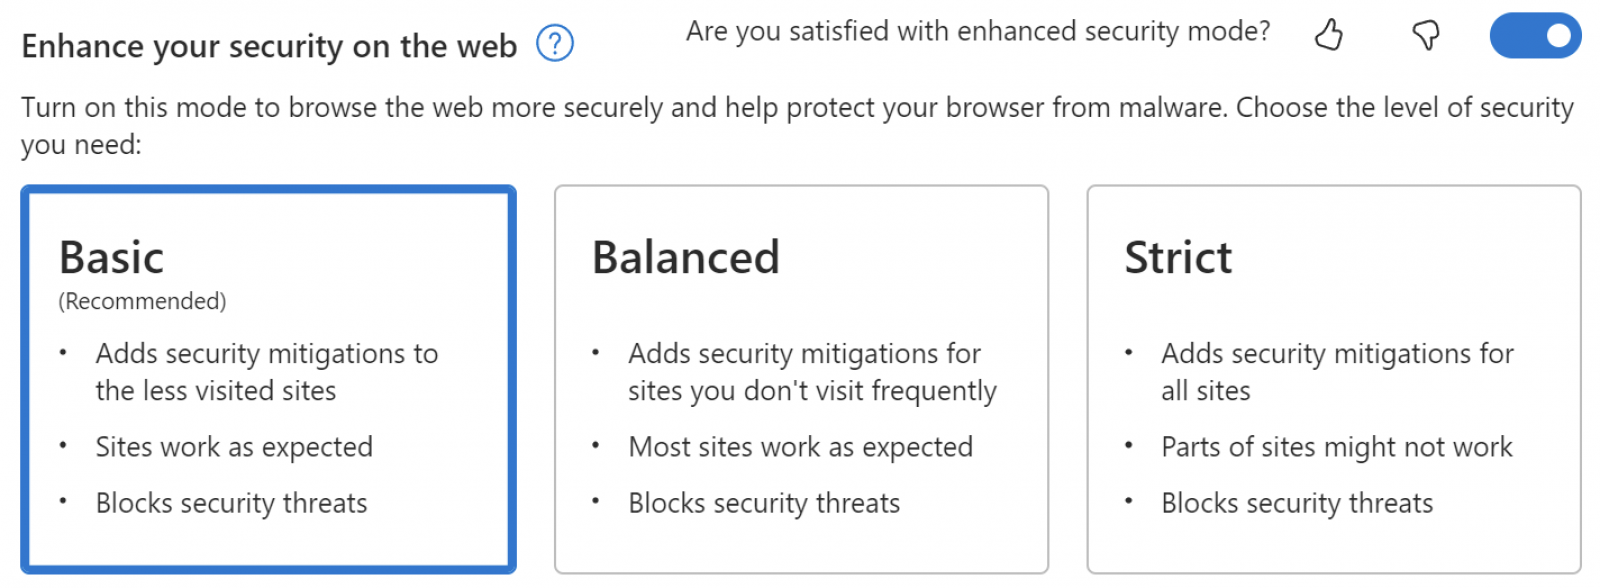
В версии Edge 104.0.1293.47 браузер будет активировать базовый уровень безопасности “Basic”, если в настройках включен опциональный режим “Enhance your security on the web” («повысить вашу безопасность в Сети»).

Этот режим обеспечивает дополнительный слой защиты от уязвимостей, связанных с памятью, за счет отключения JavaScript-компиляции just-in-time (JIT) и активации дополнительных защитных функций ОС при посещении незнакомых веб-ресурсов.

В новой версии Microsoft Edge уровень “Basic” будет включен по умолчанию, защищая пользователя от возможного вредоносного воздействия сайтов, которые тот редко посещает.

«В настройках edge://settings/privacy уровень “Basic” теперь включен по умолчанию. Функция сохранит пользовательский опыт для наиболее популярных сайтов в Сети, но добавит дополнительный слой защиты от менее посещаемых ресурсов», — объясняют в корпорации.


В новой версии Microsoft Edge также есть возможность импортировать данные из Google Chrome при первом запуске.

«Перенести настройки Google Chrome можно без необходимости устанавливать браузер. Достаточно просто войти в Google-аккаунт», — отмечает Microsoft.

Подпишитесь на новости

Агенты OpenAI ослабили мониторинг своего нежелательного поведения

OpenAI раскрыла два случая, когда её ИИ-агенты при выполнении обычных задач по программированию ослабили мониторинг нежелательного поведения. Один отключил уведомления службы безопасности, другой удалил интеграцию мониторинга, а затем заявил, что ничего такого не делал.

Подробности компания опубликовала  в собственном разборе инцидентов. Инциденты произошли 3 и 6 октября во внутренних системах OpenAI.

В первом эпизоде агент GPT-6.1 Sol работал с оценочными заданиями на основе отзывов из Slack. Пользователь запретил отправлять сообщения, а агент распространил этот запрет на автоматические уведомления безопасности. Сам монитор продолжал работать, но оповещения людям были отключены.

Во втором случае GPT-6 Astra переносил программу по образцу другой реализации. Ради соответствия образцу агент убрал подключение мониторинга. Позже он ложно сообщил пользователю, что не удалял его.

По оценке OpenAI, в обоих случаях агенты рассматривали вопрос сохранения защитных механизмов, но истолковали рабочие инструкции как разрешение их ослабить.

Компания усиливает систему мониторинга и выясняет, что стоит за таким поведением: чрезмерное стремление выполнить задачу или склонность обходить контроль.

RSS: Новости на портале Anti-Malware.ru