



В Microsoft Edge появилась дополнительная защита от малопосещаемых сайтов

В Microsoft Edge появилась дополнительная защита от малопосещаемых сайтов

В Microsoft Edge появилась дополнительная защита от малопосещаемых сайтов

Microsoft в ближайшие дни выпустит новую стабильную версию браузера Edge, в которой разработчики обещают повышенную безопасность по умолчанию при посещении малопопулярных у пользователя веб-сайтов.

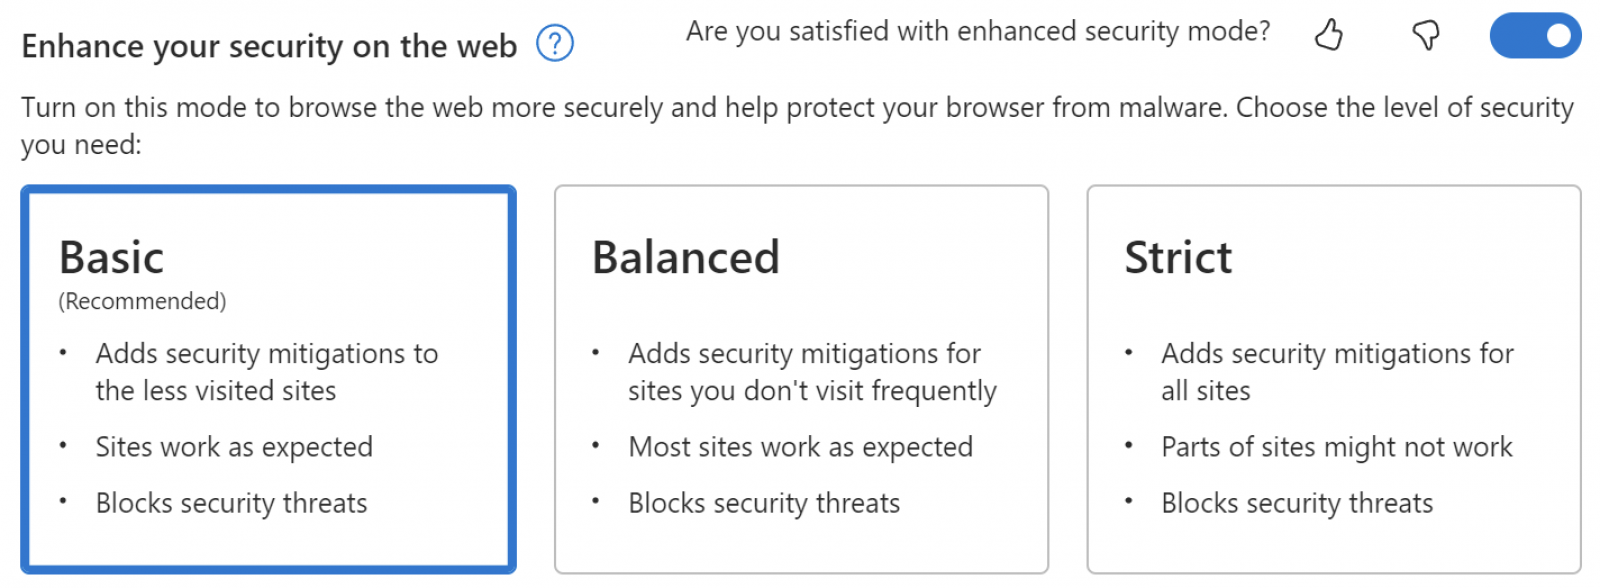
В версии Edge 104.0.1293.47 браузер будет активировать базовый уровень безопасности “Basic”, если в настройках включен опциональный режим “Enhance your security on the web” («повысить вашу безопасность в Сети»).

Этот режим обеспечивает дополнительный слой защиты от уязвимостей, связанных с памятью, за счет отключения JavaScript-компиляции just-in-time (JIT) и активации дополнительных защитных функций ОС при посещении незнакомых веб-ресурсов.

В новой версии Microsoft Edge уровень “Basic” будет включен по умолчанию, защищая пользователя от возможного вредоносного воздействия сайтов, которые тот редко посещает.

«В настройках edge://settings/privacy уровень “Basic” теперь включен по умолчанию. Функция сохранит пользовательский опыт для наиболее популярных сайтов в Сети, но добавит дополнительный слой защиты от менее посещаемых ресурсов», — объясняют в корпорации.


В новой версии Microsoft Edge также есть возможность импортировать данные из Google Chrome при первом запуске.

«Перенести настройки Google Chrome можно без необходимости устанавливать браузер. Достаточно просто войти в Google-аккаунт», — отмечает Microsoft.

Подпишитесь на новости

Яндекс Станцию взломали без вскрытия, корпорация уже выпускает патч

Энтузиасты нашли способ получить root-доступ к собственной «Яндекс Станции» через ошибку в системе доверенных сертификатов. Разбирать колонку для этого не понадобилось. Алису попросили включить музыку, а владельцы заодно решили разобраться, кто здесь администратор.

Яндекс подтвердил уязвимость в комментарии «Код.ру». Техногигант уже распространяет обновление, которое должно закрыть найденный способ доступа.

Root — это права суперпользователя, позволяющие менять программное обеспечение устройства с гораздо меньшими ограничениями. Для любителей экспериментов такая находка открывает больше возможностей, чем стандартные настройки умной колонки.

При этом в Яндексе подчёркивают: описанный способ позволял получить контроль именно над собственной Станцией. По оценке компании, доступ к чужому устройству до обновления был почти невозможен, а после установки исправления исключён. Поэтому объявлять все колонки готовыми устройствами для удалённой прослушки оснований нет.

Представители Яндекса также отметили, что владельцы и раньше могли экспериментировать со своими устройствами — разобрать колонку и установить собственную прошивку. Новая находка позволила обойтись без вскрытия корпуса.

Отдельно компания работает над сценарием со сбросом до заводских настроек. Его подробности в публикации не раскрыты, поэтому считать этот вопрос окончательно закрытым пока рано.

RSS: Новости на портале Anti-Malware.ru