



В Microsoft Edge появилась дополнительная защита от малопосещаемых сайтов

В Microsoft Edge появилась дополнительная защита от малопосещаемых сайтов

В Microsoft Edge появилась дополнительная защита от малопосещаемых сайтов

Microsoft в ближайшие дни выпустит новую стабильную версию браузера Edge, в которой разработчики обещают повышенную безопасность по умолчанию при посещении малопопулярных у пользователя веб-сайтов.

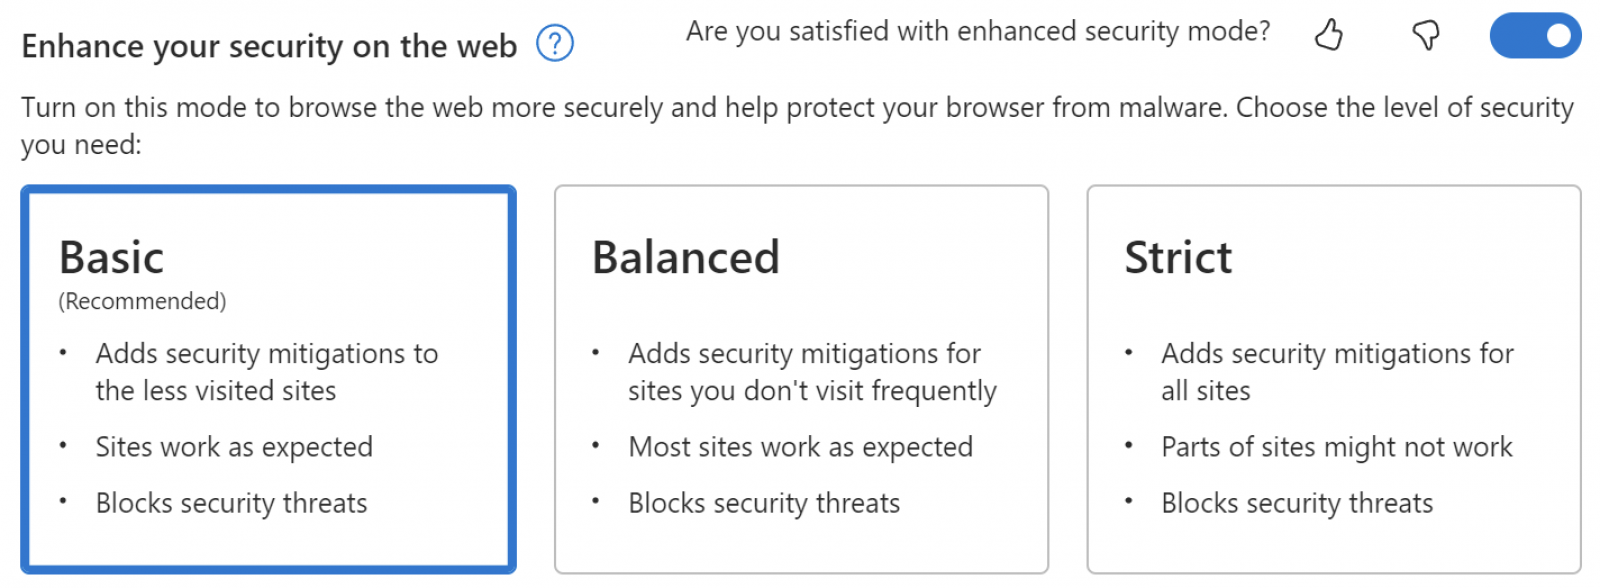
В версии Edge 104.0.1293.47 браузер будет активировать базовый уровень безопасности “Basic”, если в настройках включен опциональный режим “Enhance your security on the web” («повысить вашу безопасность в Сети»).

Этот режим обеспечивает дополнительный слой защиты от уязвимостей, связанных с памятью, за счет отключения JavaScript-компиляции just-in-time (JIT) и активации дополнительных защитных функций ОС при посещении незнакомых веб-ресурсов.

В новой версии Microsoft Edge уровень “Basic” будет включен по умолчанию, защищая пользователя от возможного вредоносного воздействия сайтов, которые тот редко посещает.

«В настройках edge://settings/privacy уровень “Basic” теперь включен по умолчанию. Функция сохранит пользовательский опыт для наиболее популярных сайтов в Сети, но добавит дополнительный слой защиты от менее посещаемых ресурсов», — объясняют в корпорации.


В новой версии Microsoft Edge также есть возможность импортировать данные из Google Chrome при первом запуске.

«Перенести настройки Google Chrome можно без необходимости устанавливать браузер. Достаточно просто войти в Google-аккаунт», — отмечает Microsoft.

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru