



Обход блокировки макросов: вредоносные документы доставляют в контейнерах

Обход блокировки макросов: вредоносные документы доставляют в контейнерах

Обход блокировки макросов: вредоносные документы доставляют в контейнерах

Киберпреступники встраивают документы Office с активированными макросами в файлы контейнеров (архивы, образы дисков), что позволяет им обходить недавно реализованный механизм блокировки макросов в Microsoft Office.

Напомним, что изначально корпорация из Редмонда представила функцию блокировки макросов в феврале. Задача новой «фичи» — затруднить активацию потенциально опасного содержимого в загруженных из Сети документах.

Именно макросами часто пользуются злоумышленники в фишинговых атаках и для доставки вредоносных программ, поэтому в 2016 году Microsoft решила предоставить в Office 2013 возможность блокировать макросы.

Поскольку фишеры начали использовать социальную инженерию и другие уловки, с помощью которых заставляли пользователя активировать макросы, Microsoft пошла ещё дальше и заблокировать их по умолчанию. И хоть сначала ходили разговоры об отказе от этой идеи, корпорация все же начала реализовывать задуманное.

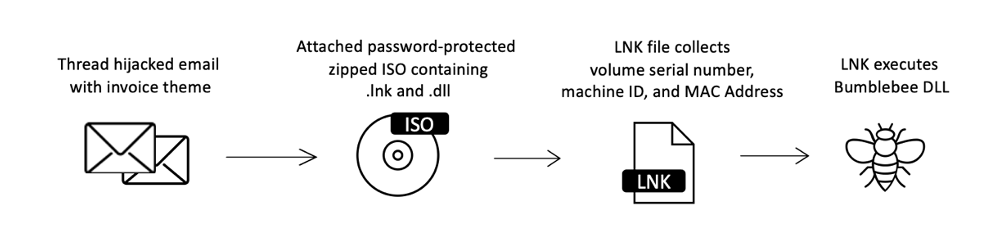
Как выяснили специалисты Proofpoint, у киберпреступников нашелся ответ на действия Microsoft: они начали доставлять вредоносные документы Office внутри файлов-контейнеров — IMG (.img), ISO (.iso), RAR (.rar) и ZIP (.zip).


«При загрузке файлов в формате ISO, RAR и т. п. из Сети им присвоят атрибут MOTW (“Mark Of The Web”), однако у документов, находящихся внутри, такого атрибута уже не будет», — пишут исследователи.

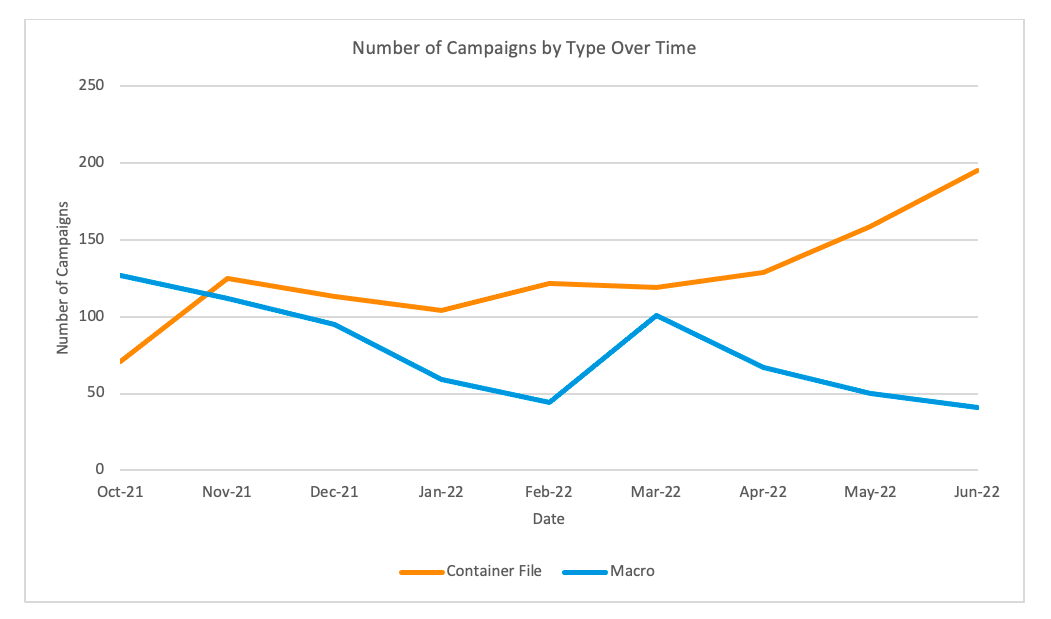
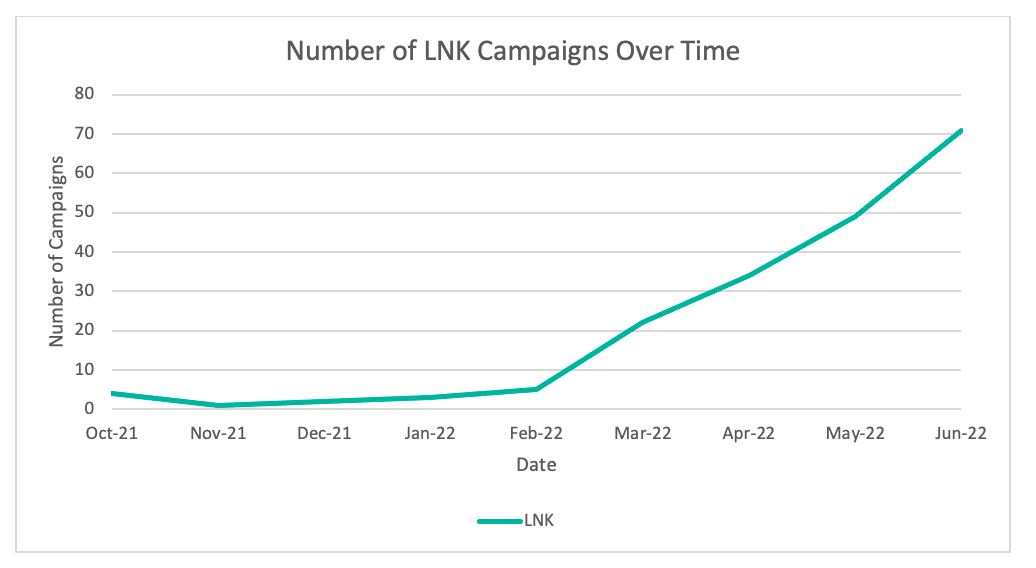
Пользователю все равно придется активировать макросы, однако система уже не будет рассматривать документ как загруженный из Сети файл, что, само собой, понизит уровень защиты. В период между октябрем 2021 года и июнем 2022-го Proofpoint зафиксировала рост интереса злоумышленников к файлам формата ISO, RAR и LNK. Например, ярлыки с октября стали встречаться в атаках на 1675% чаще.

Подпишитесь на новости

Разработчик Telegram предложил увольнять тех, кто пишет код без ИИ

Разработчик официального клиента Telegram для macOS Майк заявил, что 99,9% кода клиентов мессенджера теперь пишет искусственный интеллект. А программистов, которые продолжают работать вручную, он предложил увольнять.

Свою позицию Майк изложил в обсуждении в Telegram. В качестве примера он привёл сайт gram.org: по его словам, проект создали с помощью ИИ за один день.

Идея понравилась Павлу Дурову, который предоставил домен. Ещё один заявленный результат — адаптация iOS-клиента Telegram под складной iPhone Duo за одну ночь с помощью Claude.

По словам Майка, клиентский код теперь пишут даже дизайнеры, а его отношение к ИИ разделяют 80-90% разработчиков Telegram. Однако участники обсуждения спросили о качестве и безопасности.

Разработчик ответил, что уязвимости тоже ищет и исправляет ИИ, а получающийся код, по его оценке, качественнее написанного людьми. Удобная конструкция: нейросеть написала, нейросеть проверила. Но сравнительных результатов проверки безопасности в публикации нет.

Майк также анонсировал открытие GitHub-репозитория с исходниками клиента для macOS, куда желающие смогут предлагать изменения. Прежний репозиторий не обновлялся больше года.

RSS: Новости на портале Anti-Malware.ru