



Обход блокировки макросов: вредоносные документы доставляют в контейнерах

Обход блокировки макросов: вредоносные документы доставляют в контейнерах

Обход блокировки макросов: вредоносные документы доставляют в контейнерах

Киберпреступники встраивают документы Office с активированными макросами в файлы контейнеров (архивы, образы дисков), что позволяет им обходить недавно реализованный механизм блокировки макросов в Microsoft Office.

Напомним, что изначально корпорация из Редмонда представила функцию блокировки макросов в феврале. Задача новой «фичи» — затруднить активацию потенциально опасного содержимого в загруженных из Сети документах.

Именно макросами часто пользуются злоумышленники в фишинговых атаках и для доставки вредоносных программ, поэтому в 2016 году Microsoft решила предоставить в Office 2013 возможность блокировать макросы.

Поскольку фишеры начали использовать социальную инженерию и другие уловки, с помощью которых заставляли пользователя активировать макросы, Microsoft пошла ещё дальше и заблокировать их по умолчанию. И хоть сначала ходили разговоры об отказе от этой идеи, корпорация все же начала реализовывать задуманное.

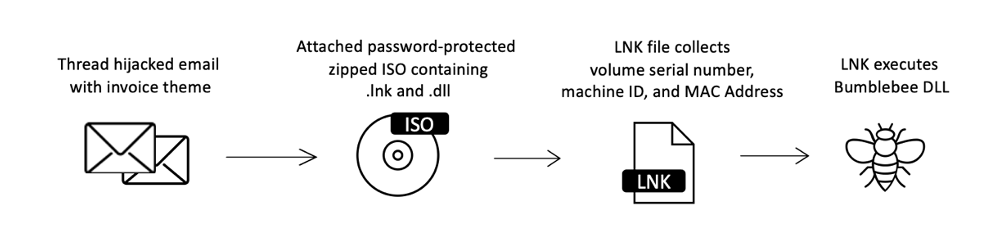
Как выяснили специалисты Proofpoint, у киберпреступников нашелся ответ на действия Microsoft: они начали доставлять вредоносные документы Office внутри файлов-контейнеров — IMG (.img), ISO (.iso), RAR (.rar) и ZIP (.zip).


«При загрузке файлов в формате ISO, RAR и т. п. из Сети им присвоят атрибут MOTW (“Mark Of The Web”), однако у документов, находящихся внутри, такого атрибута уже не будет», — пишут исследователи.

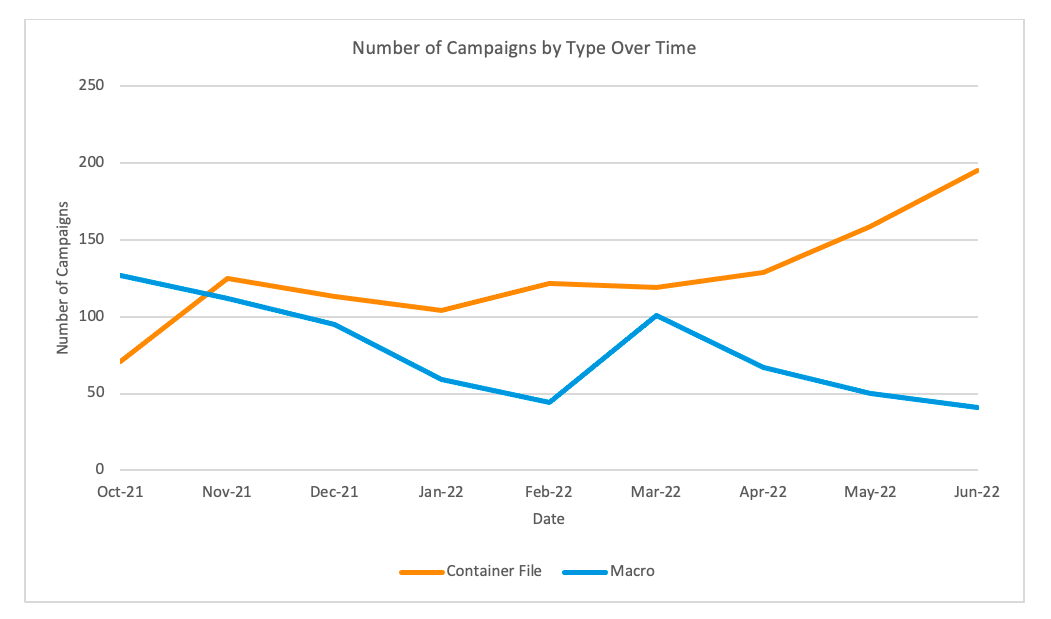
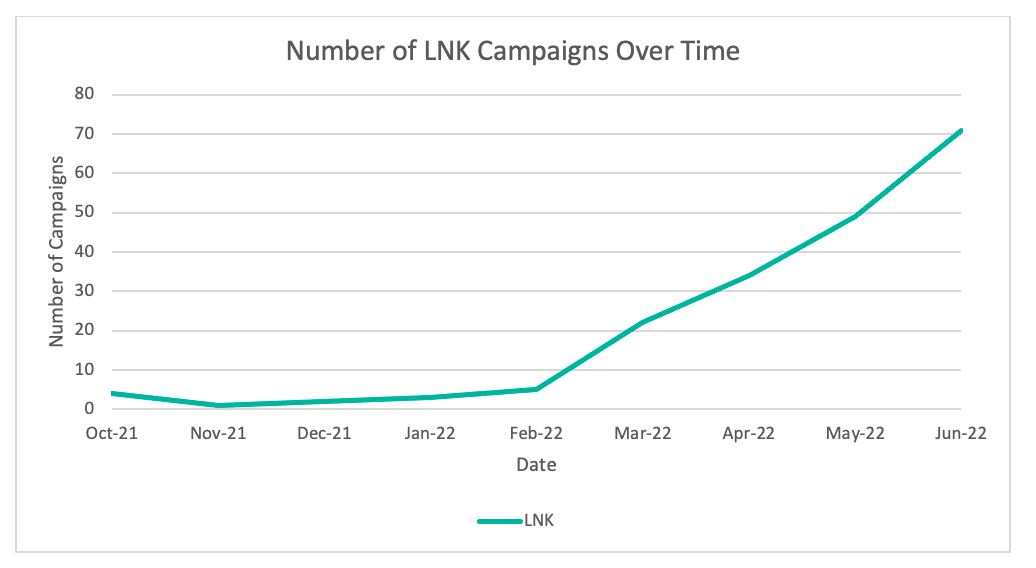
Пользователю все равно придется активировать макросы, однако система уже не будет рассматривать документ как загруженный из Сети файл, что, само собой, понизит уровень защиты. В период между октябрем 2021 года и июнем 2022-го Proofpoint зафиксировала рост интереса злоумышленников к файлам формата ISO, RAR и LNK. Например, ярлыки с октября стали встречаться в атаках на 1675% чаще.

Подпишитесь на новости

Кофеварка устроила сетевой марафон: терабайт трафика за десять дней

Умная кофеварка Keurig K-Supreme Smart решила, что просто варить кофе — слишком скучное занятие. За десять дней устройство сгенерировало около 1 ТБ исходящего трафика и перегрузило домашнюю точку доступа Wi-Fi.

Как рассказывает один из пользователей X, аномалию заметил пользователь Nomad, который помогал родителям обслуживать сеть. Панель UniFi показала 1008 ГБ исходящего и 9,94 ГБ входящего трафика от кофеварки.

Первая мысль была понятной: неужели кухонный гаджет отправляет производителю столько данных? Устройство отключили, а хозяин уже собирался искать замену.

Но обвинять кофеварку в сливе терабайта информации оказалось рано. Большая часть трафика оставалась внутри домашней сети. Интернет-канал она не забила, зато точке доступа досталось. Причем бытовая техника была вынесена в отдельную сеть.


Повторный тест проблему не воспроизвел. Захвата пакетов для анализа тоже не было, поэтому неизвестны ни содержимое трафика, ни причина аномалии. О похожих случаях другие пользователи пока не сообщали, производитель ситуацию не прокомментировал.

Подключение к интернету этой модели нужно для удаленного управления, расписания, распознавания капсул и автоматического заказа новых запасов кофе.

Получился утренний эспрессо с нагрузочным тестированием Wi-Fi.

RSS: Новости на портале Anti-Malware.ru