



Новые правила Play Store запретят навязчивую рекламу, VPN-отслеживание

Новые правила Play Store запретят навязчивую рекламу, VPN-отслеживание

Новые правила Play Store запретят навязчивую рекламу, VPN-отслеживание

Google представила новые правила официального магазина Android-приложений Play Store. Корпорация хочет решить проблему навязчивой рекламы и маскировки под различные бренды и популярные приложения.

По словам интернет-гиганта, новые правила будут вводиться постепенно, чтобы у разработчиков было время внести соответствующие изменения в свой софт. Поскольку Google хочет улучшить пользовательский опыт, многое из нововведений будет касаться рекламы.

С 30 сентября 2022 года рекламные объявления в играх будут работать иначе. Например, корпорация запретит рекламу на полный экран, которую нельзя закрыть спустя 15 секунд. Причем это правило коснется рекламных объявлений, отображаемых перед запуском игр и началом нового уровня.


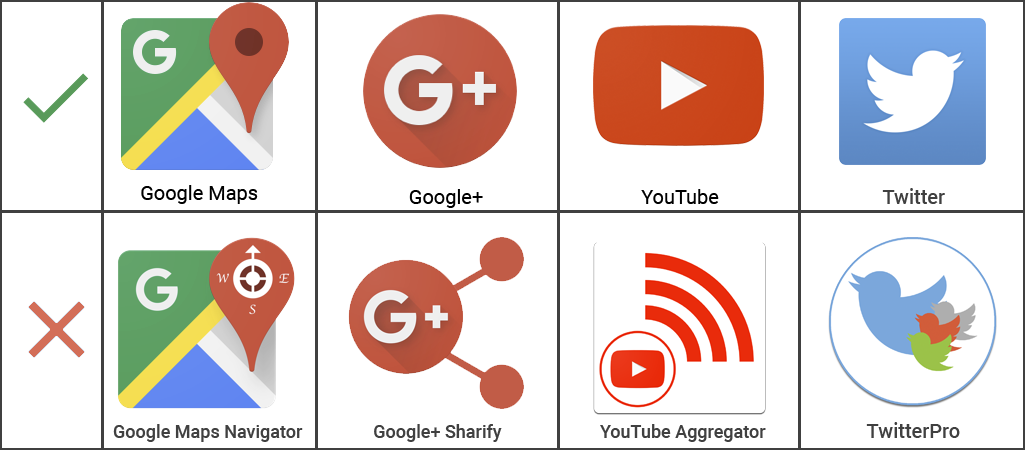
Второе важное нововведение — подражание и копирование популярных или официальных приложений. Например, когда тот или иной софт пытается ассоциироваться с государственными и корпоративными приложениями. Таким образом, разработчики не смогут использовать иконки, которые бы отсылали к какой-либо компании, исполнителю или медиапроекту. Это правило вступит в силу 31 августа 2022 года.


Дезинформация в отношении здоровья (31 августа 2022 года): Google будет блокировать программы, чьи рекомендации идут вразрез с общепринятыми медицинскими практиками. Такой софт не сможет навредить владельцу мобильного устройства своими советами.

Также с 31 августа 2022 года приложениям будет запрещено использовать VPN-сервисы Android для отслеживания геолокации пользователя или перенаправления его трафика с целью заработка на рекламе.

Наконец, с 31 августа 2022 Google запретит программам обходить флаг FLAG_SECURE, ограничивающий снятие скриншотов и запись экрана.

Подпишитесь на новости

Четыре VPN-стенда показали разные сроки работы до сетевых ограничений

Автор Хабра под ником PXI опубликовал результаты частного эксперимента с четырьмя VPN-стендами на протоколе VLESS. Он сравнил, как долго работают подключения с REALITY и Self-SNI TLS, напрямую и через промежуточный сервер в России.

Согласно публикации, стенд с REALITY и промежуточным сервером проработал четыре месяца, после чего автор отключил его сам.

Прямое подключение с REALITY попало под ограничения примерно через три месяца. Два стенда с Self-SNI TLS оказались недоступны через восемь и три дня соответственно.

В отдельных случаях доступность IP-адресов впоследствии восстанавливалась. Автор предполагает, что ограничения могли затрагивать как конкретный сервер, так и соседние адреса в подсети. Достоверно установить механизм блокировки по этим наблюдениям не удалось.


Убедительных доказательств активного зондирования серверов эксперимент также не дал. В журнале одного стенда обнаружился необычный HTTP-запрос, однако установить адрес отправителя автор не смог из-за неполного логирования.

PXI связывает обнаружение туннелей с анализом метаданных: размерами пакетов, интервалами между ними, продолжительностью соединений и соотношением входящего и исходящего трафика. Применение машинного обучения и конкретные правила работы DPI в исследовании не подтверждены.

Выборка ограничена четырьмя серверами у одного хостинг-провайдера. Стенды отличались объёмом трафика, транспортами и временем эксплуатации, поэтому результаты не позволяют однозначно объяснить причины ограничений или доказать преимущество одной конфигурации.

RSS: Новости на портале Anti-Malware.ru