



Kaspersky и Security Vision объявили о совместимости своих продуктов

Kaspersky и Security Vision объявили о совместимости своих продуктов

Kaspersky и Security Vision объявили о совместимости своих продуктов

«Лаборатория Касперского» и Security Vision подтвердили совместимость SIEM-системы Kaspersky Unified Monitoring and Analysis Platform (KUMA) и автоматизированной платформы информационной безопасности Security Vision в ходе всестороннего тестирования.

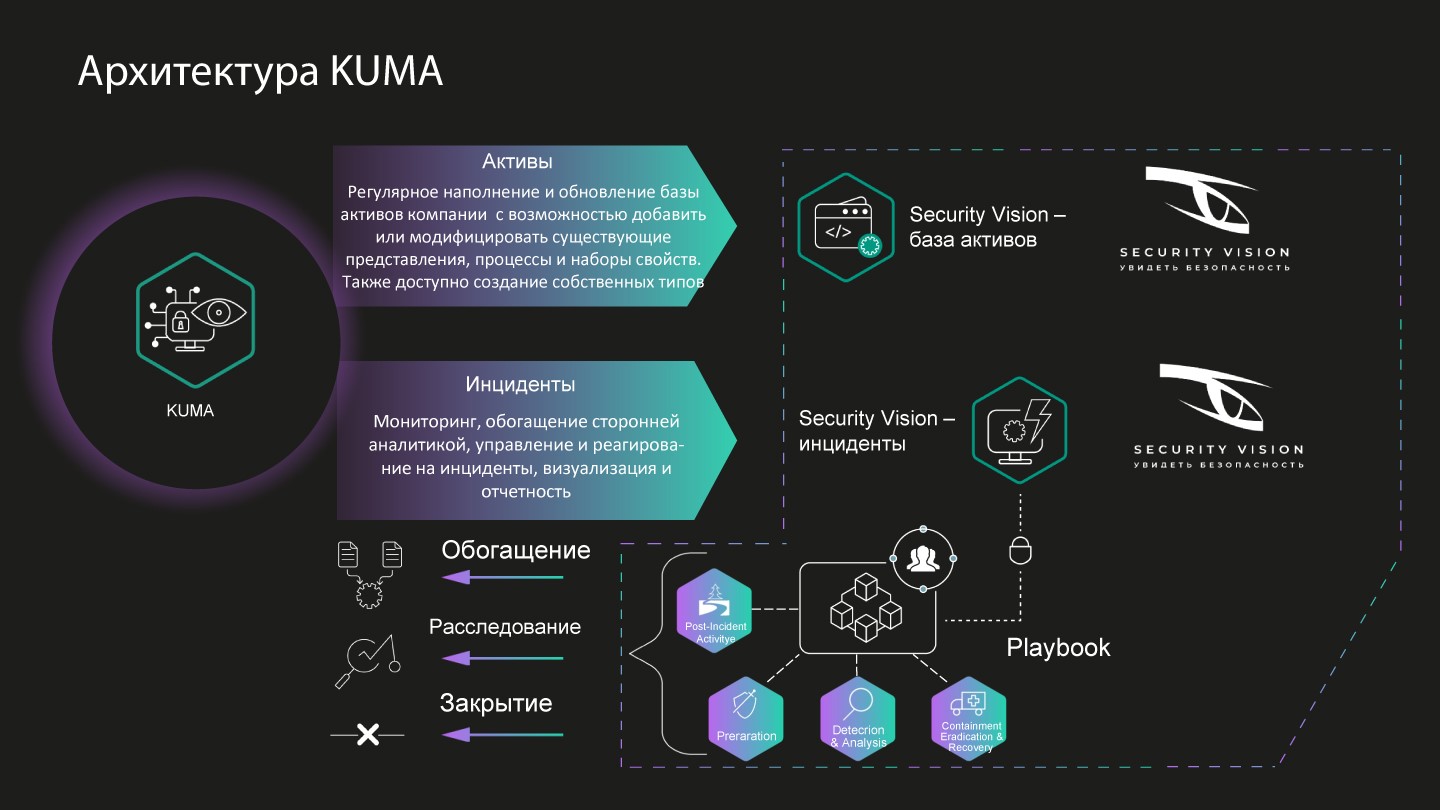
Интеграция включает в себя два потока взаимодействия:

  • информация по IT-активам: Security Vision обогащает внутреннюю базу активов данными из KUMA;
  • информация по подозрениям на инцидент (алертам) и исходным событиям передаётся в рамках двунаправленной схемы взаимодействия.

Работая в связке, продукты дополняют функциональность друг друга: KUMA реализует мониторинг событий на предмет нарушений принятых политик безопасности, а Security Vision автоматизирует процесс расследования и реагирования на выявленные события ИБ. Результат интеграции будет наиболее востребован в компаниях с высоким уровнем зрелости процессов ИБ в рамках их Security Operation Center.

«Российские компании всё чаще сталкиваются с критичными киберинцидентами. Своевременно отразить атаку и минимизировать её последствия возможно при оперативной реакции на неё. По статистике Kaspersky Global Emergency Response Team, в 2021 году более половины инцидентов были выявлены только после наступления неблагоприятных последствий, и в 37% случаев потребовалось более месяца на восстановление бизнес-процессов. Существенно сократить время обнаружения и реагирования позволит автоматизация основных ИБ-функций. Для крупных же компаний, которые работают с большими объёмами данных из множества разных источников, автоматизация — это уже необходимость, — комментирует Дмитрий Стеценко, руководитель направления развития единой платформы кибербезопасности «Лаборатория Касперского». — KUMA — ядро нашей XDR-платформы, один из принципов которой — открытость внешним интеграциям. Взаимодействие с Security Vision IRP дополнит имеющиеся в KUMA коробочные интеграции и значительно расширит возможности наших заказчиков по автоматизации даже самых сложных и ресурсоёмких ИБ-процессов, позволяя, например, выстроить многоэтапные цепочки реагирования на инциденты».

«В современном мире очень важно своевременно и качественно реагировать на возникающие угрозы информационной безопасности, а в текущей геополитической ситуации это особенно актуально. Поэтому возрастает актуальность ИБ-решений от надёжных отечественных поставщиков. Применение комплекса решений KUMA и Security Vision позволит осуществлять непрерывный мониторинг и выявление потенциальных инцидентов кибербезопасности, а также выполнять автоматическое реагирование с целью минимизации их влияния и снижения потерь», — сказал Роман Овчинников, руководитель отдела исполнения Security Vision.

Kaspersky Unified Monitoring and Analysis Platform (KUMA) — решение класса SIEM (Security Information and Event Management), которое предназначено для централизованного сбора, анализа и корреляции ИБ-событий из различных источников данных для выявления потенциальных киберинцидентов и их своевременной нейтрализации. В основе системы лежит микросервисная архитектура, открывающая широкие возможности для гибкого масштабирования и быстрого обновления отдельных модулей. KUMA обладает высокой производительностью — более 300 тысяч событий в секунду (EPS) на один узел, и при этом относительно невысокими системными требованиями для её развертывания.

Security Vision — платформа автоматизации процессов информационной безопасности, мониторинга и реагирования на инциденты кибербезопасности, впервые позволяющая роботизировать исполнение программно-технических функций оператора с долей автоматизации до 95% за счёт:

  • создания элементов саморегулирующихся программных средств с использованием математических методов для высвобождения человека от участия в рутинных операциях и процессах получения, преобразования, передачи и использования информации;
  • использования алгоритмов и методов машинного обучения;
  • использования алгоритмов предиктивной аналитики больших данных и когнитивного поиска информации.

Подпишитесь на новости

VPN и исчезающие сообщения стали аргументами в пользу ареста

Привычные инструменты обеспечения конфиденциальности получили неожиданную трактовку. По словам члена СПЧ Евы Меркачевой, следствие стало ссылаться на VPN, шифрование трафика и исчезающие сообщения как на меры конспирации, обосновывая необходимость заключения подозреваемых под стражу.

О таких случаях Меркачева рассказала в авторской статье для «Московского комсомольца», сославшись на судебные постановления в распоряжении правозащитников.

В описанной ею логике следствия средства анонимизации, сквозное шифрование, автоудаление сообщений и сокрытие контактов могут указывать на возможность воспрепятствовать расследованию или воздействовать на пока не установленных лиц.

Один из приведённых примеров касается московского врача-терапевта, которого заподозрили в оправдании терроризма из-за публикации четырёхлетней давности. По данным Меркачевой, при избрании ареста суд сослался в том числе на эти доводы следствия.

Однако важно отметить, что в этом случае речь не об аресте исключительно за установленный VPN или включённое автоудаление переписки. Правозащитница описывает использование таких функций как дополнительных аргументов при выборе меры пресечения по уголовному делу.

Число постановлений и подробности всех случаев в статье не приведены.

RSS: Новости на портале Anti-Malware.ru