


0-day в PrestaShop используется в атаках на тысячи онлайн-магазинов

0-day в PrestaShop используется в атаках на тысячи онлайн-магазинов

0-day в PrestaShop используется в атаках на тысячи онлайн-магазинов

Киберпреступники атакуют веб-сайты, используя цепочку уязвимостей нулевого дня в платформе PrestaShop. Ранее о брешах ничего не было известно, а сейчас эксперты утверждают, что они приводят к выполнению кода и краже платежной информации пользователей.

Команда PrestaShop уже успела предупредить администраторов около 300 тыс. онлайн-магазинов об атаках, в ходе которых злоумышленники эксплуатируют брешь в софте.

Судя по всему, проблема затрагивает PrestaShop 1.6.0.10 и более поздние версии, а также 1.7.8.2 и более свежие релизы. Для успешной атаки платформа должна использовать модули, уязвимые к SQL-инъекций — например, Wishlist версий с 2.0.0 по 2.1.0. 0-day отслеживается под идентификатором CVE-2022-36408.

«Мы полагаем, что атакующие онлайн-магазины злоумышленники используют дыры в устаревшем софте или модулях. Уязвимость может содержаться также и в сторонних модулях», — пишет PrestaShop в уведомлении.

Для начала киберпреступники отправляют POST-запрос уязвимой конечной точке, после чего туда же уходит GET-запрос без параметров. В корневой директории создается файл “blm.php”.

Этот файл представляет собой веб-шелл, позволяющий атакующим удаленно выполнить команды на сервере. Шелл, как правило, используется для встраивания фейковой платежной формы на одной из страниц магазина. Если пользователь введет туда данные, они тут же попадут в руки преступников.

На заключительной стадии атаки злоумышленники заметают следы, чтобы владелец онлайн-магазина не сообразил, что его «взломали хакеры». Тем не менее найти признаки компрометации все же можно: модификации файлов, в которые добавляется вредоносный код, активация хранилища кеша MySQL Smarty.

Администраторам ресурсов рекомендуется срочно обновить модули до последних доступных версий, а также установить апдейт от PrestaShop — версию 1.7.8.7.

WhatsApp разрешит добавить в одно приложение сразу три аккаунта

Двух номеров оказалось мало. WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) разрабатывает поддержку сразу трёх аккаунтов в одном приложении — без второго смартфона, постоянного выхода из профиля и костылей с WhatsApp Business.

Новую возможность обнаружили специалисты WABetaInfo в бета-версии WhatsApp для iOS 26.37.10.15, распространяемой через TestFlight. Сейчас функция скрыта в коде и недоступна даже тестировщикам, поэтому срочно искать третью сим-карту пока рано.

Работать всё будет примерно так же, как действующая система с двумя аккаунтами. В настройках появится список профилей с именами, фотографиями и телефонными номерами, а активный аккаунт будет отмечен зелёной галочкой.

После добавления двух профилей кнопка «Добавить аккаунт» никуда не исчезнет и позволит подключить третий номер.
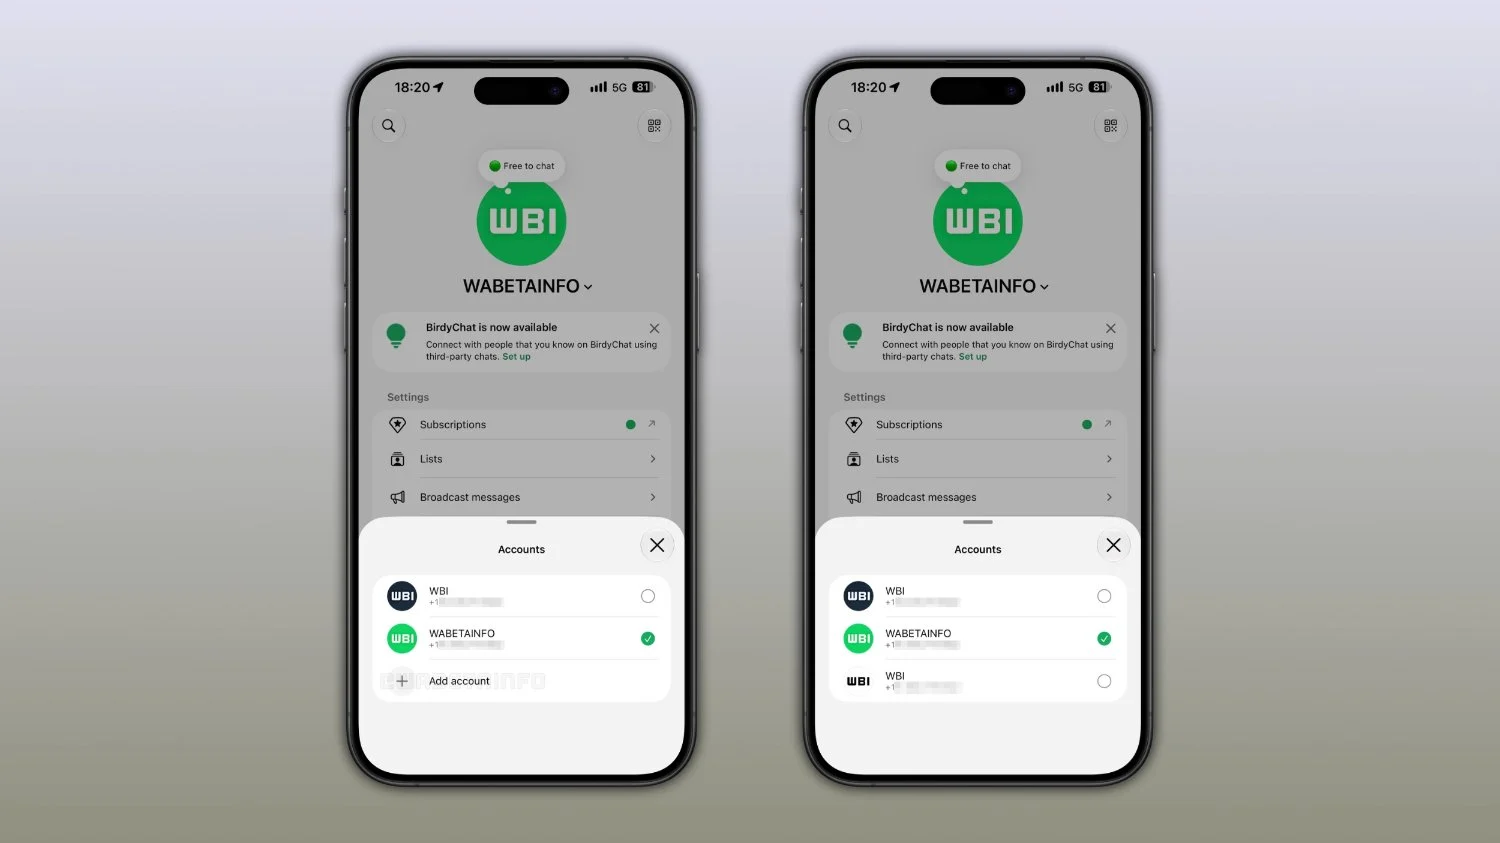

Каждый аккаунт останется самостоятельным: со своей историей переписки, уведомлениями, резервными копиями, медиафайлами и настройками конфиденциальности.

Блокировку приложения тоже можно будет настраивать отдельно для каждого профиля. В уведомлениях WhatsApp покажет, на какой именно аккаунт пришло сообщение, чтобы пользователь случайно не ответил клиенту из семейного чата или наоборот.

Функция пригодится тем, кто разделяет личную и рабочую переписку либо использует несколько номеров. Сейчас для третьего профиля приходится держать дополнительный телефон или устанавливать отдельное приложение.

Meta официально разработку пока не анонсировала и сроки запуска не назвала. Подтверждена только работа над версией для iOS, однако логично ожидать, что позднее возможность появится и на Android. Более того, обнаруженный интерфейс технически не исключает увеличения лимита в будущем.

RSS: Новости на портале Anti-Malware.ru