



На хакерских форумах всплыл исходный код Rust-инфостилера Luca Stealer

На хакерских форумах всплыл исходный код Rust-инфостилера Luca Stealer

На хакерских форумах всплыл исходный код Rust-инфостилера Luca Stealer

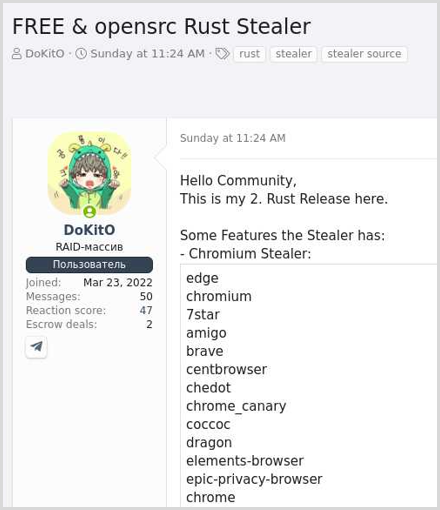
Исходный код одного из вредоносов, крадущих информацию жертвы, всплыл на хакерских форумах. Как отметили исследователи, зловред, написанный на Rust, уже вовсю используется в реальных кибератаках.

Автор вредоносной программы утверждает, что создал ее всего за шесть часов. При этом на VirusTotal у нее довольно низкий процент детектирования (22), что позволяет говорить о грамотно подобранных функциях маскировки злонамеренной активности.


Поскольку софт написан на Rust, кросс-платформенном языке, его операторы могут атаковать разные операционные системы. Тем не менее в текущем виде вредонос используется для поражения исключительно Windows.

Специалисты компании Cyble назвали новый зловред “Luca Stealer”. Исходя из анализа, он оснащен стандартным для этого типа вредоносов набором функциональности.

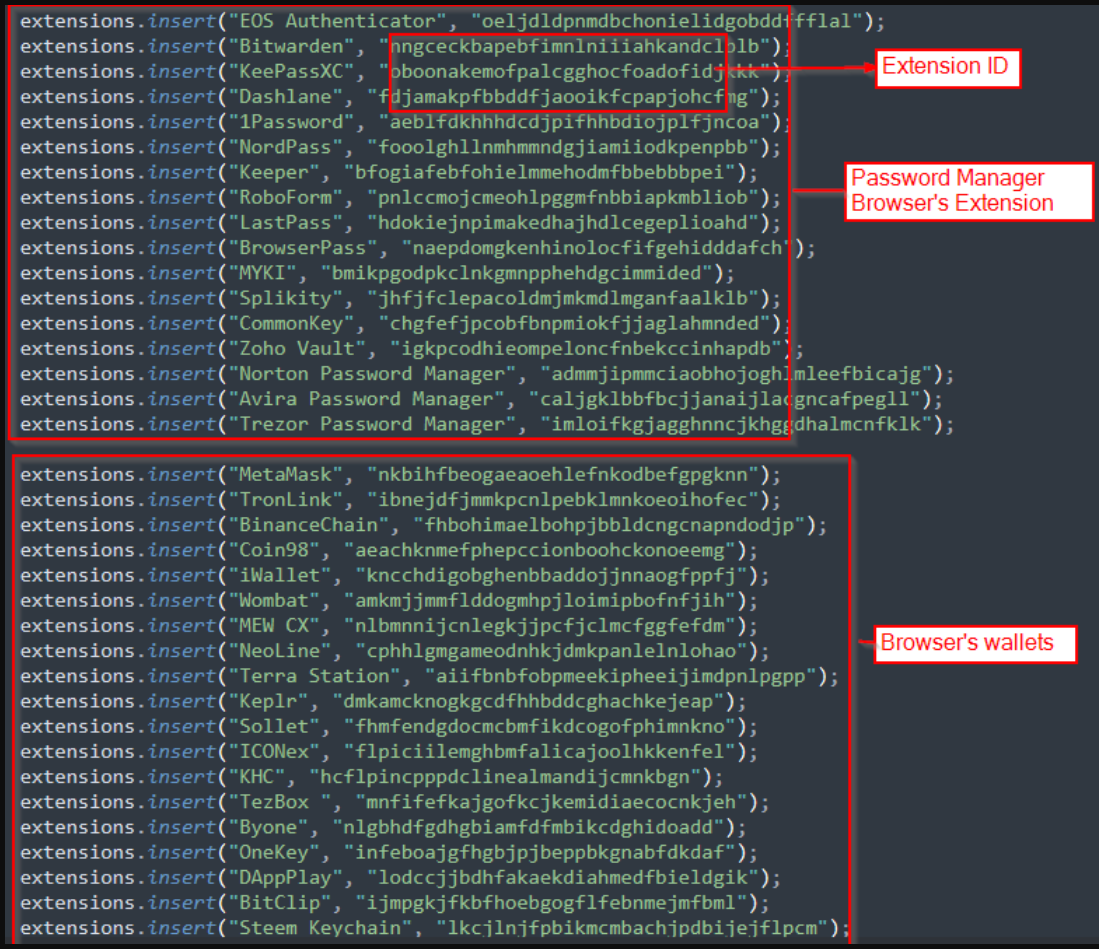
При запуске Luca Stealer пытается вытащить данные из браузеров, основанных на Chromium. Там, как правило, могут храниться учетные данные, информация банковских карт и cookies. Помимо этого, злонамеренный софт пытается атаковать «холодные» и «горячие» криптобумажники, реализованные в виде аддонов для браузера, а также аккаунты Steam, Discord-токены, учетки Ubisoft Play и др.

Но есть и кое-что, отличающее Luca Stealer от похожих вредоносов: его основная цель — менеджеры паролей, установленные как расширения для браузеров. Rust-зловред ворует локально сохраненные логины и пароли из 17 подобных программ.


Кроме того, Luca Stealer может снимать скриншоты, сохраняя их в формате PNG, и отправлять их операторам. Однако где-то автор программы допустил и промах: например, вредоносный софт лишен возможности подменять данные в буфере обмена.

Эксперты предупреждают, что злоумышленники могут легко портировать Luca Stealer на Linux и macOS, поэтому нам, вероятно, стоит ждать атак вредоноса и на эти системы.

Подпишитесь на новости

Anthropic сняла бан Claude через три часа после апелляции россиянина

Российский пользователь Claude рассказал о внезапном бане сразу после проверки личности по загранпаспорту. Но история закончилась неожиданно быстро: примерно через три часа после апелляции Anthropic вернула доступ и оформила возврат $78,97 за неиспользованную часть подписки.

О своём опыте пользователь рассказал на Хабре, приложив уведомления компании.

По словам автора, он работает с Claude из России через VPN. Перед проверкой личности экспортировал переписки и проекты, указал настоящие имя и фамилию, а затем предъявил действующий российский загранпаспорт. Сразу после верификации сервис сообщил о блокировке, связанной с подозрительной активностью.


Однако последовательность событий ещё не доказывает, что причиной стал именно паспорт. Автор допускает влияние региона, VPN, смены IP-адресов или сочетания факторов. Конкретное основание Anthropic ему не объяснила.

Пользователь подал стандартную апелляцию с просьбой пересмотреть решение. Текст на английском помог составить GPT.

Примерно через три часа, утверждает автор, команда Anthropic Safeguards сообщила о восстановлении аккаунта после повторного рассмотрения. Подписка Max автоматически не вернулась: учётная запись осталась на бесплатном тарифе, а за остаток оплаченного периода компания оформила возврат. После этого пользователь снова оплатил Max за $100.

На момент публикации доступ работал, но гарантий от повторной блокировки автор не получил. История показывает лишь то, что конкретное решение удалось оспорить, но без обещаний, что следующая апелляция пройдёт по тому же сценарию.

Автор внёс несколько изменений в аккаунт, самое интересное из которых — в настройках конфиденциальности отключить передачу местоположения.

RSS: Новости на портале Anti-Malware.ru