



Новый вредоносный Linux-фреймворк устанавливает руткиты в систему

Новый вредоносный Linux-фреймворк устанавливает руткиты в систему

Новый вредоносный Linux-фреймворк устанавливает руткиты в систему

Новая вредоносная программа для Linux, ранее не встречавшаяся экспертам, уже получила статус «швейцарского армейского ножа» за модульную архитектуру и возможность устанавливать руткиты в систему.

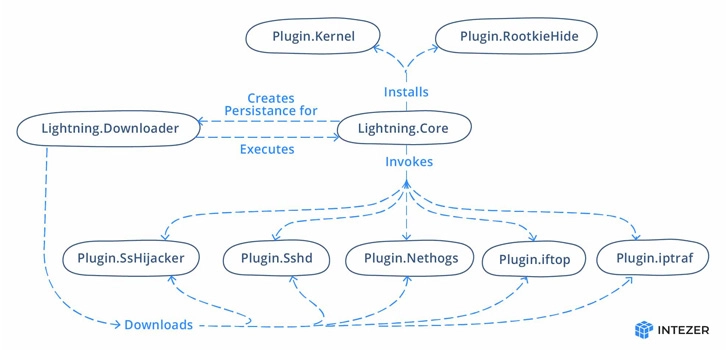
Специалисты компании Intezer назвали киберугрозу Lightning Framework. Вредонос буквально напичкан разнообразными функциями, что делает его одним из самых сложных фреймворков, разработанных для атак на системы Linux.

«У зловреда есть как пассивные, так и активные функциональные возможности для связи с операторами. Например, он может открыть SSH на зараженной машине. Конфигурация командного центра (C2) отличается полиморфностью и гибкостью», — объясняет Райан Робинсон из Intezer.

В основе нового вредоносного фреймворка лежат загрузчик “kbioset” и ключевой модуль “kkdmflush”. Первый разработан для скачивания с удаленного сервера как минимум семи различных плагинов. Помимо этого, даунлоадер отвечает за укрепление в системе главного модуля.


Далее в дело вступает сам главный модуль: устанавливает соединение с C2-сервером и получает команды, которые необходимы для запуска плагинов. Параллельно он пытается скрыть присутствие вредоноса в системе.

Ряд команд, которые отправляет сервер, позволяют зловреду снимать цифровой отпечаток устройства, запускать шелл-команды, загружать файлы на сервер, записывать произвольные данные в файл и даже обновлять или удалять вредоносную нагрузку с компьютера.

Автоматическую загрузку при старте системы Lightning Framework обеспечивает скрипт инициализации.

Подпишитесь на новости

Генпрокуратура предупредила Wikimedia о риске нежелательного статуса

Генпрокуратура России направила Wikimedia Foundation, поддерживающему «Википедию», предупреждение о возможном признании его деятельности нежелательной в стране. Об этом ведомство сообщило 19 ноября.

Согласно заявлению Генпрокуратуры, фонд ведёт информационную кампанию, которую ведомство считает направленной на дестабилизацию обстановки в России.

Конкретные публикации или действия Wikimedia, ставшие основанием для предупреждения, в сообщении не перечислены.

Ведомство заявило, что может признать деятельность организации нежелательной, если та продолжит действия, которые Генпрокуратура характеризует как деструктивную антироссийскую деятельность. О принятии такого решения в опубликованном сообщении не говорится.

Wikimedia Foundation — некоммерческая организация, обеспечивающая инфраструктуру «Википедии» и других вики-проектов. Как напоминает «Интерфакс», ранее Роскомнадзор включил фонд в перечень иностранных организаций, обязанных выполнять требования закона о приземлении. Российские суды также неоднократно штрафовали его за неудаление информации, запрещённой в РФ.

RSS: Новости на портале Anti-Malware.ru