



CloudMensis — новый сложный шпион, атакующий пользователей macOS

CloudMensis — новый сложный шпион, атакующий пользователей macOS

CloudMensis — новый сложный шпион, атакующий пользователей macOS

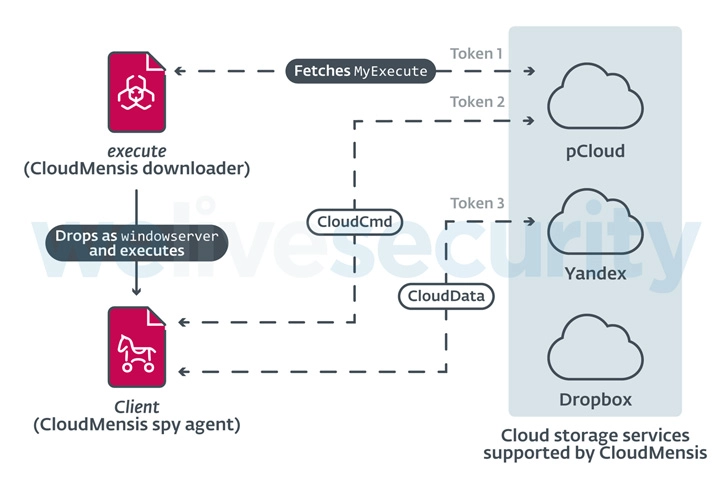
Специалисты словацкой антивирусной компании ESET рассказали о шпионской программе, созданной специально для атак на пользователей macOS. Ранее этот вредонос нигде не упоминался. Шпионский софт получил имя CloudMensis, его отличает использование облачных хранилищ pCloud, Yandex Disk и Dropbox для получения команд от оператора и загрузки файлов.

«Функциональные возможности шпиона ясно дают понять, что задача злоумышленников — собрать побольше информации. Зловред крадет документы, фиксирует нажатия клавиш и снимает скриншоты», — объясняют в ESET.

CloudMensis написан на Objective-C и впервые был обнаружен в апреле 2022 года. Интересно, что авторы шпиона заточили свое детище как под Mac-устройства, работающие на процессорах Intel, так и под собственный CPU Apple — M1. Изначальный вектор заражения жертв на данный момент неизвестен.

В ходе атак, за которыми наблюдала ESET, использовалась некая брешь для выполнения кода и повышения прав до уровня администратора. Именно так запускался первый пейлоад, который выполнял уже вторую вредоносную нагрузку, хранящуюся в pCloud.


Кроме того, изначальный загрузчик задействует эксплойты для старых уязвимостей обхода песочницы Safari и повышения привилегий. Поскольку эти бреши устранили ещё в 2017 году, шпион мог все это время оставаться вне поля зрения экспертов.

Вредоносная программа также обходит защитные механизмы macOS, контролирующие права доступа к определенным директориям. Для этого используется баг CVE-2020-9934, о котором стало известно в 2020 году.

Шпионский софт может получать список запущенных процессов, запускать шелл-команды и другие пейлоады, а также составлять список файлов, хранящихся на подключенных накопителях.

Подпишитесь на новости

Наличные пойдут через СБП: с 1 октября банкоматы перестанут быть чужими

С 1 октября 2026 года россияне смогут положить наличные на банковский счёт через банкомат совершенно другого банка. Деньги отправятся по Системе быстрых платежей и должны зачислиться практически моментально. Указание Банка России уже зарегистрировано в Минюсте.

О новом механизме сообщает ТАСС. Теперь поиски родного банкомата или терминала банка-партнёра могут стать необязательными: достаточно будет найти устройство кредитной организации, поддерживающей новую функцию.

Регулятор установил лимиты для пополнения через сторонние банкоматы. За одну операцию разрешат внести не более 25 тыс. рублей, за сутки — до 50 тыс., а суммарно за календарный месяц — до 200 тыс. рублей.

Впрочем, есть важный нюанс: банки будут самостоятельно решать, внедрять ли такой способ пополнения. Поэтому 1 октября все банкоматы страны по волшебству не превратятся в универсальные приёмники наличных. Доступность услуги придётся проверять у конкретной кредитной организации.

Сейчас без комиссии внести наличные обычно можно через собственные банкоматы обслуживающего банка или устройства его официальных партнёров. Будут ли банки брать плату за новую операцию через СБП, в опубликованной информации не уточняется.

Если финансовые организации активно подключатся к механизму, банкомат наконец перестанет быть территориальной собственностью одного банка.

RSS: Новости на портале Anti-Malware.ru