



CloudMensis — новый сложный шпион, атакующий пользователей macOS

CloudMensis — новый сложный шпион, атакующий пользователей macOS

CloudMensis — новый сложный шпион, атакующий пользователей macOS

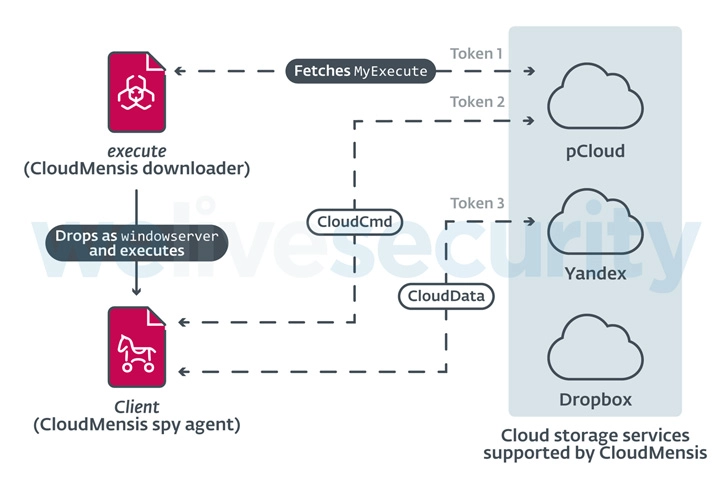
Специалисты словацкой антивирусной компании ESET рассказали о шпионской программе, созданной специально для атак на пользователей macOS. Ранее этот вредонос нигде не упоминался. Шпионский софт получил имя CloudMensis, его отличает использование облачных хранилищ pCloud, Yandex Disk и Dropbox для получения команд от оператора и загрузки файлов.

«Функциональные возможности шпиона ясно дают понять, что задача злоумышленников — собрать побольше информации. Зловред крадет документы, фиксирует нажатия клавиш и снимает скриншоты», — объясняют в ESET.

CloudMensis написан на Objective-C и впервые был обнаружен в апреле 2022 года. Интересно, что авторы шпиона заточили свое детище как под Mac-устройства, работающие на процессорах Intel, так и под собственный CPU Apple — M1. Изначальный вектор заражения жертв на данный момент неизвестен.

В ходе атак, за которыми наблюдала ESET, использовалась некая брешь для выполнения кода и повышения прав до уровня администратора. Именно так запускался первый пейлоад, который выполнял уже вторую вредоносную нагрузку, хранящуюся в pCloud.


Кроме того, изначальный загрузчик задействует эксплойты для старых уязвимостей обхода песочницы Safari и повышения привилегий. Поскольку эти бреши устранили ещё в 2017 году, шпион мог все это время оставаться вне поля зрения экспертов.

Вредоносная программа также обходит защитные механизмы macOS, контролирующие права доступа к определенным директориям. Для этого используется баг CVE-2020-9934, о котором стало известно в 2020 году.

Шпионский софт может получать список запущенных процессов, запускать шелл-команды и другие пейлоады, а также составлять список файлов, хранящихся на подключенных накопителях.

Подпишитесь на новости

Мошенники предлагают скачать GTA 6 до релиза и крадут данные россиян

Мошенники рассылают россиянам предложения установить шестую часть Grand Theft Auto раньше официального выхода, который назначен на 19 ноября. Вместо игры жертва получает вредоносный файл или фишинговую ссылку. Злоумышленники охотятся за сохраненными в браузере паролями, данными банковских карт и криптокошельков.

Об этом РИА Новости рассказал эксперт по информационной безопасности компании «Стахановец» Алексей Миронов.

По его словам, спрос на неофициальные сборки подогревают слухи о скором выходе игры на компьютере. При этом Rockstar Games выпускает GTA 6 только на PlayStation 5 и Xbox Series X|S, а версию для компьютеров компания пока даже не анонсировала.

Миронов предупреждает, что вредоносная программа может запускаться как обычная игра, чтобы жертва ничего не заподозрила. Хуже всего, если на компьютер попадет шифровальщик; он зашифрует личные файлы, после чего мошенники потребуют выкуп.

«Восстановление без резервной копии часто невозможно», — считает эксперт.

Миронов советует не верить сообщениям о ранних ПК-версиях GTA и не скачивать игру из неофициальных источников. На игровых и платежных аккаунтах стоит включить двухфакторную аутентификацию, а перед вводом данных карты проверять адрес сайта. Резервные копии важных файлов эксперт рекомендует хранить на отдельном носителе.

RSS: Новости на портале Anti-Malware.ru