



Новый вектор кеш-атаки деанонимизирует посетителей веб-сайтов

Новый вектор кеш-атаки деанонимизирует посетителей веб-сайтов

Новый вектор кеш-атаки деанонимизирует посетителей веб-сайтов

Группа учёных из Технологического института Нью-Джерси рассказала об интересном методе, который может использоваться для обхода мер, защищающих конфиденциальность пользователя, и создать уникальный идентификатор каждого из посетителей веб-сайта.

Сами специалисты объясняют свою находку в GitHub-репозитории:

«Условный злоумышленник, у которого есть полный либо частичный контроль над веб-ресурсом, может отследить, когда тот или иной пользователь посещает его сайт. В этом случае идентификатором может служить публичная информация вроде адреса электронной почты или ника в Twitter».

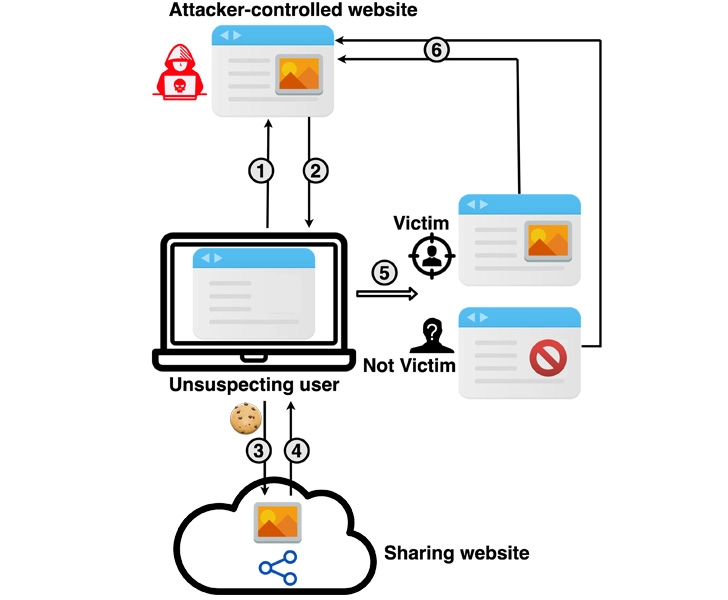
Метод ученых подразумевает атаку деанонимиизации с межсайтовой утечкой данных. Для этого киберпреступник должен задействовать сервис вроде Google Drive, Dropbox или YouTube, который поможет ему в частном порядке расшарить определенный ресурс (изображение, видео или плейлист на YouTube) с жертвой. Расшаренный ресурс встраивается в специально подготовленный для атаки веб-ресурс.

Чтобы поделиться видео или картинкой с конкретным пользователем, можно взять адрес его электронной почты или известное имя пользователя. Потом все это можно встроить с помощью HTML-тега <iframe> на вредоносный сайт.

Следующим шагом потенциальная жертва заманивается на сайт злоумышленника, где ее заставляют кликнуть на нужный контент. Это запустит окно Pop-Under (не путать с Pop-Up), которое загружается в окне за просматриваемой страницей.

Страница, на которой размещен эксплойт, проверяет, может ли посетитель получить доступ к расшаренному контенту. Если ответ положительный, значит, на сайт зашел действительно атакуемый пользователь. Описывается, например, следующий сценарий атаки:

«Злоумышленник может расшарить видео на Google Drive на электронный адрес атакуемого пользователя, а затем встроить это же видео на вредоносный сайт. Таким образом, когда жертва попадает на ресурс, упомянутое видео можно использовать для вычисления конкретного юзера».


Подобное можно провернуть с сервисами Google, Facebook, Instagram (Facebook и Instagram признаны экстремистскими, деятельность запрещена на территории России), LinkedIn, Twitter и TikTok, а вот Apple iCloud не позволяет идентифицировать пользователя.

Подпишитесь на новости

Google Play Store готовит отдельный раздел для приложений, созданных ИИ

Google, похоже, решила превратить вайб-кодинг из развлечения для энтузиастов в полноценный конвейер Android-приложений. В коде Play Store обнаружили новый раздел Your creations, где пользователи смогут находить проекты, созданные с помощью Google AI Studio.

Следы функции появились в версии Google Play 53.2.23-34. Новый пункт размещён на экране Manage apps & device и ведёт к персональной коллекции ИИ-приложений. Пока кнопка Try it now просто открывает мобильную версию AI Studio в браузере.

О находке сообщает Android Authority, изучившая код приложения. Авторы предполагают, что позднее ссылка может вести в Gemini: Google ранее отказалась от отдельного мобильного клиента AI Studio и решила встроить его инструменты создания приложений прямо в своего ИИ-ассистента.



Сейчас разработанный в AI Studio проект можно выгрузить и установить вручную либо отправить в Google Play через Play Console. Второй путь требует регистрации разработчика, тестирования и прохождения стандартной процедуры публикации. Your creations может стать промежуточным вариантом — аккуратным каталогом личных экспериментов.

Интерфейс также упоминает возможность поделиться со всеми. Вот здесь начинается самое интересное: пока непонятно, смогут ли другие пользователи устанавливать такие приложения и придётся ли ИИ-самоделкам проходить обычную проверку Play Store.

Если Google действительно упростит публичное распространение, компании придётся разобраться с разрешениями, вредоносным кодом, копированием чужих проектов и авторами, которые понятия не имеют, что именно сгенерировала нейросеть.

Функция пока не запущена, а Google её официально не анонсировала. APK-разбор показывает лишь экспериментальный интерфейс, который может измениться или исчезнуть.

RSS: Новости на портале Anti-Malware.ru