



Новый вектор кеш-атаки деанонимизирует посетителей веб-сайтов

Новый вектор кеш-атаки деанонимизирует посетителей веб-сайтов

Новый вектор кеш-атаки деанонимизирует посетителей веб-сайтов

Группа учёных из Технологического института Нью-Джерси рассказала об интересном методе, который может использоваться для обхода мер, защищающих конфиденциальность пользователя, и создать уникальный идентификатор каждого из посетителей веб-сайта.

Сами специалисты объясняют свою находку в GitHub-репозитории:

«Условный злоумышленник, у которого есть полный либо частичный контроль над веб-ресурсом, может отследить, когда тот или иной пользователь посещает его сайт. В этом случае идентификатором может служить публичная информация вроде адреса электронной почты или ника в Twitter».

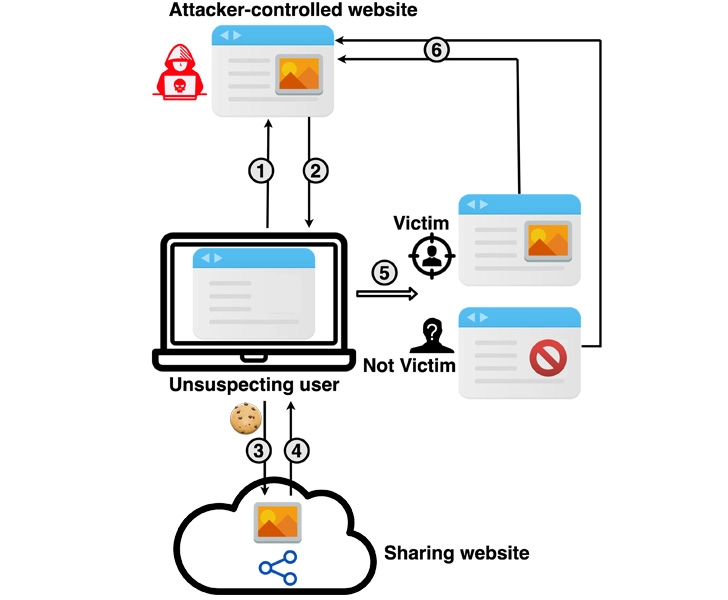
Метод ученых подразумевает атаку деанонимиизации с межсайтовой утечкой данных. Для этого киберпреступник должен задействовать сервис вроде Google Drive, Dropbox или YouTube, который поможет ему в частном порядке расшарить определенный ресурс (изображение, видео или плейлист на YouTube) с жертвой. Расшаренный ресурс встраивается в специально подготовленный для атаки веб-ресурс.

Чтобы поделиться видео или картинкой с конкретным пользователем, можно взять адрес его электронной почты или известное имя пользователя. Потом все это можно встроить с помощью HTML-тега <iframe> на вредоносный сайт.

Следующим шагом потенциальная жертва заманивается на сайт злоумышленника, где ее заставляют кликнуть на нужный контент. Это запустит окно Pop-Under (не путать с Pop-Up), которое загружается в окне за просматриваемой страницей.

Страница, на которой размещен эксплойт, проверяет, может ли посетитель получить доступ к расшаренному контенту. Если ответ положительный, значит, на сайт зашел действительно атакуемый пользователь. Описывается, например, следующий сценарий атаки:

«Злоумышленник может расшарить видео на Google Drive на электронный адрес атакуемого пользователя, а затем встроить это же видео на вредоносный сайт. Таким образом, когда жертва попадает на ресурс, упомянутое видео можно использовать для вычисления конкретного юзера».


Подобное можно провернуть с сервисами Google, Facebook, Instagram (Facebook и Instagram признаны экстремистскими, деятельность запрещена на территории России), LinkedIn, Twitter и TikTok, а вот Apple iCloud не позволяет идентифицировать пользователя.

Подпишитесь на новости

Android 17 запретит приложениям внезапно орать в фоне

Google решила покончить с одной из самых мерзких мобильных неожиданностей: когда давно свёрнутое приложение или забытая вкладка браузера внезапно начинает воспроизводить звук. В Android 17 для этого появился системный механизм Background Audio Hardening.

Теперь приложение сможет включать аудио, запрашивать аудиофокус и менять громкость только при видимом на экране интерфейсе либо при корректно запущенной foreground-службе.

Ограничение действует на все приложения в Android 17, даже если они пока не адаптированы под API 37.

Если программа попытается шуметь из неподходящего фонового состояния, система просто проигнорирует её запрос. Воспроизведение и изменение громкости будут заблокированы без ошибки или падения приложения, а запрос аудиофокуса завершится отказом.

Как объясняет Google, нововведение должно остановить случайный запуск звука. Например, приложение могло зависнуть из-за проблем с сетью, быть заморожено системой, а затем очнуться через несколько часов и внезапно продолжить воспроизведение. Другой сценарий — потерянная медиасессия, которая продолжает жить уже без видимого интерфейса и понятной кнопки остановки.

Изменение работает на уровне всей операционной системы, поэтому это не специальное лекарство для Chrome, YouTube или сайтов с наглым автовоспроизведением. Под новые правила попадут браузеры, игры, медиаплееры и остальные приложения.

Побочный эффект тоже имеется. Программы, которым действительно нужно играть музыку или подкасты при выключенном экране, должны правильно использовать foreground-службу для медиавоспроизведения. Разработчикам с кривой реализацией придётся переписать код, иначе Android молча прикрутит им громкость.

Google также предусмотрела тестирование через ADB: защиту можно включить, отключить или перевести в жёсткий режим, при котором некорректные обращения к аудиоинтерфейсам вызывают явные ошибки.

RSS: Новости на портале Anti-Malware.ru