



Злоумышленники ищут уязвимый плагин WPBakery Page Builder на 1,6 млн сайтов

Злоумышленники ищут уязвимый плагин WPBakery Page Builder на 1,6 млн сайтов

Злоумышленники ищут уязвимый плагин WPBakery Page Builder на 1,6 млн сайтов

Эксперты Defiant (владелец защитных решений Wordfence) фиксируют резкий рост сканов, нацеленных на эксплойт непропатченной уязвимости в плагине Kaswara Modern WPBakery Page Builder Addons. Попытки атаки замечены почти на 1,6 млн WordPress-сайтов; большинству угроза не страшна, но владельцам лучше заблокировать IP-адреса атакующих.

Уязвимость, о которой идет речь (CVE-2021-24284, 9,8 балла CVSS), позволяет без аутентификации внедрить на страницы сайта вредоносный JavaScript и захватить контроль над площадкой. Причиной появления проблемы является отсутствие проверки файлов, загружаемых через AJAX-запрос uploadFontIcon.

Набор аддонов Kaswara для WPBakery Page Builder (ранее Visual Composer) не обновляется — проект был заброшен автором, и патча для опасной дыры во всех сборках не будет. По данным Wordfence, уязвимый плагин установлен на 1000+ охраняемых ею сайтов; суммарное число установок в интернете может составлять от четырех до восьми тысяч.

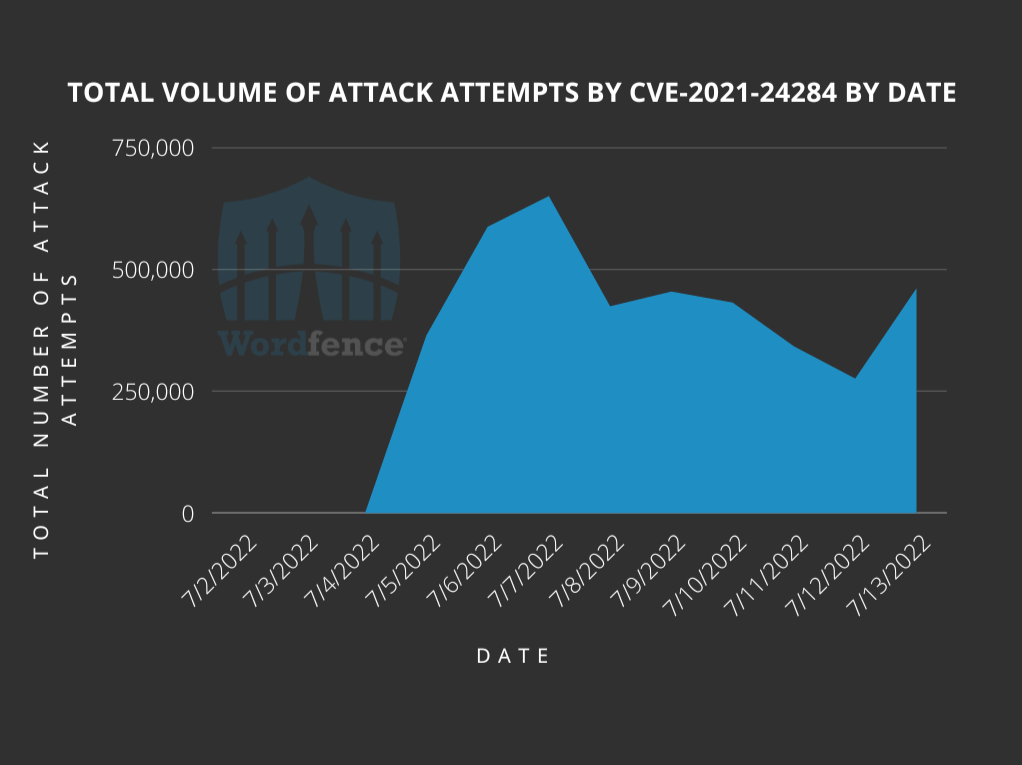
Согласно телеметрии, атаки в рамках данной эксплойт-кампании начались 4 июля. Эксперты в среднем фиксируют 443 868 попыток в сутки по своей клиентской базе.


Злоумышленники отправляют запросы POST к wp-admin/admin-ajax/php, пытаясь загрузить архивный файл (ZIP) с вредоносным PHP-сценарием. В случае успеха происходит загрузка трояна NDSW, внедряющего редирект-код во все JavaScript-файлы на сайте; в результате легитимная площадка начинает автоматом перенаправлять посетителей на фишинговые либо зараженные веб-страницы.

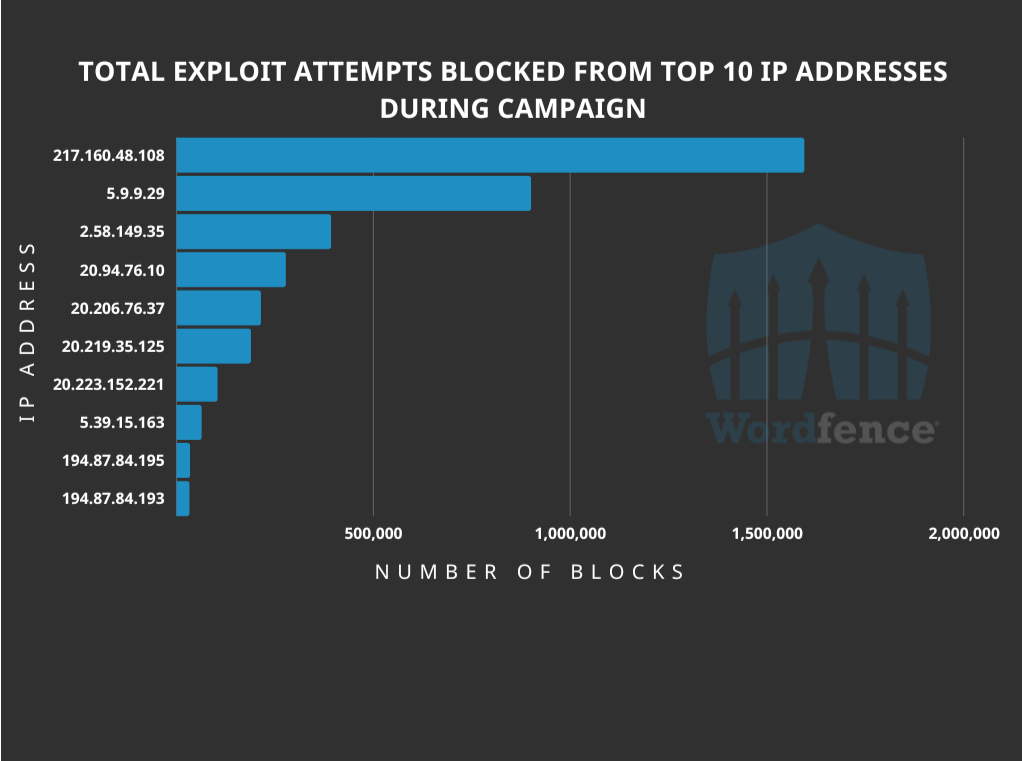
В ходе текущих атак наблюдатели насчитали 10 215 IP-адресов, с которых исходят вредоносные запросы. Некоторые из них создают очень плотный поток (список топ-10 по активности приведен в блог-записи Wordfence).


Признаком заражения является событие загрузки a57bze8931.zip, inject.zip, king_zip.zip, null.zip, plugin.zip либо [xxx]_young.zip, а также наличие строки ;if(ndsw== в JavaScript-файлах сайта. Пользователям Kaswara Modern WPBakery Page Builder Addons рекомендуется незамедлительно удалить плагин, остальным владельцам WordPress-сайтов — внести в блоклист агрессивные «айпишники».

Подпишитесь на новости

Kaspersky Premium для macOS научился вычищать хвосты удалённых приложений

Перетащить программу в корзину на macOS — ещё не значит действительно от неё избавиться. После удаления на диске могут остаться кеш, cookies, настройки, журналы и другие цифровые ошмётки. Теперь Kaspersky Premium предлагает собрать этот мусор и вынести его окончательно.

Новая функция «Удаление приложений» находит связанные с программами остаточные файлы, включая те, что сохранились после предыдущих удалений.

При этом общие компоненты, которые продолжают использовать другие приложения, трогать не должны. Функция также ищет дубликаты программ и позволяет удалить их все сразу либо выбрать конкретные копии.

По данным опроса «Лаборатории Касперского», 56% владельцев устройств на macOS очищают историю браузера, cookies, кеш и временные файлы, а 54% удаляют ненужные фотографии и видео.

При этом неиспользуемые приложения сносят только 44% респондентов. И даже после этого программа может уйти, а чемодан с её файлами — остаться. Проблема не ограничивается забитым накопителем.

В остатках могут храниться токены учётных записей, пароли, IP-адреса, имена пользователей, журналы событий, фрагменты документов, фотографии, переписка и пути к личным каталогам. Особенно весело это становится при продаже компьютера или получении к нему доступа злоумышленниками.

Удалённые через новую функцию файлы можно восстановить из корзины или непосредственно из Kaspersky Premium, пока приложение не закрыто.

Разработчики также напоминают: под утилиты для очистки macOS регулярно маскируются вредоносные программы.

RSS: Новости на портале Anti-Malware.ru