



В Google Chrome тестируют функцию, продлевающую работу девайса от батареи

В Google Chrome тестируют функцию, продлевающую работу девайса от батареи

В Google Chrome тестируют функцию, продлевающую работу девайса от батареи

Google тестирует новую функцию Chrome “Quick Intensive Throttling”, задача которой — снижать потребление ресурсов процессора и продлять время работы устройства от аккумулятора. Особенно по вкусу эта фича придётся любителям использовать Chrome на ноутбуках, смартфонах и планшетах.

В версии Chrome 87 разработчики Google представили “Intensive Wake Up Throttling“, которая запрещает активность JavaScript на бездействующих вкладках. Теперь эти возможности решили расширить, сократив потребление ресурсов CPU в пять раз и продлив работу устройства от аккумулятора на час с небольшим.

О тестировании нововведения “Quick Intensive Timer Throttling“ сообщило издание About Chromebooks. Принцип работы функции прост: если пользователь не обращается к определённой вкладке более десяти секунд, её потребление ресурсов значительно сокращается, что позволяет снизить нагрузку на батарею.

Таким образом, ранее пятиминутный интервал сокращается всего до 10 секунд. В настоящее время функция тестируется в Chrome Canary и версии для разработчиков. Вы можете попробовать её, установив «канареечный» релиз:

  1. Инсталлируйте версию Chrome Canary или Chrome Dev.
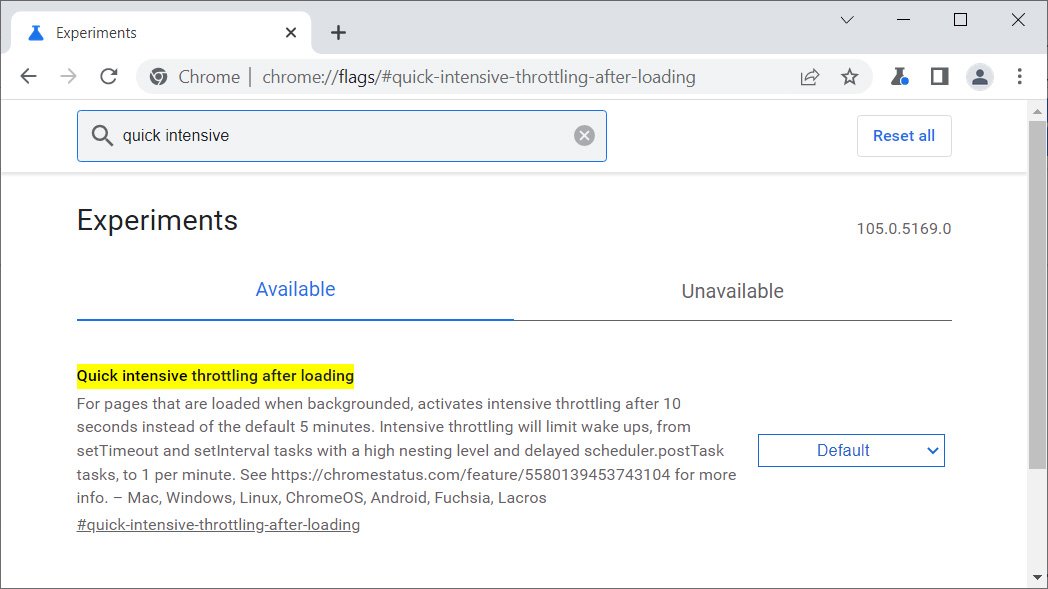
  2. Введите в адресной строке chrome://flags/#quick-intensive-throttling-after-loading, как показано на скриншоте ниже.
  3. Установите значение “Enabled“ напротив “Quick intensive throttling after loading “. 
  4. Перезапустите браузер.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru